
中国系スパイが関与するBeyondTrustのゼロデイ、Remote Supportユーザーに警戒呼びかけ
GoogleとMandiantによると、ARMORY CASTLEがBeyondTrust製アプライアンスを侵害した事実は、Ivantiの脆弱性悪用が相次いだ過去の事例と同様に、攻撃が広範囲に拡大するリスクを高めています。 Ma
GoogleとMandiantによると、ARMORY CASTLEがBeyondTrust製アプライアンスを侵害した事実は、Ivantiの脆弱性悪用が相次いだ過去の事例と同様に、攻撃が広範囲に拡大するリスクを高めています。 Ma
Microsoftは2026年10月のPatch Tuesdayで、同社製品全体にわたる1,411件の脆弱性を修正するセキュリティ更新プログラムを公開しました。このなかには3件のゼロデイ脆弱性が含まれており、企業の防御担当者は直ちに対応する必要があります。GetWindows 今回は異例の規模の更新サイクルとなり、W
Fortinet FortiClient Endpoint Management Server(EMS)に影響する、認証・認可の重大なバイパス脆弱性「CVE-2026-35616」について、実証コード(PoC)のエクスプロイトが公開されました。 GitHubユーザーのAlaatk氏が公開したリポジトリには、脆弱なサー
5 Min Readテクノロジーベンダーが攻撃者より先に脆弱性を発見していても、ゼロデイ攻撃の被害に遭う可能性があります。今週、Ivantiが直面したのはまさにそうした状況です。攻撃者がIvanti Connect Secure(ICS)製品の2件のゼロデイ脆弱性を悪用しました。SSL-VPNおよびリモートアクセスゲー
セキュリティ
Microsoftは10月のPatch Tuesdayで、すでに悪用が確認されているWindowsの脆弱性を含む、1,400件超の脆弱性に対処しました。10月13日に公開されたセキュリティ更新プログラムは、Windows、Office、.NETなどのMicrosoft製品を対象としています。セキュリティチームに
Microsoftは、脆弱性の公開件数で記録更新が続いており、今回の月例セキュリティ更新プログラム(Patch Tuesday)では、同社のさまざまな企業向け製品やサービスに影響する1,413件の欠陥を明らかにしました。 この月次パッチの件数は、2020年に記録した年間最多の1,261件(共通脆弱性識別子
ある攻撃者が、Ivanti Connect Secure(ICS)アプライアンスの3つの脆弱性を組み合わせた攻撃チェーンを使い、組織への侵入、認証情報の収集、設定データの外部送出、ネットワーク偵察を行っていました。 「2026年10月の第1週、Volexityは正体不明の攻撃者UTA0576が、ゼロ
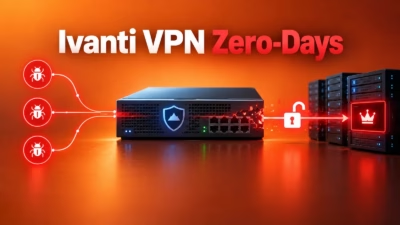
攻撃者は、Ivanti Connect Secure(ICS)VPNアプライアンスの3件のゼロデイ脆弱性を連鎖させ、認証なしでroot権限のコマンドを実行しました。その後、侵害したネットワーク内で認証情報や機密性の高いActive Directoryのデータを探索していました。VulnerabilityScannin
Microsoftは今回も過去最多を更新した月例パッチ(Patch Tuesday)で、1,400件を超えるセキュリティ上の不具合を修正しました。このなかには、攻撃者によって実際に悪用されているMark of the Web(MotW)バイパスの脆弱性(CVE-2026-96951)が含まれています。
すべての記事を読み込みました