
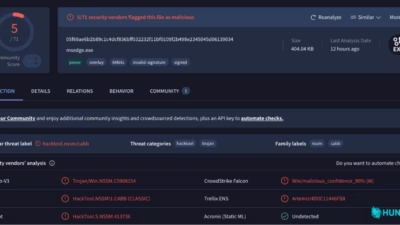
AhsayCBSバックアップサーバーに攻撃、ステルス型Monero採掘に悪用
攻撃者が、AhsayCBSバックアップサーバーに存在する2つの脆弱性を組織的に悪用し始めました。侵入に成功した攻撃者は、Webシェルと暗号資産マイナー「XMRig」を設置します。サイバーセキュリティ企業Huntressのアナリストは、少なくとも5つの組織がこの標的型攻撃を受けていることを確認しまし
攻撃者が、AhsayCBSバックアップサーバーに存在する2つの脆弱性を組織的に悪用し始めました。侵入に成功した攻撃者は、Webシェルと暗号資産マイナー「XMRig」を設置します。サイバーセキュリティ企業Huntressのアナリストは、少なくとも5つの組織がこの標的型攻撃を受けていることを確認しまし
攻撃者がWordPressプラグイン「Bricksforge」の重大な脆弱性を積極的に狙っています。この脆弱性を悪用すると、認証なしのユーザーが悪意のあるファイルをアップロードし、任意のPHPコードを実行できます。 脆弱性は CVE-2026-85097 として追跡されており、CVSSスコアは10.0です。影響を受け
攻撃者が、SonicWall SMA1000アプライアンスに存在する最大深刻度の脆弱性(CVE-2026-102255)を悪用しています。この脆弱性は3日前の火曜日にパッチが公開されたばかりです。 CVE-2026-102255として追跡されているこの脆弱性は、SMA1000の6210、7210、8200vモデルのA
セキュリティ
SonicWallは、SMA1000シリーズのアプライアンスに存在する、最大深刻度のサーバサイドリクエストフォージェリ(SSRF)脆弱性に対処するホットフィックスを公開しました。 この脆弱性はCVE-2026-102255として追跡されており、SMA1000の6210、7210、8200vの各モデルのApplianc
security
Fortinetは、FortiMailに存在する深刻な脆弱性を公表しました。この脆弱性はすでに実際の攻撃で悪用されています。認証されていないリモートの攻撃者は、細工したHTTPまたはHTTPSリクエストを送ることで、脆弱なアプライアンスに任意のファイルを書き込めます。 この脆弱性は「CVE-2026-104286」と
Fortinetは、FortiMailに存在する深刻な脆弱性を公表しました。攻撃者はすでにこの脆弱性を悪用し、脆弱なメールセキュリティアプライアンスを侵害しています。CVE脆弱性データベース CVE-2026-104286として追跡されているこの脆弱性は、CVSS v3.1スコアが9.8です。認証されていない攻撃者が
Fortinetは、FortiMailに存在する重大な脆弱性「CVE-2026-104286」について、顧客に警告を発しました。この脆弱性はゼロデイ攻撃で実際に悪用されており、脆弱なデバイス上で不正なコードやコマンドを実行される恐れがあります。 この脆弱性の深刻度は、CVSSスコア9.8の「重大」です。影響を受けるの
安全なファイル共有ソフトウェアを手がけるKiteworksは、126件の脆弱性に対処するセキュリティアップデートを公開しました。この中には、同社のセキュリティソリューション「Email Protection Gateway(EPG)」に影響を及ぼす、最高深刻度の脆弱性が含まれています。 EPGは、Kiteworksの
すべての記事を読み込みました