
プロアクティブな防御:コードパイプラインとCI/CDインフラの強化
はじめに ソフトウェアサプライチェーンセキュリティを取り巻く状況は、大きな転換点を迎えています。最近確認された一連の攻撃キャンペーンは、高度な脅威アクターが信頼されたセキュリティツールやプログラミングツールを侵害することで、エンジニアリングのライフサイクル全体を組織的に狙っていることを示しています。 これらの侵入事例か
はじめに ソフトウェアサプライチェーンセキュリティを取り巻く状況は、大きな転換点を迎えています。最近確認された一連の攻撃キャンペーンは、高度な脅威アクターが信頼されたセキュリティツールやプログラミングツールを侵害することで、エンジニアリングのライフサイクル全体を組織的に狙っていることを示しています。 これらの侵入事例か
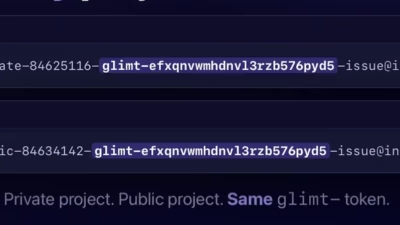
「Email work item」機能のプロジェクトメールアドレスに埋め込まれている、GitLabの有効期限のない受信メールトークンが悪用されると、攻撃者は任意のコードを送信したり、マージリクエストを作成したり、トークン所有者の権限でCI/CDパイプラインを実行させたりできることが分かりました。 この問題は、GitL

Socketのサイバーセキュリティ研究者たちは、Bitwarden CLIに影響を与える大規模なサプライチェーン侵害を発見しました。 攻撃者はBitwardenのCI/CDパイプライン内のGitHub Actionを悪用して、人気のあるパスワードマネージャーのnpmパッケージに悪質なコードを挿入しました。この侵害は、

GitLab Cloud 上の 560 万件すべてのパブリックリポジトリをスキャ...

GitGuardianの新たなレポートによると、開発者が2023年に公開GitH...