
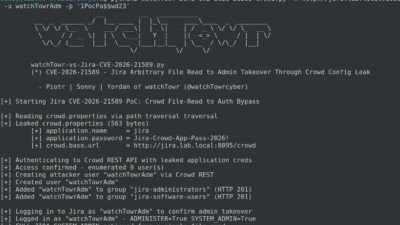
Atlassianの重大な脆弱性、技術解説の公開からわずか2時間で悪用が始まる
Atlassian製サーバーを狙う攻撃が、重大な脆弱性「CVE-2026-21589」を悪用する形で始まりました。専門家が技術的な解説とPoC(概念実証)コードを公開してから、わずか2時間後のことです。この深刻な欠陥は、Jira、Confluence、Bitbucketなど、企業向けの主要8製品に
Atlassian製サーバーを狙う攻撃が、重大な脆弱性「CVE-2026-21589」を悪用する形で始まりました。専門家が技術的な解説とPoC(概念実証)コードを公開してから、わずか2時間後のことです。この深刻な欠陥は、Jira、Confluence、Bitbucketなど、企業向けの主要8製品に
Check Pointは、自社のVPNゲートウェイ製品の脆弱性およびSecurity Management製品の重大な脆弱性2件、CVE-2026-85102と新たに公開されたCVE-2026-93616が積極的に悪用されているとして顧客に警告しました。Vulnerabilitydatabase access 両脆弱
Check Pointは、自社の管理インフラに存在する、実際に悪用されているゼロデイ脆弱性を公表しました。この脆弱性により、認証されていない攻撃者が脆弱なサーバー上で任意のスクリプトをアップロードし実行できる状態になっていました。 CVE-2026-93616として追跡されているこの重大な脆弱性はCVSSスコア9.8
VMware vCenterの重大な脆弱性に対するパッチは2026年7月下旬から公開されていましたが、その後の6週間で事態ははるかに深刻な局面へと発展しました。米サイバーセキュリティ・インフラセキュリティ庁(CISA)は最近、ランサムウェアの攻撃者がCVE-2026-59310を積極的に悪用してい
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、7月にパッチが提供されたVMware vCenterの深刻な脆弱性を悪用する既存の攻撃に、ランサムウェア集団も加わったとしてセキュリティチームに警告しました。 Broadcomは7月29日、CVE-2026-59310として追跡されるこのセキュリティ脆弱性

中国語話者とみられる脅威アクターが、VMware vCenter Serverの重大な脆弱性を悪用してroot権限でのアクセスを獲得し、複数のバックドアを設置した上でディレクトリ認証情報を窃取し、さらにBabuk派生型のランサムウェアをESXiハイパーバイザー上に展開していたことが分かりました。 今回のキャンペーンで

4分で読めますVMware vCenterに存在する重大な脆弱性が、公表からわずか数日のうちに単一の脅威アクターによる大規模な悪用にさらされました。CVE-2026–59310は、CVSSスコア9.8の重大なディレクトリトラバーサル脆弱性で、VMwareは7月29日にこれを公表しました。VMwareを傘下に持つBroa

VMware vCenter Syslog Serverに存在する深刻な脆弱性(CVE-2026-59310)が最近パッチ適用されたばかりですが、この脆弱性を悪用してリバースSSHツールを展開し、永続化とリモートアクセスを確立する攻撃キャンペーンが確認されています。 これまでに47か国、361件のIPアドレスで侵害が

VMware vCenterの深刻度クリティカルな脆弱性が、Broadcomによる開示からわずか5日で悪用されていたことが判明しました。攻撃者はオープンソースのリバースシェルを展開し、侵害したシステムへのアクセスを維持していました。 ドイツのQuirso社の脅威調査チームは、インシデント対応業務の中でこのキャン

迅速なインシデント対応を手がけるQuirso社の報告によると、脅威アクターがVMware vCenterで最近パッチが適用されたばかりの深刻度「重大」の脆弱性を悪用し始めています。 この脆弱性は7月29日に公表されたもので、Broadcomが同日パッチを提供し、複数のVMware製品に存在する他4件のセキュリティ上の
すべての記事を読み込みました