
Microsoft 365カレンダーを悪用したフィッシング、4万組織を標的に
Microsoft 365の認証情報を狙うフィッシングキャンペーンで、偽のカレンダー招待が企業の受信トレイに大量に届いています。セキュリティ研究者は、4万を超える組織に送られた悪意あるメールを、重複を除いて302,386通以上確認しました。攻撃は10月に入って勢いを増しています。これらのメールは、Microso
Microsoft 365の認証情報を狙うフィッシングキャンペーンで、偽のカレンダー招待が企業の受信トレイに大量に届いています。セキュリティ研究者は、4万を超える組織に送られた悪意あるメールを、重複を除いて302,386通以上確認しました。攻撃は10月に入って勢いを増しています。これらのメールは、Microso
研究者らは、AnthropicとMicrosoftがMidnight Blizzardの関与を指摘しているキャンペーンについて、新たなマルウェアサンプルと配信インフラを突き止めました。 今回の発見は、セキュリティツールに検知されたマルウェアを攻撃者がAIで改変していたという先行報告を補強するものです。 研究者らは、公
ホテルのWi-Fiネットワークが、Midnight Blizzardによる攻撃キャンペーンに悪用されています。悪意あるリダイレクト、マルウェア、認証情報の窃取で旅行者を狙う手口です。出典: Dreamlike Street/Unsplash Midnight Blizzardが再び、宿泊施設
Huntressによると、2026年第1四半期に同社が記録したエンドポイント関連インシデントの45%で、攻撃者が正規のリモート監視・管理(RMM)ソフトウェアを使っていました。同社は11種類の攻撃手法について、観測頻度と被害の大きさで順位付けも行っています。RMMの悪用はチャートの最も右側に位置してお
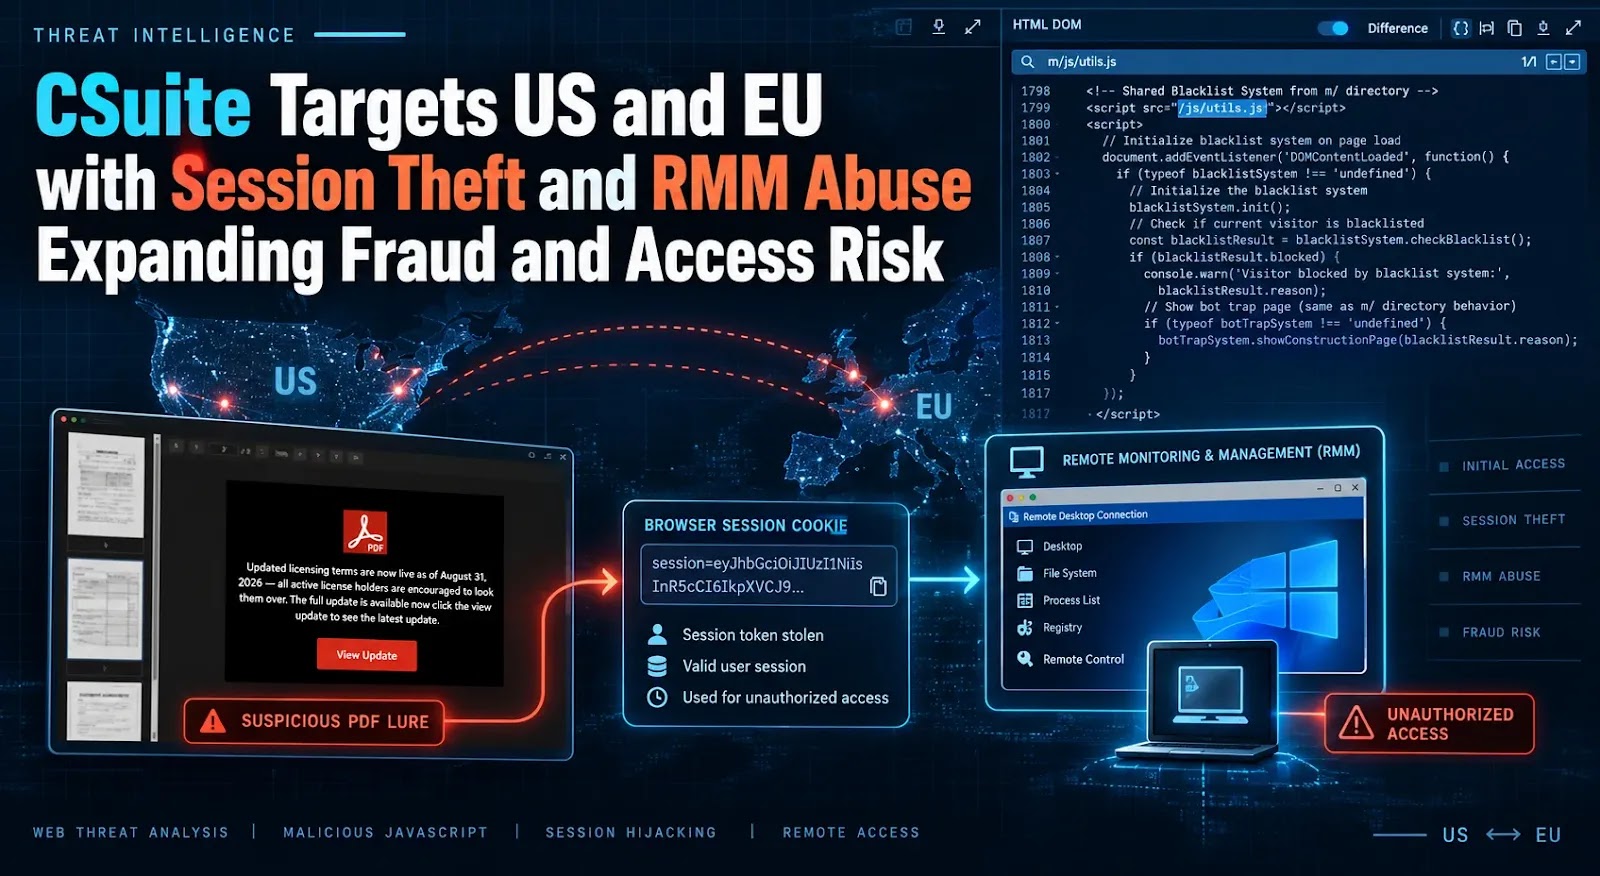
CSuiteは、Microsoft 365のセッション窃取と、正規の管理ツールを使ったリモートアクセスを組み合わせた、多段階型のフィッシング攻撃として台頭しています。 ANY.RUNの研究者は、このキャンペーンに関連するサンドボックス解析351件を確認しました。投稿の51%は米国からです。 被害を受けたのは、テクノロ
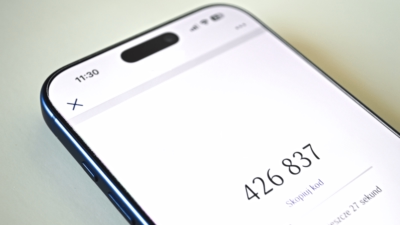
パスワード保護された会議やセキュアなチャットルーム、共有ドキュメントへの招待が届いたとします。アクセスするには、いずれかのアカウントのサインインページで短いコードを入力する必要があると案内されます。 メッセージには、そのコードを入力すればドキュメントを開いたり会議に参加できたりすると書かれています。しかし実際には
侵害されたMicrosoft 365/Entra IDアカウントへの持続的アクセスを密かに確立していたこのグループは、BEC詐欺を助長するAI搭載チャットボットも提供していました。 マイクロソフトは、世界中の1万
マイクロソフトは民間・公共両セクターの複数組織と連携し、今年になって台頭してきたフィッシング・アズ・ア・サービス(PhaaS)プロバイダー「EvilTokens」を最近摘発しました。EvilTokensは、脅威アクターにAI搭載ツール一式を提供し、フィッシングキャンペーンの実行を支援するサイバー犯罪プラットフォームです
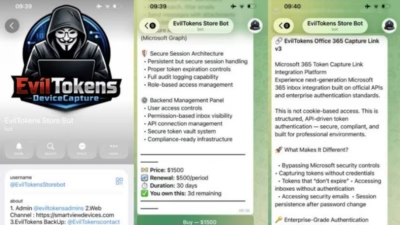
マイクロソフトは今月、EvilTokensと呼ばれるAI搭載のサイバー犯罪プラットフォームに対して法的措置を講じました。裁判所の許可を得てこのツールをオフラインにするとともに、英国の警察と協力し、背後にいるとされる人物の逮捕にこぎつけました。 EvilTokensはTelegram上で提供されており、入
セキュリティ
すべての記事を読み込みました