
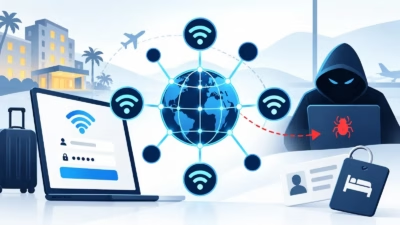
Midnight Blizzard、キャプティブポータルでCornFlake RATを配信 旅行者の認証情報を窃取
Midnight Blizzardのサブクラスター「Storm-2945」が、スパイ活動「CaptiveCrunch」を再開しました。ホスピタリティ業界のWi-Fiネットワークを悪用して旅行者を感染させ、企業アカウントを侵害する攻撃です。 2026年10月5日の更新情報によると、9月29日に活動の再開が確認されました
Midnight Blizzardのサブクラスター「Storm-2945」が、スパイ活動「CaptiveCrunch」を再開しました。ホスピタリティ業界のWi-Fiネットワークを悪用して旅行者を感染させ、企業アカウントを侵害する攻撃です。 2026年10月5日の更新情報によると、9月29日に活動の再開が確認されました
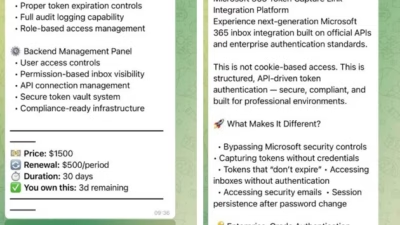
マイクロソフトは、フィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「EvilTokens」が、AIを活用したデバイスコード型フィッシングの主要な発生源となっており、2026年2月の登場以来、世界中の10,000を超える組織にまたがる12,000以上のメールボックスを侵害してきたと警告しました。 この攻撃
このサービスは世界中の10,000以上の組織にまたがる12,000件超の受信トレイの侵害に関与しており、Microsoftはこれを「Storm-2992」として追跡しています。 EvilTokensは2026年2月に出現し、瞬く間にサイバー犯罪者に大規模なビジネスメール詐欺(BEC)攻撃向けの既製プラットフォームを提
10,000を超える組織で12,000件以上のMicrosoftアカウントを侵害していたフィッシング基盤「EvilTokens」が、Microsoftのデジタル犯罪対策部門(DCU)主導の取り組みにより摘発されました。 このフィッシング・アズ・ア・サービス(PhaaS)は2月に登場したもので、デバイスコード認証を悪用
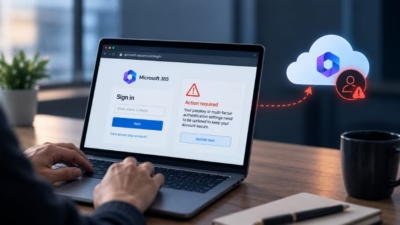
Microsoftは、パスキー登録を誘い文句として悪用し、企業アカウントを侵害してMicrosoft 365サービスからデータを窃取する、進行中のソーシャルエンジニアリングキャンペーンについて警告しています。 2026年5月以降観測されているこの攻撃は、脅威アクターがITヘルプデスクを装い、従業員を偽のMicr

パスキーは本来、フィッシングを根絶する究極の対策として考案されたものでした。ところが脅威アクターたちは、この技術に思いもよらぬ「裏の使い道」を見出しています。現在、攻撃者はITサポートを装って従業員に電話をかけるだけで攻撃を開始できます。パスキーや多要素認証(MFA)の設定が急務であるとでっち上げ

Microsoftによると、ITヘルプデスク職員になりすました脅威アクターが、フィッシングやデバイスコード攻撃へと従業員を誘導し、持続的なクラウドアクセスを獲得しているといいます。 攻撃者は、パスキーを口実にしたソーシャル
初期アクセスブローカー(IAB)は、従業員個人のデバイスに電話やテキストメッセージでフィッシングを仕掛け、その後Microsoft Graph APIを悪用して大規模な企業データの窃取を行っています。一般的な企業環境において、従業員が個人デバイスを業務リソースへのアクセスに利用することは、ほぼ避けられない実情があります
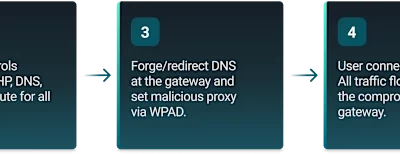
攻撃者は、ホテルや会議施設のWi-Fiゲートウェイを侵害しDNSをポイズニングすることで、フィッシングメールも悪意ある添付ファイルもエンドポイントマルウェアも使わずに、Microsoft 365アカウントを密かに乗っ取っています。 ReliaQuestの評価によると、この手口は過去にAPT28関連とされたルーター攻撃
新たに確認されたフィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「Forg365」が、Microsoftのデバイスコード認証フローを悪用し、大規模にMicrosoft 365セッションを乗っ取っていることが分かりました。 ZeroBECの研究者たちは、ビジネス文書を装ったフィッシングメールの出所を追跡し
すべての記事を読み込みました