

英国の慈善団体、Beacon CRMサイバー攻撃で大きな代償
セキュリティ データベースのバックアップが盗まれた可能性があり、寄付者・支援者・サービス利用者の情報が漏洩したおそれ
セキュリティ データベースのバックアップが盗まれた可能性があり、寄付者・支援者・サービス利用者の情報が漏洩したおそれ
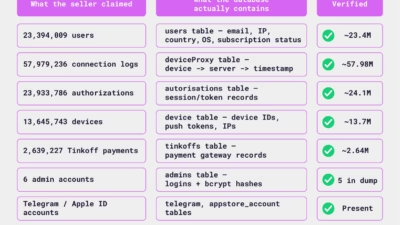
仮想プライベートネットワーク(VPN)が宣伝文句として掲げる約束の真偽は、その内部テレメトリを通じてしか検証できません。今回、SplitVPNの流出事件を精査した結果、以前から抱かれていた根本的な疑念が裏付けられる形となりました。同サービス提供事業者は、ログを一切残さないという明確な公式表明に真っ
ランサムウェア攻撃はこれまで人間のオペレーターに依存してきましたが、自動化された脅威という新たな時代が到来しています。 セキュリティ研究者らは、大規模言語モデル(LLM)によって完全に駆動される、初の実証済みエンドツーエンド型恐喝キャンペーンを実行したエージェント型脅威アクター(ATA)「JADEPUFFER」を発見
Avada Builder WordPressプラグインで発見された2つの深刻なセキュリティ脆弱性により、約100万のアクティブなウェブサイトが認証情報の盗難、データベースの侵害、および完全なサイト乗っ取りのリスクにさらされています。 Wordfenceは2026年5月13日に調査結果を公開しました。研究者Rafie

広く使用されているLiteLLMゲートウェイで、認証前のSQLインジェクション脆弱性(CVE-2026-42208)が発見され、機密バックエンドデータベースが無認可アクセスに曝露されています。 セキュリティ研究者は、脅威行為者がこの欠陥を既に積極的に悪用して、APIキーとプロバイダー認証情報を含む高価値のシークレット

フランス当局は水曜日、同国のすべての銀行口座を記録する国家銀行口座ファイル(FI...

設定不備のMongoDBデータベースを狙う大規模なランサムウェアキャンペーンは、...

脅威アクターが、公開されたMongoDBインスタンスを標的にした自動化されたデー...