
ベルリン、ネットワーク侵害後の脅迫に屈せず
ベルリン州政府は、8月に発生した行政ネットワークからのデータ窃取に続いて、恐喝未遂が確認されたことを認めました。 カイ・ヴェグナー統治市長とイリス・シュプランガー内務担当上院議員は金曜日、赤の市庁舎(Rotes Rathaus)で開かれた緊急上院会議の後、この恐喝未遂について言及しました。「ベルリン
ベルリン州政府は、8月に発生した行政ネットワークからのデータ窃取に続いて、恐喝未遂が確認されたことを認めました。 カイ・ヴェグナー統治市長とイリス・シュプランガー内務担当上院議員は金曜日、赤の市庁舎(Rotes Rathaus)で開かれた緊急上院会議の後、この恐喝未遂について言及しました。「ベルリン

7‑Zip 26.00の複数のメモリセーフティ脆弱性により、リモート攻撃者は機密データを漏洩させることができ、少なくとも1つのケースでは、被害者が細工されたアーカイブファイルを開いた場合、任意のコード実行が可能になります。 GitHub Security Labは、7‑ZipのNTFSハンドラーにおける重大なヒープバ
Cybernews が Tokee の保護されていない MongoDB が約 120 万人のユーザーデータを露出していることを発見リークに含まれていたのは、名前、電話番号、アバター、デバイストークン、ID、アクティビティログ、アカウントステータス。チャットログは暗号化されていました開示後、Deucetek

アプリケーションセキュリティ企業のCheckmarxは、LAPSUS$脅威グループがプライベートGitHubリポジトリから盗まれたデータをリークしたことを確認しました。 調査は進行中ですが、CheckmarxはアクセスベクトルがTeamPCPとして知られているハッカーグループに起因するTrivyサプライチェーン攻撃
出典:GK Images via Alamy Stock Photo可視性プラットフォームGrafanaの問題により、攻撃者はそのAI機能をトリックして機密データをリークさせることができた可能性があります。Grafanaは人気のある可視性プラットフォームであり、財務、テレメトリー、運用、インフラストラクチャ、顧客など、

ReliaQuestのサイバーセキュリティ研究者は、「ALP-001」という名前...

Cloudflareは、攻撃者がエッジプロキシを通じてHTTP要求をスマグリング...

Europolが地下のデータリーク掲示板LeakBaseを解体 プラットフォーム...

Cybernewsが「Video AI Art Generator &...
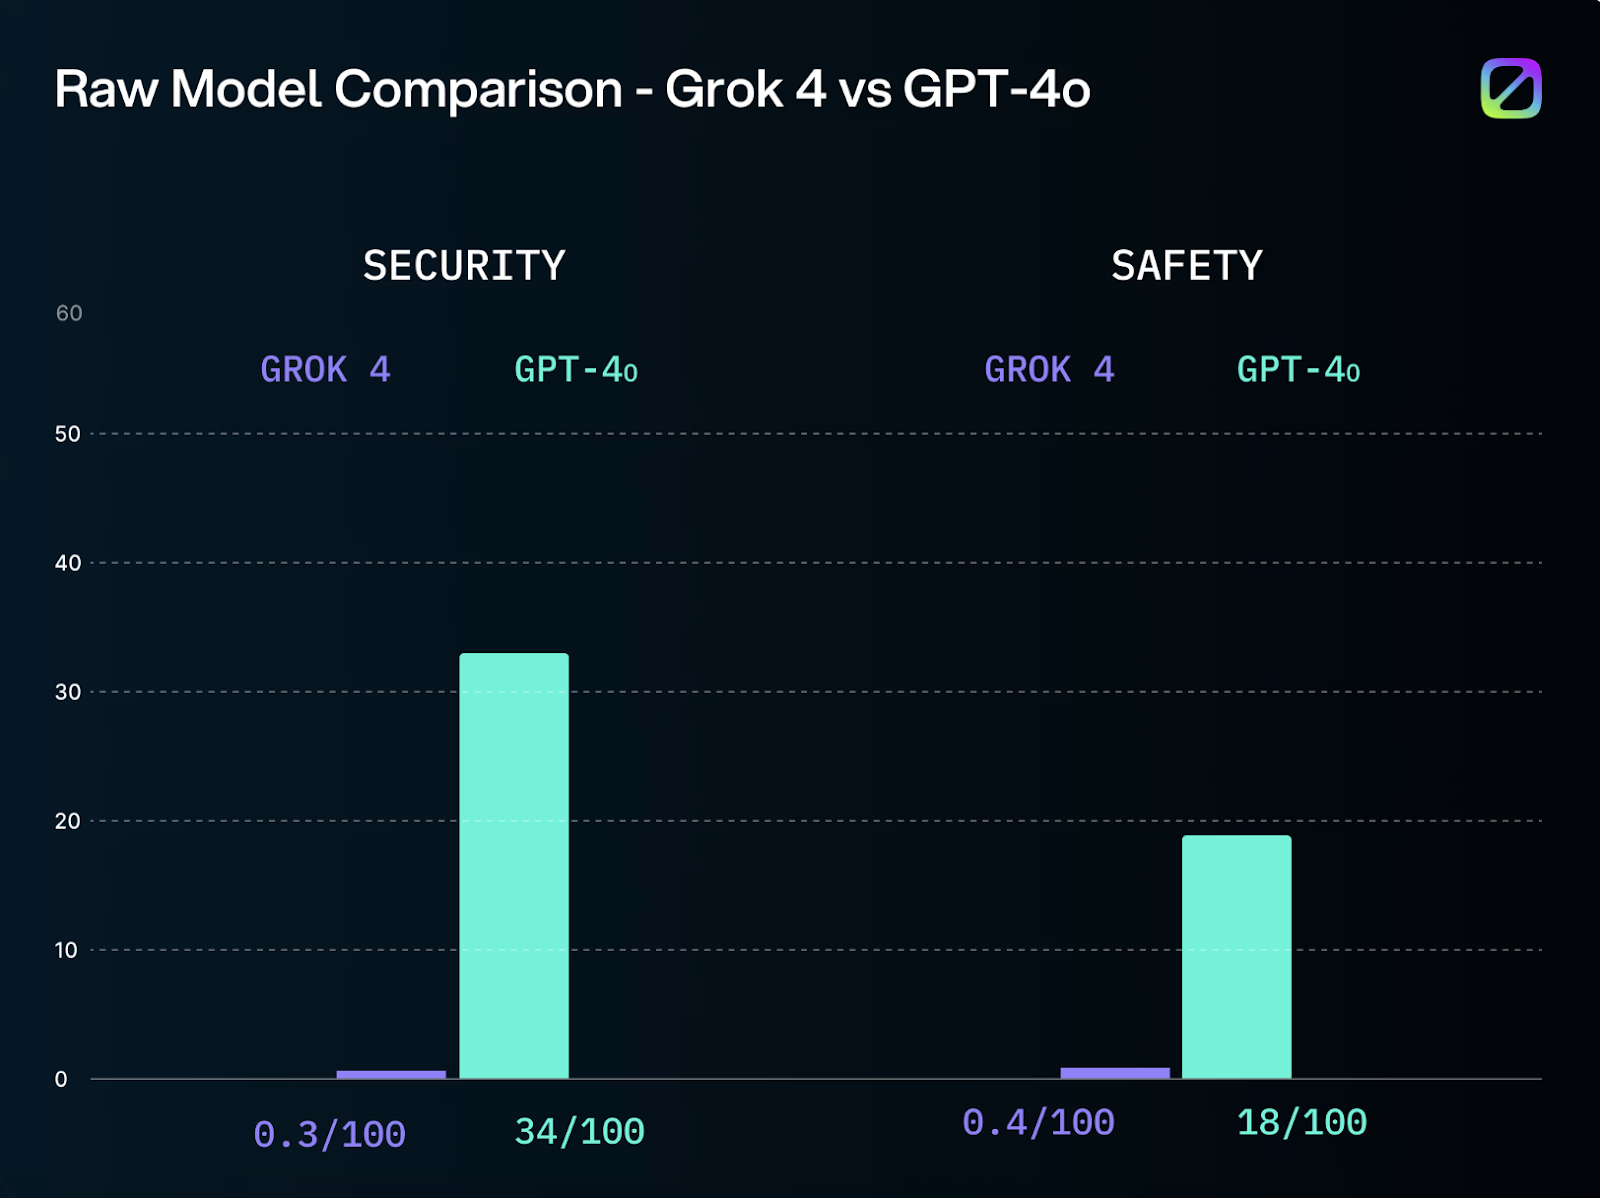
同じ日にxAIが新しいGrok 4ツールを連邦政府で利用可能にすると発表した一方...