
GitHub Copilot CLIに脆弱性、開発者のシークレットやローカルファイルが窃取される恐れ
Adversa AIの研究者らは、細工を施したWebページによってGitHub Copilot CLIをだまし、.envファイルなどのローカルシークレットを読み取らせて攻撃者に送信させることが可能だと指摘しています。GitHubはこれを製品の脆弱性とは認めていませんが、Adversaは説明どおりの攻撃チェーンが今も成
Adversa AIの研究者らは、細工を施したWebページによってGitHub Copilot CLIをだまし、.envファイルなどのローカルシークレットを読み取らせて攻撃者に送信させることが可能だと指摘しています。GitHubはこれを製品の脆弱性とは認めていませんが、Adversaは説明どおりの攻撃チェーンが今も成
英国のオンラインファッション小売大手ASOSの株価が火曜日、10%超下落しました。顧客から、同社アプリを通じて「ハッキングされた」とするプッシュ通知を受信したとの報告が相次いだためです。 SNSで共有されたスクリーンショットには、「ASOS HACKED」と題した通知が写っていました。本文は「ASOSのDPOおよび
Appleは、macOSの「フルディスクアクセス」に対する制御を強化する方針を明らかにしました。自律性を高めるAIエージェントが、アプリケーションにデバイス内の広範なアクセス権を与えることで、プライバシーとセキュリティのリスクを高めかねないとの懸念が背景にあります。クロスサイトスクリプティング対策 Appleは10
自動車に付属するアプリが、利用者に関する情報を大手テック企業に共有している可能性があります。ノースイースタン大学の研究チームは、21台の車両と30種類の自動車メーカー製アプリを調査し、車両識別番号(VIN)、メールアドレス、電話番号、位置情報の一部が広告・トラッキング・分析企業に送信されていることを明
世界の空域の約10%で航空管制(ATC)と気象業務を担う南アフリカの国有企業が、運用技術(OT)ネットワーク内でランサムウェアに関連するマルウェアを発見しました。今月公開された文書で明らかになりました。この企業は、南アフリカ航空航法サービス(ATNS)です。同社は技術チームが攻撃を食い止めたとみていますが、インシデント
攻撃者がActive Directoryのグループポリシーを悪用し、Windows用の暗号化ツールを展開したりエンドポイントにマルウェアを常駐させたりすることなく業務を妨害したランサムウェア事案が確認されました。 2026年4月、攻撃者は侵害済みのドメイン認証情報を使ってFortiGateのSSL VPNにアクセスし
CenterPoint Energyは、攻撃者が同社から盗み出したとされるデータを流出させたことを受け、一部顧客の個人情報が漏えいしたことを公表しました。 調査は、脅威アクターが749万件の記録を盗んだと主張するオンライン投稿を同社が発見したことをきっかけに開始されました。 CenterPoint Energyはヒュ
身代金要求に一切屈しないというベルリンの断固たる姿勢が、結果としてドイツ政府機関としては近年で最も深刻な部類のデータ流出事件を招く形となりました。ランサムウェア集団Rhysidaは、ドイツの首都ベルリン市当局が身代金要求をきっぱりと拒否したことを受け、約144万件のファイル、容量にして実に5.8テ
アンドリュー・テイト氏の会員限定コミュニティ「War Room(ウォールーム)」は、基本的な金融・恋愛アドバイス以上の内容を売り物にしていました。大規模なデータ流出により、極めて秘匿性の高い内部講座が明るみに出ています。この教材では、政府高官や警察官への贈賄手法をメンバーに指南していました。さらに
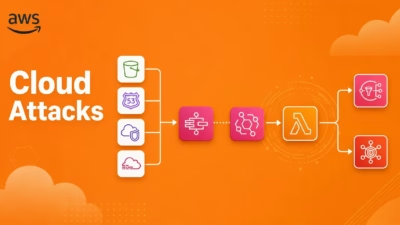
AWSは、ID管理・ストレージ・ネットワーク・DNSログを横断してシグナルを関連付けることで、セキュリティチームが多段階のクラウド攻撃を特定する方法を明らかにしました。 単一のセキュリティアラートは、何か異常が発生したことを示すにすぎません。しかし、攻撃者が一つの行動だけで止まることはほとんどありません。 盗まれた認
すべての記事を読み込みました