
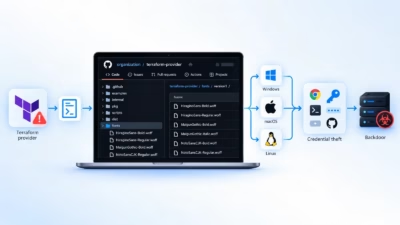
トロイの木馬化されたTerraformプロバイダー、開発者の認証情報を狙うクロスプラットフォーム型マルウェアを配布
Zscaler ThreatLabzは、トロイの木馬化したTerraformプロバイダーにマルウェアを仕込む2026年7月のキャンペーンを確認しました。標的は開発者のワークステーションとCI/CDシステムです。 この活動は、北朝鮮の国家支援グループであるTraderTraitor(Jade Sleet、UNC4899
Zscaler ThreatLabzは、トロイの木馬化したTerraformプロバイダーにマルウェアを仕込む2026年7月のキャンペーンを確認しました。標的は開発者のワークステーションとCI/CDシステムです。 この活動は、北朝鮮の国家支援グループであるTraderTraitor(Jade Sleet、UNC4899
サイバー犯罪者がChatGPTの正規機能とClickFix攻撃を組み合わせ、被害者にマルウェアを感染させていることが、研究者の調査で明らかになりました。 サイバーセキュリティ企業のHuntressが発見したこのマルウェアキャンペーンは、9月から活動しており、ChatGPTのCustomGPT機能を悪用しています
モバイルセキュリティ企業のZimperiumが、感染デバイスをより巧妙に操作・制御するために生成AIを利用する、新たに発見されたAndroid向けトロイの木馬について報告しています。 「RatHat」と名付けられたこのマルウェアは、スミッシングやマルバタイジングを通じて拡散され、Androidのアプリケーションサンド
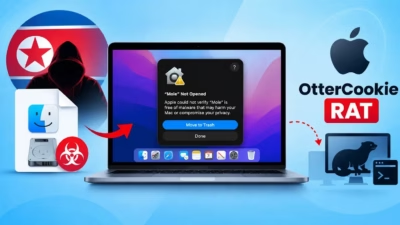
Jamf Threat Labsは、The Unarchiver、Presentify、PDFify、Magic Disk Cleaner、Sketch、SiteSucker Pro、Mole、Bartender、Disk Doctor Pro、Mp3tagなど、人気のMacアプリケーションになりすました14個の悪意
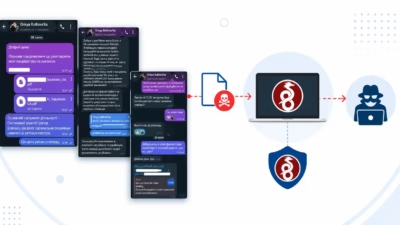
Sandworm関連の脅威アクターが、偽の求人面接を利用してIT担当者にトロイの木馬化したWireGuard VPNクライアントをインストールさせる手口を用いていることが分かりました。 ウクライナのCERT-UAは、この活動をUAC-0002(別名Sandworm、APT44、Seashell Blizzard)のサ

JFrogが、人気のNewtonsoft.Jsonライブラリになりすましたトロイの木馬NuGetパッケージ「Newtonsoftt.Json.Net」を発見マルウェアはDigitainのクラッシュゲーム用バックエンドを標的とし、コードベースに関する内部知識を悪用して結果を不正操作問題は迅速に修正されたものの、攻撃者
クリストファー・ノーラン監督の『オデュッセイア』は今年最大級の映画公開作品の一つですが、詐欺師たちはそのチャンスを逃しませんでした。公開からわずか数時間のうちに、海賊版コピーを探すユーザーを狙った詐欺が確認されています。海賊版サイトで偽のブラウザ警告を表示する手口もあれば、映画ファイルに見せかけたマルウェアを配布

チップ設計者は、外部ベンダーから回路ブロックのライセンスを受け、それをより大きな製品に組み込みます。1つのプロセッサには、さまざまなサプライヤーが手掛けたコンポーネントが混在することがあり、それぞれの設計者は買い手が直接取引することのない企業であるケースも珍しくありません。悪意あるサプライヤーは、正常
多段階型のトロイの木馬が、Visual Studioのプロジェクトファイルを武器化することで、ごく普通のソフトウェア開発ワークフローをサプライチェーン攻撃のベクターに変えつつあります。 Doctor Webの研究者らが報告したこのマルウェアは、2025年第4四半期に初めて検出され、以降も継続的に改良が加えられていると
GitHub上に存在する複数の武器化された概念実証(PoC)エクスプロイトが、コマンド実行や機密データの窃取が可能なPythonベースのリモートアクセス型トロイの木馬(RAT)「ChocoPoC」を配布していたことが分かりました。 各種脆弱性向けのPoCエクスプロイトにマルウェアを隠す手口自体は目新しいものではありま
すべての記事を読み込みました