
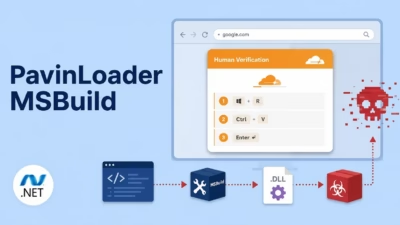
PavinLoaderが悪用するMSBuildとトロイの木馬化された.NET DLL、多段階マルウェア攻撃の実態
セキュリティ研究者らが、ClickFix型の誘導手口、偽ソフトウェアインストーラー、悪意あるRenPyゲームキャンペーンと関連する多段階マルウェアローダー「PavinLoader」の、より広範な利用実態を明らかにしました。 このローダーは、正規のWindowsツール、トロイの木馬化された.NETライブラリ、高度に難読
セキュリティ研究者らが、ClickFix型の誘導手口、偽ソフトウェアインストーラー、悪意あるRenPyゲームキャンペーンと関連する多段階マルウェアローダー「PavinLoader」の、より広範な利用実態を明らかにしました。 このローダーは、正規のWindowsツール、トロイの木馬化された.NETライブラリ、高度に難読

ハクティビスト集団「Head Mare」が、未パッチのTrueConfビデオ会議サーバーの脆弱性を悪用し、クライアントインストーラーをバックドア入りの悪意あるバージョンに置き換える攻撃を行っていることが分かりました。 悪用された脆弱性により、攻撃者は最高権限で任意のコードを実行し、PhantomCoreおよびPhan