
プライベートリポジトリでも秘密情報が流出、GitHubトークン窃取キャンペーン「Gheist」
Wiz Researchは、侵害された850以上のGitHubアカウントから、攻撃者が仕込んだブランチを1万3,500本以上回収しました。Wizはこの攻撃キャンペーンを「Gheist」と呼んでいます。名前は、攻撃ツールがGitHub APIリクエストに付与するユーザーエージェントに由来します。このツー
Wiz Researchは、侵害された850以上のGitHubアカウントから、攻撃者が仕込んだブランチを1万3,500本以上回収しました。Wizはこの攻撃キャンペーンを「Gheist」と呼んでいます。名前は、攻撃ツールがGitHub APIリクエストに付与するユーザーエージェントに由来します。このツー
AndroidでMicrosoft Authenticatorを使っている場合は、アップデートしてください。Enclaveの研究者らが、端末上のあらゆるアプリが仕事用アカウントを密かに乗っ取れる脆弱性を発見しました。このアプリは権限を必要とせず、ユーザーが何かをタップする必要もありませんでした。 何が
研究者らは、一般的なダウンロード先に置かれた悪意あるAGENTS.mdファイルによってAIエージェントを乗っ取れることを実証この攻撃はプロンプトインジェクションの挙動を悪用し、マルウェアのダウンロードやトークンの窃取を引き起こす可能性防御側には、Downloadsフォルダを信頼できない領域として扱い、エージェント
GitHubリポジトリを狙った最近の攻撃キャンペーンが、思うように進んでいないことが分かりました。攻撃者は盗んだアクセストークンを使い、複数のリポジトリにまたがる1万3500以上のブランチに、シークレットを盗み出すワークフローを仕込んでいました。 Wizが10月25日に公開した調査によると、同社は「Gheist
Android版Microsoft Authenticatorに深刻度の高い脆弱性が見つかりました。Androidの権限を一切持たない悪意あるアプリが、被害者がサインイン中の職場アカウントの認証トークンを盗み出せる状態でした。Microsoft 365のメールやファイル、カレンダー、その他の企業リソースが危険にさらさ
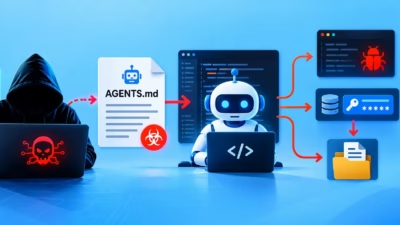
Forever Securityは、悪意あるMarkdown形式の指示文を使い、AIコーディングエージェントをマルウェアのインストール手段に変える攻撃を報告しました。 研究者らは、悪意あるnpmパッケージfunction-colorをインストールしようとしたエージェントの動作をブロックした後、顧客の~/Downloa
BlackFogは、企業全体で生成AIやエージェント型AIの利用を管理・制御できるよう、AIセキュリティ機能を拡充した「ADX Vision 2.0」の提供開始を発表しました。 従業員は、AIツールを単に操作する段階から、意思決定を行い企業データに基づいて動作するエージェントを展開する段階へと移行し
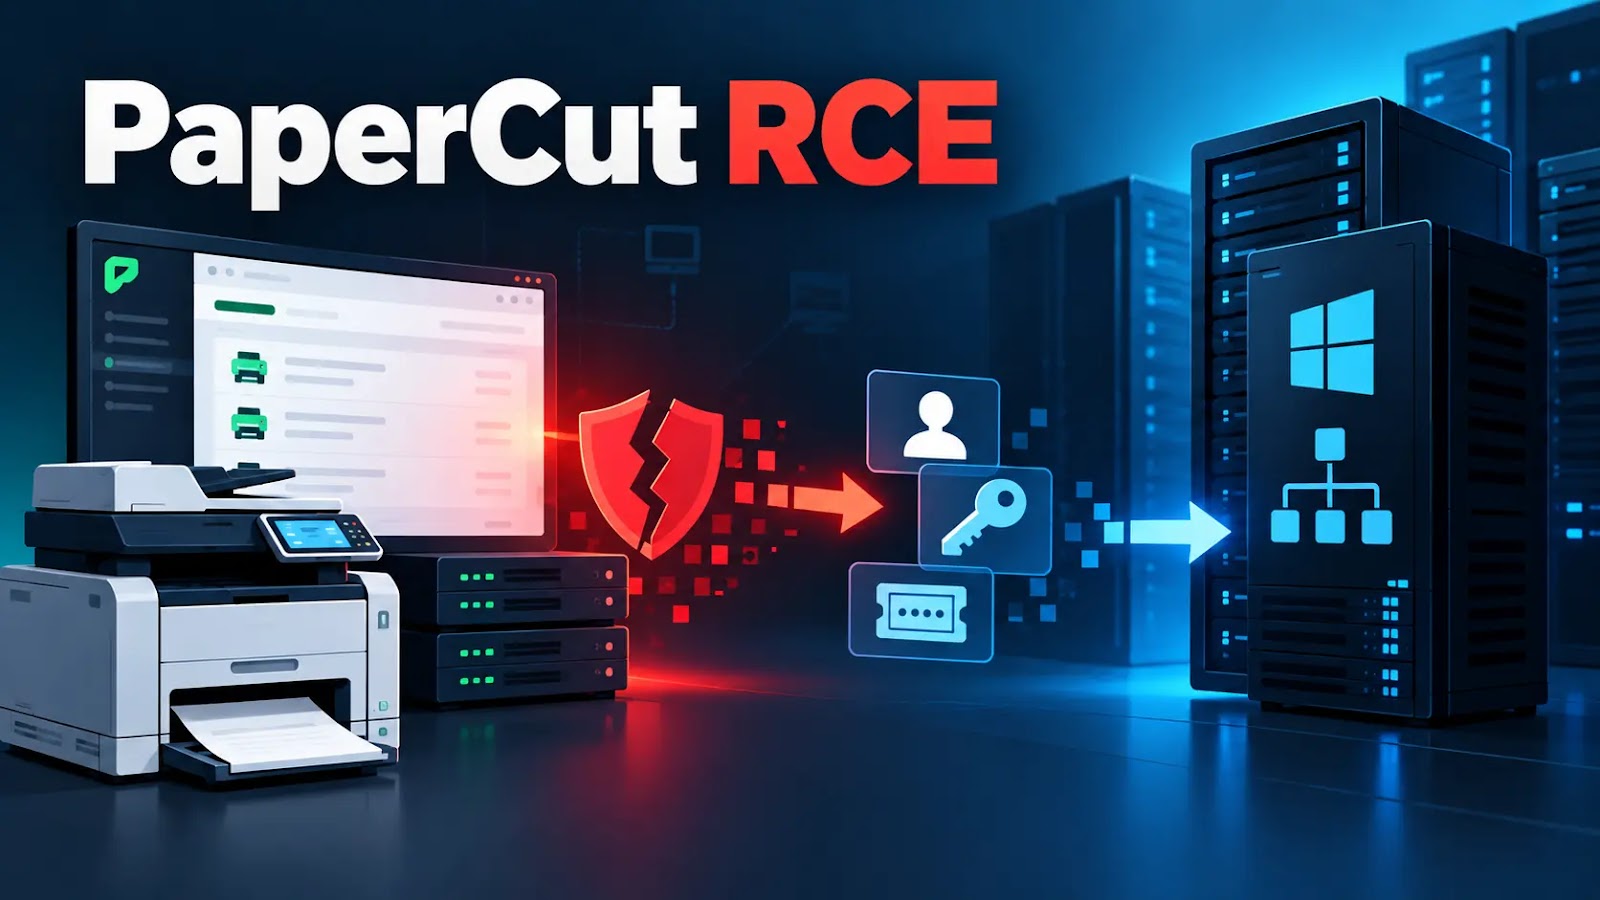
脅威アクターが、PaperCut MFの2件のゼロデイ脆弱性を連鎖させて教育機関の環境に侵入しました。ドメイン権限を持つサービスアカウントのトークンを窃取し、ドメインコントローラーに到達したうえで、Active Directoryデータベースの抽出を試みています。 この攻撃で悪用されたのは、PaperCut MFおよ
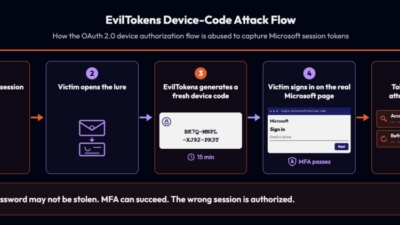
EvilTokensは、Microsoftのデバイス認可フローを悪用して有効なMicrosoft 365トークンを取得する手口で、フィッシング・アズ・ア・サービス(PhaaS)を認証情報窃取の枠を超えて拡張しています。 被害者は正規のMicrosoftサインインとMFA(多要素認証)チャレンジを完了させているにもかか

フィッシング・アズ・ア・サービス(PhaaS)プラットフォームのGreatnessが機能を拡張し、敵対者中間者(AiTM)フィッシング、デバイスコード攻撃、OAuth同意の悪用を通じてサイバー犯罪者がMicrosoft 365アカウントを標的にできるようになりました。 このサービスはTelegramチャンネルを通じて
すべての記事を読み込みました