
サイバーセキュリティ専門家ら、CISAに連邦政府のOT向け義務的ルールの策定を要請
専門家グループが、米国の連邦サイバーセキュリティ機関に対し、連邦機関が保有する制御技術(OT)に関する最低限のサイバーセキュリティ基準を定める規則の策定を求めました。 制御技術サイバーセキュリティ連合(OTCC)は火曜日、ホワイトペーパーを公表しました。この中でOTCCは、重要インフラの監視・制御に使わ
専門家グループが、米国の連邦サイバーセキュリティ機関に対し、連邦機関が保有する制御技術(OT)に関する最低限のサイバーセキュリティ基準を定める規則の策定を求めました。 制御技術サイバーセキュリティ連合(OTCC)は火曜日、ホワイトペーパーを公表しました。この中でOTCCは、重要インフラの監視・制御に使わ
研究者らが、Linux向けの新たなマルウェアを発見しました。このマルウェアは、モノのインターネット(IoT)機器に存在する既知の脆弱性を次々と悪用し、企業ネットワーク内に永続的な足場を確保します。特に注目されるのは、正規の公開STUNサーバーを利用して、侵害した機器との接続を維持している点です。これにより攻撃者は、自ら
シニアサイバーセキュリティストラテジストこのインシデントは現在も調査が続いています。本記事の内容は執筆時点で入手できた情報に基づいており、調査の進展に伴って変わる可能性があります。2026年9月21日、エージェント型脅威アクター(ATA)が、オランダの脆弱性開示機関DIVD(Dutch Institute for Vu
オランダのサイバーセキュリティ非営利団体が、ヘルプデスクプラットフォームの2件のゼロデイ脆弱性を悪用したエージェント型AI攻撃によって侵害されたいきさつを明らかにしました。 オランダ脆弱性開示機関(DIVD)はボランティアで運営されており、システムで見つけた欠陥を倫理的に開示することで「デジタル世界をより安全に
私をよく知る人は、私が非常に率直な人間であり、単純な物事をわざわざ複雑な用語で言い表すのを好まないことをご存じでしょう。ここ数カ月、フロンティアAIをはじめとするツールのおかげで、攻撃者も防御側も、脆弱性の特定とそのエクスプロイト開発に必要な時間を短縮できるようになりました。それに伴い、「仮想パッチ」というテーマを巡
京王電鉄(Keio Corporation)は、ランサムウェア攻撃によりグループのインフラの一部でシステム障害が発生し、関連会社の一部業務システムに影響が出たと発表しました。 この日本の鉄道事業者によると、列車の運行は通常どおり継続しており、データ漏えいは現時点で確認されていません。Datagovernance co
Forescout Vedere Labsによる最新の調査で、重要な運用機器や医療機器がIT資産やIoT資産と同じネットワークセグメントを共有しているケースが頻繁に見られることが分かりました。これにより、攻撃者は初期侵入後に横展開する機会を得やすくなる可能性があります。 同社のサイバーセキュリティ研究
運用技術(OT)や接続された医療機器を運用する組織の大半が、それらのシステムを専用のネットワークセグメント上で管理していないことが、Forescout傘下のVedere Labsによる新たな調査で明らかになりました。 同サイバーセキュリティ企業の研究者は、209の組織にまたがる47,700のネットワークセ
Forescoutによると、OT機器や医療機器(IoMT)を含むネットワークセグメントのうち、半数近くにIT機器やIoT機器も混在しており、攻撃対象領域を拡大させて横方向移動(ラテラルムーブメント)のリスクを高めているといいます。 このセキュリティベンダーは、複数業界の組織にまたがる47,700件の実際のネット
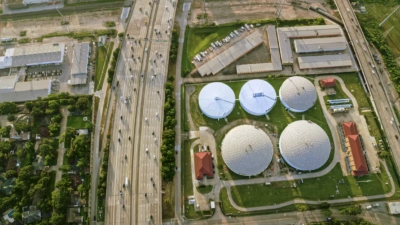
編集部注: ウェイコ市はここで紹介するネットワークセグメンテーション技術を、マイク・サーライト氏が同市の最高情報責任者(CIO)を務めていた当時にElisity社から購入しました。同氏は現在、サイバーセキュリティ企業であるElisity社のシニアアドバイザーを務めています。 私はウェイコ市の浄水処理場のひとつで、ネッ
すべての記事を読み込みました