
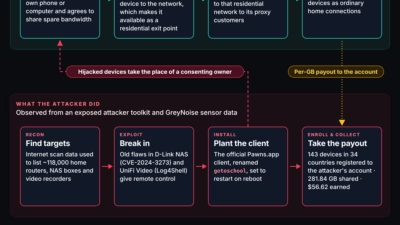
新たなプロキシジャッキング攻撃、ネットワーク機器の脆弱性を悪用して隠密なプロキシ基盤を構築
新たに明らかになったプロキシジャッキング攻撃により、34カ国で少なくとも143台のデバイスが侵害されました。攻撃者はネットワーク機器や企業向けソフトウェアの脆弱性を突き、被害者のインターネット接続を収益化しています。ExploitPrevention Tools GreyNoiseは、攻撃者が正規の帯域共有アプリ「P
新たに明らかになったプロキシジャッキング攻撃により、34カ国で少なくとも143台のデバイスが侵害されました。攻撃者はネットワーク機器や企業向けソフトウェアの脆弱性を突き、被害者のインターネット接続を収益化しています。ExploitPrevention Tools GreyNoiseは、攻撃者が正規の帯域共有アプリ「P
Cisco は、Meraki のゲートウェイ、スイッチ、無線アクセスポイント、カメラに影響を及ぼす7件のセキュリティ脆弱性を公表しました。このなかには、CVSS 深刻度スケールで9.6と評価された重大な欠陥も含まれています。複数の製品では修正版がすでに提供されていますが、一部のファームウェア更新は10月後半から
Hewlett Packard Enterpriseは、HPE Networking Analytics and Location Engine(ALE)向けセキュリティアップデートをリリースし、10件の脆弱性を修正しました。このうち2件は、未認証のリモート攻撃者による侵害を可能にする深刻な欠陥です。 影響を受けるの
Hewlett Packard Enterprise(HPE)は、同社のNetworking Analytics and Location Engine(ALE)向けのセキュリティアップデートを発表しました。今回対応するのは、アプライアンスの完全な侵害やroot権限でのコマンド実行につながる恐れのある10件の脆弱性で
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)は、MikroTik RouterOSに存在する深刻な権限昇格の脆弱性を既知の悪用脆弱性(KEV)カタログに追加し、この脆弱性が実際の攻撃で積極的に悪用されていると警告しました。 CVE-2026-86060として追跡されているこの問題は、MikroTik
Ciscoは、重大な脆弱性3件(CVE‑2026‑20274、CVE‑2026‑20279、CVE‑2026‑20212)を含むIOS XRの脆弱性8件を修正これらの脆弱性により、未認証での悪用、アクセス制御の不備、細工された入力によるコード実行が可能悪用の報告はないものの、パッチ適用が推奨されており、Silic
security 要注意の深刻な脆弱性3件、うちNexus 9000シリーズスイッチでroot権限を奪われかねない問題は緩和策のみで修正パッチはまだ
Cisco Nexus 9000に存在する重大な脆弱性により、リモートの攻撃者が認証情報もユーザー操作も必要とせず、影響を受けるスイッチ上でroot権限のコードを実行できる可能性があることが分かりました。 Ciscoは9月2日にCVE-2026-20212を公表しました。CVSSスコアは9.8です。この脆弱性は
通信機器メーカーのUbiquitiは水曜日、セキュリティ情報の中で21件の重大な脆弱性を修正したと発表しました。このうち3件は最高深刻度と評価されています。 同社はセキュリティ情報の中で、合計22件の脆弱性を修正したとしており、最後の1件は「高(high)」評価だとしています。 このうち3件は、共通脆弱性評価システム
シスコはIOS XE Software向けのセキュリティ強化アップデートをリリースし、社内で発見された7件の脆弱性を修正しました。この中には、未認証の攻撃者によるリモートコード実行を可能にする、CVSSスコア9.8の最大深刻度に評価された重大な欠陥も含まれています。 2026年8月5日に公開されたアドバイザリcisc
すべての記事を読み込みました