
NVIDIA、自律型AIエージェントを監視・制御するシリコン内蔵型セキュリティプラットフォームを発表
NVIDIAは、オープンソフトウェアプラットフォームとリファレンスシステム設計を組み合わせた「Open Agent Safety Platform」を発表しました。企業は、テスト段階から本番環境への展開まで、自律型AIエージェントに対して継続的な監視と強制的な制御を行えるようになります。 このプラットフォームは、セキ
NVIDIAは、オープンソフトウェアプラットフォームとリファレンスシステム設計を組み合わせた「Open Agent Safety Platform」を発表しました。企業は、テスト段階から本番環境への展開まで、自律型AIエージェントに対して継続的な監視と強制的な制御を行えるようになります。 このプラットフォームは、セキ
欧州電気通信標準化機構(ETSI)は、技術報告書「ETSI TR 104 171」を公開しました。量子乱数生成器(QRNG)の構築と評価に関する指針をまとめたものです。報告書が焦点を当てているのは、装置本体やそれを支えるシステムの弱点です。こうした弱点があると、生成される乱数の安全性が損なわれるおそれ
新たに公表された電磁波攻撃「InjectEave」は、最大30メートル離れた場所から、市販のヘッドホンで再生されている音声を復元できることが明らかになりました。 従来の電磁波サイドチャネル攻撃は微弱な漏洩電磁波を受動的に収集する方式でしたが、InjectEaveは対象機器に向けて調整済みの無線周波数(RF)信号を能動
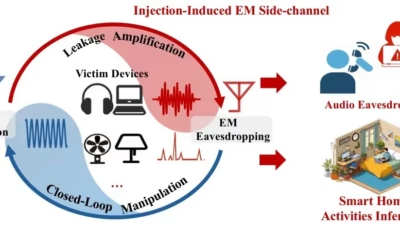
セキュリティ研究者らが、ごく普通のヘッドホンを意図しない発信機に変えてしまう電磁サイドチャネル攻撃「InjectEave」を発表しました。CompareSecurity Systems 脆弱なハードウェアに無線周波数(RF)エネルギーを照射し、そこから発生する電磁放射を収集することで、攻撃者は対象デバイスで再生されて
GPUThorは、NvidiaのGPUに搭載されたECCを突破し、ホスト上でrootシェルの取得に成功した初のRowhammer攻撃です影響を受けるのは、GDDR6メモリを搭載したAmpere世代のワークステーション向けカード4機種、RTX A4000、A4500、A5000、A6000ですGPUのメモリコアレッ
Trusted Computing Groupは、Trusted Platform Module(TPM)を「量子耐性がある」と呼べるようにするために満たすべき要件を明文化した文書を公開しました。TPMとは、機器の鍵を保管し、そのファームウェアの測定値を記録するチップであり、これによりプラットフォームは後になっても改
各組織が量子コンピュータを悪用した攻撃に備えてシステムの将来的な安全性を確保しようと急ぐ中、ハードウェアが本当に量子耐性を備えているかをどう検証すればよいのかという疑問が残っています。新たな業界基準は、この問いに答えることを目指しています。 Trusted Computing Group(TCG)は8月24日、
セキュリティ研究者のChristopher Domas氏は、特定の旧世代AMDプロセッサにおいて厳重に保護されたDRAM領域を露出させることが可能なメモリコントローラ攻撃を公表しました。 オープンソースプロジェクトskitter-creek-bath-saltsとともに公開されたこの研究は、AMD Family 15
セキュリティ 攻撃者はゲストVMの内部からでもデータを抽出できる可能性があります ドイツのヘルムホル

チップ設計者は、外部ベンダーから回路ブロックのライセンスを受け、それをより大きな製品に組み込みます。1つのプロセッサには、さまざまなサプライヤーが手掛けたコンポーネントが混在することがあり、それぞれの設計者は買い手が直接取引することのない企業であるケースも珍しくありません。悪意あるサプライヤーは、正常
すべての記事を読み込みました