
ハッカー集団、PerfectPioneer RATとKUKURATバックドアを展開 政府の機密データを窃取
中国と関連するスパイ集団が、東南アジアの政府機関のネットワークを標的に、2種類のカスタム遠隔操作型トロイの木馬(RAT)を9カ月にわたって改良し続けています。 Palo Alto NetworksのUnit 42は2026年11月16日に調査結果を公表しました。活動は少なくとも2025年7月までさかのぼります。 Un
中国と関連するスパイ集団が、東南アジアの政府機関のネットワークを標的に、2種類のカスタム遠隔操作型トロイの木馬(RAT)を9カ月にわたって改良し続けています。 Palo Alto NetworksのUnit 42は2026年11月16日に調査結果を公表しました。活動は少なくとも2025年7月までさかのぼります。 Un
攻撃者がCheck Pointのセキュリティゲートウェイの脆弱性を悪用し、永続的なアクセスを確保しています。少なくとも1件では、破壊的なマルウェアも使われました。米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は11月13日、CVE-2026-123039を「既知の悪用された脆弱性(KEV
ロシア語圏の攻撃者が、Googleドキュメントに似せた偽ページをはじめとする偽の文書共有ページを送りつけ、Windowsコンピューターに「Phantom53」と呼ばれる隠れたバックドアをインストールさせようとしています。 このキャンペーンを発見したのは、SOCRadar Threat Research Unitの研
CISAは、Check Point Gaia OSの権限に関する脆弱性「CVE-2026-123039」について、実際に悪用が確認されたとして、「既知の悪用された脆弱性(KEV)カタログ」に追加したと伝えられています。本記事の元になった情報では、カタログへの追加日は2026年11月13日、対処期限は11月16日とされ
脅威アクターが、複数のConnectWise ScreenConnect利用組織にまたがる数百台のエンドポイントを侵害する新たなキャンペーンを展開していると、サイバーセキュリティ企業のHuntressが報告しました。 攻撃が確認されたのは11月11日です。ハッカーはクラウドホスト型のScreenConnect管理パネ
AIコーディングアシスタントや開発者向けパッケージが、攻撃者にとって格好の標的になっています。Recorded FutureのInsikt Groupが公表した新たなレポートは、2025年7月31日から2026年7月31日までの間に発生した、AIが関与する103件のインシデントを分析しました。 その大半は、サプライチ
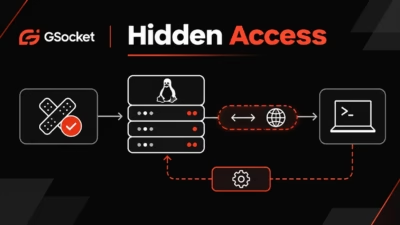
攻撃者が、オープンソースのリモートアクセスツール「GSocket」を侵害したLinuxサーバーに展開し、侵入に使われた脆弱性を管理者がパッチで修正した後も、隠れたアクセスを維持している状況が確認されました。 この攻撃活動では、最初のWebアプリケーションの侵害が、持続的な足がかりへと変わります。GSocketは脆弱な
研究者が、LLM内部の休眠ニューロンをわずかに書き換えるだけで「スリーパーエージェント」型のAI攻撃を実現できることを実証バックドアは特定のトリガーが現れるまで潜伏し、トリガーが入ると攻撃者が定義した動作を実行防御側には、モデルの完全性の検証、重みの監査、AIエージェントの権限の厳格な制限が求められる『影なき狙撃
サイバー犯罪者が、OpenSSHに存在する10年前の重大な脆弱性を悪用しています。この脆弱性を突かれると、特定のLinuxシステムでパスワード認証を回避され、バックドアを仕込まれる恐れがあります。脆弱性はCVE-2026-123158(CVSS 8.1)として追跡されており、通称はSSHoleです。影響を受けるのは、
ロシアとの関連が指摘されるスパイ集団Turlaが、これまで知られていなかった.NET製のマルウェアツールキットを展開していることが分かりました。このツールキットは、侵害したMicrosoft Exchangeサーバーを監視プラットフォームおよび指令インフラに変えてしまいます。ProtectDevices 「Cerea
すべての記事を読み込みました