
Gyazoの4億9,000万件のメタデータ流出、専門家が警鐘
セキュリティ専門家らは、日本の画像共有サービスGyazoで発生した大規模なデータ侵害について、流出したメタデータ記録を通じてユーザーに重大なセキュリティおよびプライバシー上のリスクをもたらす恐れがあると警告しています。 9月11日に公表されたGyazoの侵害では、攻撃者がアップロードサーバーの脆弱性を悪用し、約
セキュリティ専門家らは、日本の画像共有サービスGyazoで発生した大規模なデータ侵害について、流出したメタデータ記録を通じてユーザーに重大なセキュリティおよびプライバシー上のリスクをもたらす恐れがあると警告しています。 9月11日に公表されたGyazoの侵害では、攻撃者がアップロードサーバーの脆弱性を悪用し、約
X Moneyの展開が始まったばかりですが、攻撃者はすでにXアカウントへの新たな侵入手口を試し始めています。 プラットフォームの新しい決済サービスがローンチされて以降、多くのユーザーがXから何度も身に覚えのないパスワードリセットメールを受け取ったと報告しています。これらのメッセージ自体は、同社のアカウント復旧プ
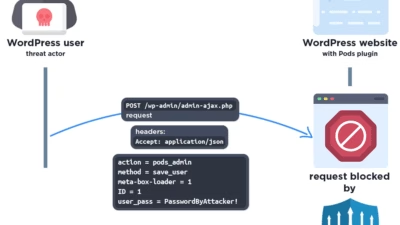
WordPressサイト管理者のパスワードが、攻撃者によってログインすら経ずに変更されてしまう恐れがあります。人気プラグインPodsに存在する深刻な脆弱性により、認証を持たない第三者が複数のセキュリティチェックを次々と回避し、管理機能に直接到達できる状態になっていました。Wordfenceによると
WordPress用多言語プラグイン「TranslatePress」に存在する重大な脆弱性により、未認証の攻撃者が管理者アカウントを乗っ取り、対象のWebサイトを完全に侵害できる可能性があることが分かりました。Hacking& Cracking この脆弱性はCVE-2026-19632として追跡されており、C
40万以上のWordPressサイトに導入されている多言語プラグイン「TranslatePress」に深刻な脆弱性が見つかりました。未認証の攻撃者が管理者アカウントを乗っ取り、対象サイトを完全に制御下に置くことが可能になります。 CVE-2026-19632として追跡されているこの脆弱性は、CVSSスコア9.8(緊急
Red Hatは、Red Hat Build of Keycloakに存在する重大な脆弱性を公開しました。この脆弱性により、未認証のリモート攻撃者がパスワードリセットプロセスにおける重要な保護機構を回避し、任意のユーザーアカウントを乗っ取ることが可能になります。 CVE-2026-18963として追跡されているこの脆
Red Hatは、同社のBuild of Keycloakアイデンティティ・アクセス管理プラットフォームに深刻な脆弱性が存在することを公表しました。リモートの未認証攻撃者が任意のユーザーアカウントを乗っ取ることが可能になるというものです。 CVE-2026-18963として追跡されているこの欠陥は、パスワードリセット
アカウント復旧の仕組みは、認証情報の失効時における緊急的な救済手段として機能することが多いです。しかし、このメカニズムに存在した欠陥が、広範なプロフィール乗っ取りを可能にしました。このほどMetaは、深刻なインフラ侵害を公表しました。同社は、攻撃者がHigh Touch Support AIプラットフォームを悪用した
ジャガー・ランドローバー(JLR)が2025年9月に大規模なサイバー攻撃を受けた際、同社のサイバーセキュリティ責任者がまず着手したことのひとつが、3万人以上の従業員をオンサイトに召集し、パスワードをリセットさせることでした。 6月3日のInfosecurity Europeに登壇したZyn GlobalのCEOであり、
Instagramのウェブベースのアカウント復旧ワークフローに深刻なロジック上の欠陥が発見され、完全なメールアドレスや電話番号を含むユーザーの連絡先情報が無加工のまま露出する問題が発生しました。Metaは2026年6月6日、この問題を迅速に修正しています。 この脆弱性はプラットフォームの パスワードリセットインターフ
すべての記事を読み込みました