
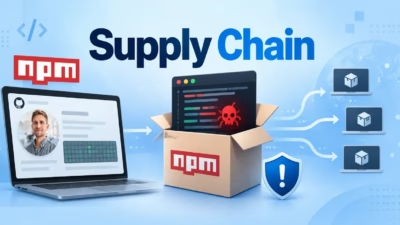
npmサプライチェーン攻撃、検出回避のため通常のパッケージコード内にマルウェアを隠蔽
新たなnpmサプライチェーン攻撃キャンペーンが確認されました。従来のようなpreinstallやpostinstallスクリプトを使わず、通常のJavaScriptパッケージコードの中にマルウェアを隠す手口です。 この手法により、悪意あるパッケージはインストール時には無害に見え、開発者がその機能を実際に使用したときに
新たなnpmサプライチェーン攻撃キャンペーンが確認されました。従来のようなpreinstallやpostinstallスクリプトを使わず、通常のJavaScriptパッケージコードの中にマルウェアを隠す手口です。 この手法により、悪意あるパッケージはインストール時には無害に見え、開発者がその機能を実際に使用したときに
パッケージマネージャーのHomebrewがバージョン7.0.0をリリースしました。今回のアップデートでは、脆弱性スキャナーの標準搭載、セキュリティ管理機能の強化に加え、ネイティブのグラフィカルインターフェース「BrewUI」が正式リリースとなりました。 このオープンソースのパッケージマネージャーは主にmacOSで利用
GNU Guixに複数の重大なセキュリティ脆弱性が発見されました。悪意ある代替サーバーやネットワーク攻撃者がこれを悪用すると、リモートでの権限昇格やGuixストアの破損を引き起こしたり、ローカルの機密ファイルを露出させたりする恐れがあります。 これらの脆弱性はguix-daemonが使用するguix substitu
サードパーティのHomebrewタップ経由でソフトウェアをインストールする場合、プロジェクト外部の人物が書いたRubyコードがサンドボックスなしで実行されます。このリスクこそが、Homebrew 6.0.0の中心的な課題となっています。 タップの信頼性管理 Homebrewは、タップおよびタップ修飾
DEVOPS 「Homebrewは今日のnpmよりも10年前の方が脆弱性が少なかった」とプロジェクトリードが語る
npmは、ソフトウェアサプライチェーン攻撃を防ぐことを目的として、パッケージマネージャーの新バージョン(v12)を発表しました。 6月9日に公開されたブログ投稿の中で、Microsoft傘下のGitHubに所属するnpm開発チームは、パッケージマネージャーを暗黙の信頼モデルから明示的なオプトインモデルへと移行させる、セ
7月に予定されるこの変更は、よく使われる攻撃ベクターの一つを封じると見られています。開発者たちは、なぜGitHubがここまで時間をかけたのか、また他のリポジトリがなぜもっと早く行動したのかを疑問視しています。 npmにおける自動インストールスクリプト
DevOPS 悪名高いShai-Huludワームがまさにこの機能を悪用していました。マルウェア作者以外の全員が「遅すぎるよりはまし」と

オープンソースソフトウェアのサプライチェーンが、またも奇妙で杜撰な攻撃に晒されている。OX Securityのサイバーセキュリティ研究者らは、機密性の高いユーザーデータを窃取してリモートリポジトリにアップロードするよう設計された悪意あるnpmパッケージを発見した。 しかしこの攻撃は予想外の展開を見せた。脅威アクター自
RubyGemsは、Rubyエコシステムへの広範な攻撃を受けて、新規アカウント登録を一時的に停止しました。調査者によると、悪意のある行為者は数百の有害なパッケージを配布しました。その中には特定の企業を侵害するように調整されたものもあれば、より広範な悪用のための多目的な手段として機能するものもありました。 この侵害は、
すべての記事を読み込みました