
NGINXに複数の脆弱性、リモートの攻撃者によるサーバークラッシュや悪意あるコード実行の恐れ
F5は2026年10月14日、NGINX Plus、NGINX Open Source、および関連する複数の製品に影響を及ぼす3件のメモリ破損の脆弱性を公開しました。 特定の設定と悪用条件が重なった場合、これらの脆弱性によってリモートの攻撃者がサービスを妨害したり、悪意あるコードを実行したりする可能性があります。 3
F5は2026年10月14日、NGINX Plus、NGINX Open Source、および関連する複数の製品に影響を及ぼす3件のメモリ破損の脆弱性を公開しました。 特定の設定と悪用条件が重なった場合、これらの脆弱性によってリモートの攻撃者がサービスを妨害したり、悪意あるコードを実行したりする可能性があります。 3
Ghostscriptのインタープリターおよびレンダリングエンジンに、ヒープバッファオーバーフローの重大な脆弱性(CVE-2026-39919)が見つかりました。細工したPDFファイルによって、リモートコード実行が可能になるおそれがあります。 この脆弱性は8月23日、Defiantが運営するWordfenceの研究者
Ghostscriptに深刻な脆弱性が見つかりました。悪意のあるJPEG 2000画像を埋め込んだ特殊なPDFをアップロードするだけで、攻撃者が脆弱なサーバー上でコードを実行できる恐れがあります。CVEdatabase access この脆弱性は「CVE-2026-39919」として追跡されており、ヒープベースのバッ
Ghostscriptに深刻な脆弱性が見つかりました。攻撃者が細工したPDFファイルを脆弱なWordPressサイトにアップロードすると、リモートからコードを実行される恐れがあります。 この脆弱性は「CVE-2026-39919」として追跡されており、CVSS 3.1のスコアは9.8です。影響を受けるのはGhosts
セキュリティ研究者が、Linux版AnyDesk 8.0.2に存在するヒープバッファオーバーフロー脆弱性を公開しました。この脆弱性は「AnyPwn」と名付けられています。セキュリティインシデント対応 この脆弱性を悪用すると、ユーザーがデスクトップ制御を承認する前にリモートからコマンドを実行できます。AnyDeskのサ
AnyDesk Linux 8.0.2に存在する認証前のヒープバッファオーバーフロー脆弱性「AnyPwn」の実動エクスプロイトが新たに公開されました。この脆弱性を悪用すると、デスクトップ制御の承認が行われる前にリモートからコマンドを実行できます。 Linux版のサービスは通常root権限で動作しているため、攻撃が成功
libheifに存在する重大なヒープバッファオーバーフローの脆弱性により、認証済みのWordPressユーザーが、標準のメディアライブラリから細工したHEIC画像をアップロードするだけで、リモートコード実行(RCE)を達成できる恐れがあります。Hacking& Cracking この脆弱性は「GHSA-x8r
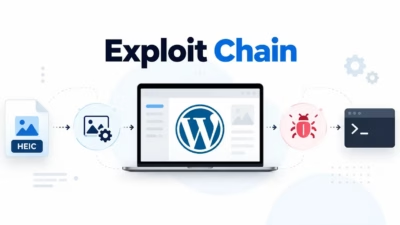
libheifに存在する重大な脆弱性を悪用されると、悪意あるHEICファイルをアップロードされた際にWordPressの画像処理中にメモリが破壊され、環境条件が厳密に一致するサーバーではリモートコード実行(RCE)に至る恐れがあります。問題は非圧縮画像デコーダーunciに存在し、libheifバージョン1.23.3で
VLCメディアプレイヤーに存在する2件のセキュリティ脆弱性により、攻撃者が細工した画像ファイルやメディアプレイリストをユーザーに開かせることで、影響を受けるシステムのメモリを破壊したり機密データを抽出したりできる可能性があることが分かりました。 CVE-2026-56711およびCVE-2026-73324として追跡
Microsoftは、ヒープベースのバッファオーバーフローに起因するWindows BitLockerのリモートコード実行脆弱性であるCVE-2026-69449に対するセキュリティ更新プログラムをリリースしました。 この問題により、認証済みの攻撃者が影響を受けるWindowsシステム上で悪意あるコードを実行できる可
すべての記事を読み込みました