
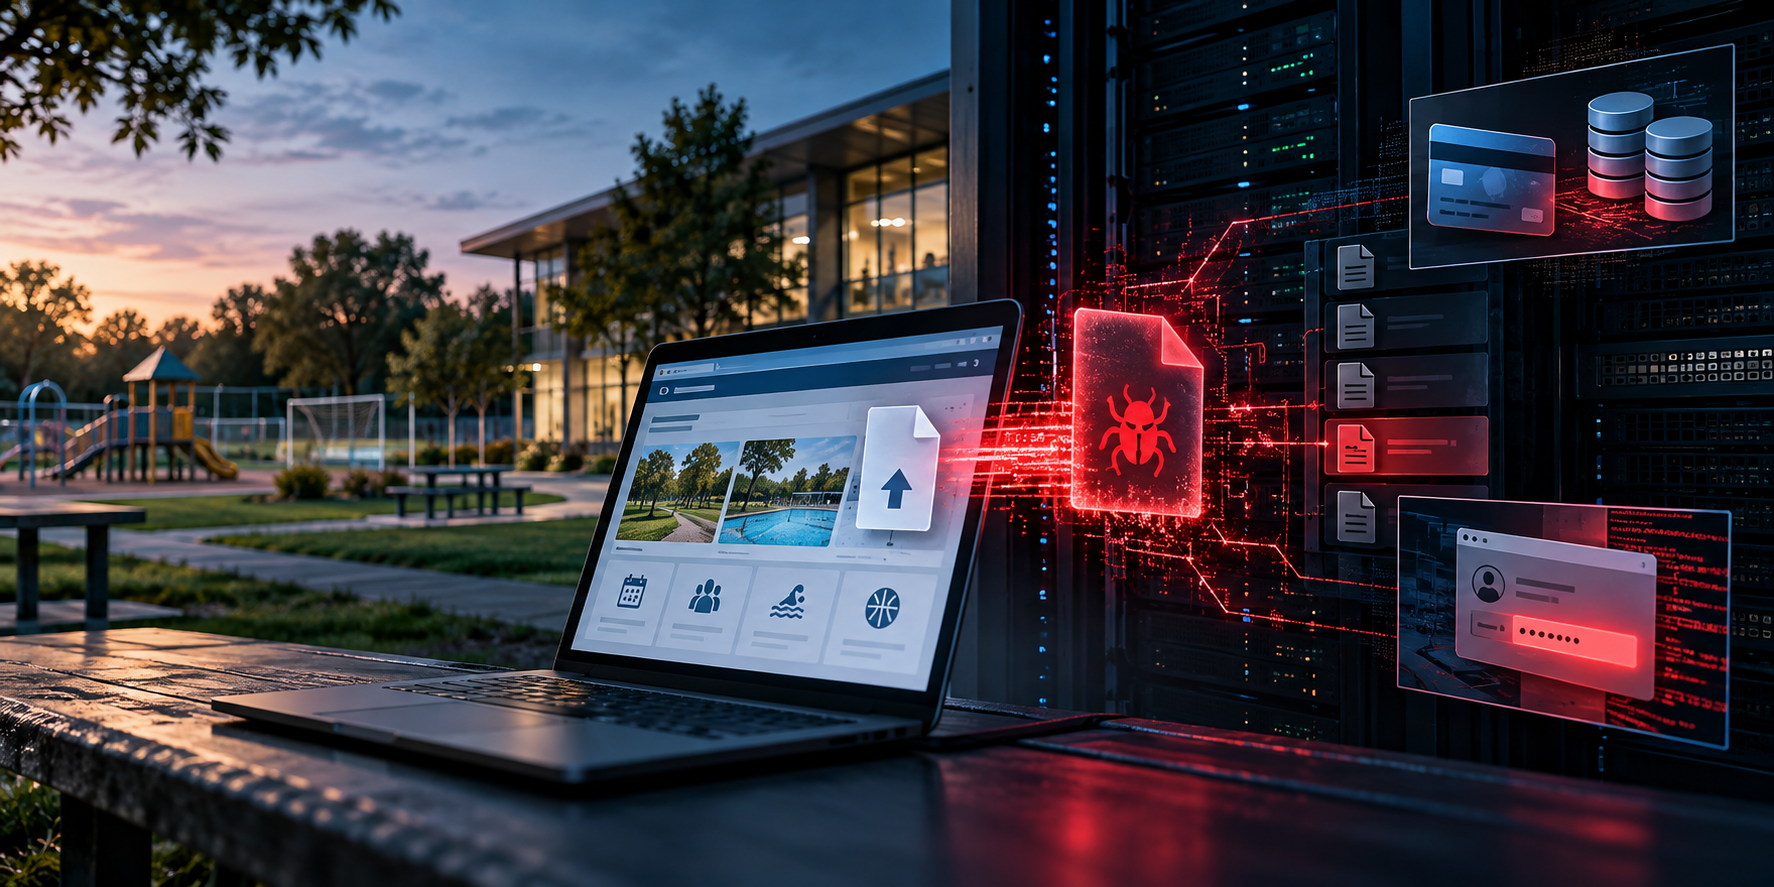
攻撃者が会員登録でウェブシェルを設置、公園・レクリエーション管理プラットフォームでカード情報を狙う
Huntressのセキュリティ研究者が、多段階にわたる侵入の詳細を明らかにしました。脅威アクターは、地方自治体や公園関連団体が利用する人気のレクリエーション管理プラットフォームのウェブサーバー3台を侵害し、ウェブシェルを設置したうえで決済カード情報を狙いました。 この活動が
Huntressのセキュリティ研究者が、多段階にわたる侵入の詳細を明らかにしました。脅威アクターは、地方自治体や公園関連団体が利用する人気のレクリエーション管理プラットフォームのウェブサーバー3台を侵害し、ウェブシェルを設置したうえで決済カード情報を狙いました。 この活動が
報道によると、恐喝グループのShinyHunters(シャイニーハンターズ)が、競合するランサムウェアグループClopのリークサイトに侵入しました。 ShinyHuntersは、2019年から活動している金銭目的のサイバー犯罪・恐喝グループです。必ずしもランサムウェアを展開するわけではなく、大量のデータを盗み出し
脅威アクターが、WooCommerce Wholesale Lead Captureプラグインの重大な脆弱性を積極的に悪用しています。この脆弱性により、未認証の攻撃者が悪意のあるPHPファイルをアップロードでき、脆弱なWordPressサイトを完全に制御される恐れがあります。脆弱性発見サービス この脆弱性はCVE-2
WooCommerce Wholesale Lead Captureプラグインに存在する重大なセキュリティ欠陥が、実際に悪用されていることが判明しました。この脆弱性を突かれると、リモートの攻撃者が悪意あるファイルをアップロードし、脆弱なWordPressサイトを完全に乗っ取る可能性があります。 CVE-2026-27
脅威アクターが、Super Forms WordPressプラグインの重大な脆弱性を積極的に悪用し、PHPバックドアのアップロードとリモートコード実行の獲得に成功していることが分かりました。 この脆弱性はCVE-2026-14894として追跡されており、Super Formsのバージョン6.3.313以前に影響します
Joomlaウェブサイトへの差し迫った脅威 JoomlaのiCagendaおよびBalbooa Forms拡張機能に存在する2件の重大な脆弱性が、実際の攻撃で悪用されています。しかも、開発者がパッチを公開する前に、サイバー犯罪者はすでに攻撃を開始していました。両方の欠陥は、悪意あるPHPファイルを

脅威アクターが、BalbooaフォームおよびiCagendaというJoomla拡張機能に存在する深刻な脆弱性を悪用していることが判明しました。この脆弱性は、認証を経ていない攻撃者によるリモートコード実行(RCE)を可能にするものです。 Balbooaの脆弱性はCVE-2026-56291(CVSSスコア10)として追
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は2026年7月10日、実際の悪用が確認されたとして、既知の悪用された脆弱性(KEV)カタログに2件の脆弱性を新たに追加しました。 いずれの脆弱性も広く使われているWordPressプラグインに影響するもので、根本原因は共通しています。それは「無制限のファイ
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、iCagendaおよびBalbooa Formsに影響する2件のファイルアップロード脆弱性を、実際の悪用が確認されたとして「既知の悪用された脆弱性」(KEV)カタログに追加しました。Securityawareness training この警告は2026
CodeIgniter4 PHPフレームワークに重大なセキュリティ脆弱性が発見されました。攻撃者はこの脆弱性を悪用してファイルアップロードの検証をバイパスし、影響を受けるWebアプリケーション上でリモートコード実行(RCE)を達成できる可能性があります。 この脆弱性はCVE-2026-48062として追跡されており、
すべての記事を読み込みました