
AI搭載フィッシングキット「BlueKit」、わずか10分でアカウント乗っ取りツールを犯罪者に提供
8月、Malwarebytesの研究チームは、ほぼ誰でも高度なオンライン詐欺を仕掛けられるようにする新たな悪意あるターンキーキットについて報告しました。このキットは単なる偽サイトではありません。コマンドセンター、被害者の追跡機能、管理ツールをすぐに使えるパッケージにまとめており、詐欺を運用するために必要な技術的知
8月、Malwarebytesの研究チームは、ほぼ誰でも高度なオンライン詐欺を仕掛けられるようにする新たな悪意あるターンキーキットについて報告しました。このキットは単なる偽サイトではありません。コマンドセンター、被害者の追跡機能、管理ツールをすぐに使えるパッケージにまとめており、詐欺を運用するために必要な技術的知
オンラインマーケットプレイスを狙う詐欺は、通常出品者への普通の出品連絡から始まります。詐欺師は本物の購入希望者を装い、フィッシングリンクをいきなり送りつけるのではなく、在庫状況や商品の状態、価格、配送方法といったごく一般的な質問から会話を始めて信頼関係を築こうとします。出品者が取引に応じると、購入者役はマーケットプレイ
マイクロソフトは民間・公共両セクターの複数組織と連携し、今年になって台頭してきたフィッシング・アズ・ア・サービス(PhaaS)プロバイダー「EvilTokens」を最近摘発しました。EvilTokensは、脅威アクターにAI搭載ツール一式を提供し、フィッシングキャンペーンの実行を支援するサイバー犯罪プラットフォームです
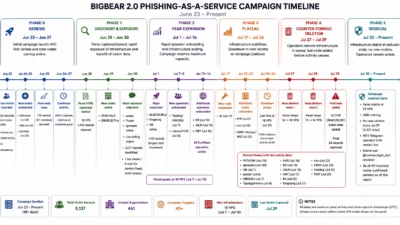
サイバー犯罪者は、Evilginx2フィッシング・アズ・ア・サービスプラットフォームを改称した「BigBear 2.0」を使い、認証済みのMicrosoft 365セッションを傍受しています。これにより、被害者が多要素認証(MFA)を完了した後でもアカウントを乗っ取ることが可能になっています。 CloudSEKのTR
新種のフィッシングサービスが登場し、攻撃者はわずか月額320ドルで認証済みのMicrosoft 365セッションをすぐに盗み取れるようになりました。このサービスは多要素認証(MFA)による保護を回避できるため、企業のメールセキュリティをより堅牢にする必要性を改めて浮き彫りにしています。エンタープライズブラウザメーカーの
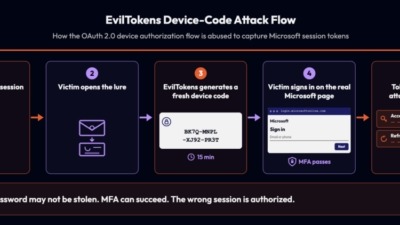
EvilTokensは、Microsoftのデバイス認可フローを悪用して有効なMicrosoft 365トークンを取得する手口で、フィッシング・アズ・ア・サービス(PhaaS)を認証情報窃取の枠を超えて拡張しています。 被害者は正規のMicrosoftサインインとMFA(多要素認証)チャレンジを完了させているにもかか
金銭目的の脅威アクターが、無料のNotionアカウント、悪意のあるPDF、デバイスコードフィッシングを悪用し、標的組織から認証トークンを窃取していることが確認されました。 Sublimeの脅威インテリジェンス&リサーチチームは、このアクターをDoubloon Dredgerとして追跡しています。同チームは、No
AiTM(Adversary-in-the-middle、中間者)フィッシングが、法律事務所への侵入手口として単独で最も多く使われる手段となりました。多要素認証(MFA)の導入がすでに広く進んでいるこの業界において、従来型の認証情報窃取を上回り、日常
最も一般的なフィッシング手法の一部が減少傾向にありますが、それは攻撃者が諦めたからではありません。 従来型のフィッシング手法は、Tycoon2FAというフィッシング・アズ・ア・サービス(PHaaS)プラットフォームが摘発された
ある従業員のもとに、パスワードリセットを装ったメールが届きました。彼女はリンクをクリックし、自社のログイン画面そっくりに作られたページに認証情報を入力し、そのまま午前の業務に戻ります。そして、誰にもそのことを話しません。 その沈黙こそが、リスクの正体です。1,390万件の模擬フィッシングメールのうち、
すべての記事を読み込みました