
ウクライナでClickFixキャンペーン、100以上のサイトが改ざんされLunexマルウェアを拡散
ハッカーが100を超えるウェブサイトを乗っ取り、ウクライナのユーザーに情報窃取型マルウェアを感染させていたことが、新たな報告で明らかになりました。 ウクライナのコンピュータ緊急対応チーム(CERT-UA)は、9月に確認されたこのキャンペーンについて発表しました。攻撃者は正規のウェブサイトに悪意あるコードを埋め込んで
ハッカーが100を超えるウェブサイトを乗っ取り、ウクライナのユーザーに情報窃取型マルウェアを感染させていたことが、新たな報告で明らかになりました。 ウクライナのコンピュータ緊急対応チーム(CERT-UA)は、9月に確認されたこのキャンペーンについて発表しました。攻撃者は正規のウェブサイトに悪意あるコードを埋め込んで
研究者らが、世界各国の政府機関や金融機関の極めて機密性の高いシステムへのアクセスに使われるハードウェア認証プログラムで、深刻な脆弱性を発見しました。デジタルな手段だけでは安全性が足りない場合、特に慎重な組織は、機密システムへのログインにハードウェア方式の多要素認証(MFA)を求めることがあります。送金や公的な行政業務を
Microsoftは顧客に対し、来月からEntra ID認証システムの外部スクリプトインジェクション攻撃に対する防御が強化されると改めて通知しました。 同社がEntra IDのサインインをスクリプトインジェクション攻撃から保護する計画を最初に明らかにしたのは、2025年11月の発表でした。 BleepingCompu
無害なタイマーに隠された裏の役割 Chromeで最も無害に見えるタイマーが、まったく別の仕事をこなしていた可能性があります。ユーザーの目に映るのは、見慣れた開始ボタンだけです。 Spurのチームは、ブラウザ拡張機能に組み込まれたMellowtel SDKが、家庭の接続を分散ネットワークのノードに変
正規の広告ブロック用ブラウザ拡張機能を装った情報窃取型マルウェア(インフォスティーラー)が、数百万人にダウンロードされています。背景には、Googleが Chromeウェブストアでこれらに「お墨付き」を与えていた事情があります。この事実を明らかにしたのは、Bay Area Labsです。同社は「Poper Blocke
多くの人は、これから訪れるウェブサイトについてよく知らないまま検索結果をクリックしています。そして実際にサイトを訪れても、何かがおかしいと気づけるとは限りません。 今回、Malwarebytes Browser Guardに2つの新機能を追加し、オンラインでの安全性をさらに高めました。
PDF本人確認ツールを装った悪意のあるFirefox拡張機能が発見されました。セッションCookieの窃取と自動化されたアカウント乗っ取り活動を通じて、Googleアカウントを標的にしています。 このキャンペーンが注目される理由は、アドオンが当初、明らかな認証情報窃取コードや悪意のあるURL、ハードコードされたペイロ
オンラインマーケットプレイスを狙う詐欺は、通常出品者への普通の出品連絡から始まります。詐欺師は本物の購入希望者を装い、フィッシングリンクをいきなり送りつけるのではなく、在庫状況や商品の状態、価格、配送方法といったごく一般的な質問から会話を始めて信頼関係を築こうとします。出品者が取引に応じると、購入者役はマーケットプレイ
Akamaiの新たなレポートによると、AIが昨年のボットトラフィック300%増を後押ししたほか、その他さまざまな企業向け脅威も拡大していることが明らかになりました。 同セキュリティベンダーが9月22日に発表した最新の「State of the Internet」レポートは、同社のグローバルなセキュリティおよびネ
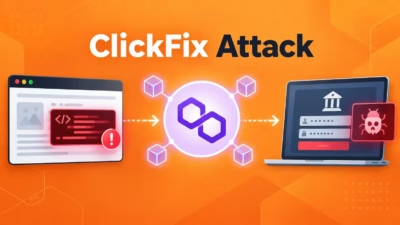
巧妙なClickFixキャンペーンが少なくとも31の正規ビジネスサイトを侵害し、Polygonブロックチェーンを使ってコマンド&コントロール(C2)サーバーの所在を特定するPowerShellバックドアを配布していることが分かりました。 研究者らによると、この攻撃活動は少なくとも2025年11月から続いていたとみられ
すべての記事を読み込みました