
ハッカーがConvertrの分析スクリプトを乗っ取り、決済カード情報を窃取
クレジットカードスキミング集団が、Eコマースプラットフォーム「Convertr」で共有されている分析スクリプトを侵害し、買い物客が決済時に入力した支払い情報を盗んだと報じられています。 この攻撃は10月24日に確認されました。少なくとも2024年7月から活動しているブラジルのグループによる犯行とされ、Magento、
クレジットカードスキミング集団が、Eコマースプラットフォーム「Convertr」で共有されている分析スクリプトを侵害し、買い物客が決済時に入力した支払い情報を盗んだと報じられています。 この攻撃は10月24日に確認されました。少なくとも2024年7月から活動しているブラジルのグループによる犯行とされ、Magento、
WatchGuardが、ブラジルの法的通知を装ってOverlord RATを拡散する攻撃の詳細を公開しました。あわせて、マルウェア「Lampion」と、ポルトガルのユーザーを狙う別のリモートアクセス型キャンペーンも報告しています。 WatchGuardは、ブラジルの法的通知を偽装して被害者に悪意あるファイルをダウンロ
49歳のレンガ職人の男性が、恋に落ちたオンラインインフルエンサー「ジェシカ」に会うため、持ち物を売り払ってブラジルの自宅からバスで2,000kmを移動しました。しかし、30万人を超えるフォロワーを持つSNSアカウントがあったにもかかわらず、彼女は実在しませんでした。エジマール・ロシャ・マルティンスさんは、ブ
2025年半ばから活動している銀行系マルウェアの攻撃キャンペーンで、KREMLINという名のツールキットを使い、認証情報やセッショントークン、機密データを窃取する悪意あるChrome拡張機能・Edge拡張機能をインストールする手口が確認されています。 Elastic Security Labsの研究者らによると、この
Elastic Security Labsが、2025年5月から活動しているブラジルのバンキングマルウェアキャンペーン「REF9334」を発見マルウェア「Kremlin」は偽の文書と悪意あるChrome/Edge拡張機能を展開し、銀行データを窃取1,515件の感染が確認され、そのうち98%がブラジルに集中Elas
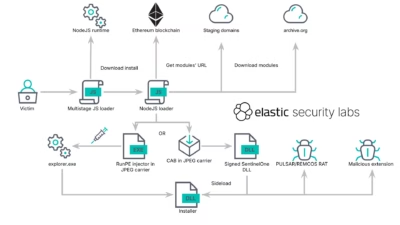
KREMLINと名付けられたブラジルのバンキングマルウェア攻撃キャンペーンは、Google ChromeやMicrosoft Edgeに悪意のある拡張機能を密かに埋め込み、Chromiumの内蔵整合性保護を回避することで、認証情報やクッキー、有効なバンキングセッションを窃取します。Anti-malwaresoftwa
あるサイバー犯罪グループがブラジルの金融システムに侵入し、決済インフラを悪用して自らに不正送金を行っています。たいていのハッカーが狙うのは金銭です。そして多くの場合、遠回しな方法でそれを手に入れようとします。脆弱な立場の個人を偽の通貨取引所への投資に誘い込んだり、企業のファイルをすべて暗号化してロックし、身代金を要求し
ハッキングされたコンピュータは今や商品と化しており、その価値はバンキングソフトウェア、企業システム、保有者データなどの情報に基づいてアルゴリズムが算出しています。Group-IBの専門家は、地下マーケットプレイスに組織への即席の侵入口を供給する「BraZetsu」という悪意あるフレームワークを発見
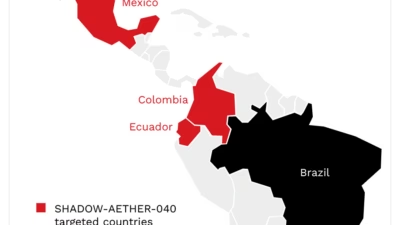
バンキング型トロイの木馬は通常、個人の一般顧客を標的にします。しかし、BREEZE COMETというグループが選んだのは、それよりもはるかに大規模な標的でした。Google Threat Intelligence Groupが最近、この危険な組織の実態を暴きました。同グループは2024年以降、ブラ
金銭目的の脅威アクター「BREEZE COMET」がブラジルの金融、小売、eコマース企業に侵入し、決済プラットフォームへの特権アクセスを悪用して、綿密にタイミングを計った複数の波状攻撃で数百件の不正取引を実行していたことが分かりました。 この活動は、公にPlump SpiderおよびSHADOW-AETHER-064
すべての記事を読み込みました