
偽CAPTCHAがユーザーを騙し、自らの端末でマルウェアを実行させる
偽のCAPTCHA認証は、フィッシングページを隠すためだけに使われているわけではありません。Barracudaによると、攻撃者は「人間であることを証明する」というおなじみの手順を足がかりに、マルウェアのダウンロード、悪意あるブラウザー通知、そして被害者自身に実行させるコマンドへと誘導しています。 同社
偽のCAPTCHA認証は、フィッシングページを隠すためだけに使われているわけではありません。Barracudaによると、攻撃者は「人間であることを証明する」というおなじみの手順を足がかりに、マルウェアのダウンロード、悪意あるブラウザー通知、そして被害者自身に実行させるコマンドへと誘導しています。 同社
荷物を配達できなかったので再配達を依頼するよう促すリンク付きのテキストメッセージ。銀行からアカウントの確認を求めるメール。あるいは、知人からドキュメントの閲覧を勧める招待状。メッセージは本物らしく見えますが、リンクには何か怪しい点があります。クリックしても大丈夫でしょうか。Malwarebytes Scam
Google Playストアに、10万件以上のダウンロード数を表示する偽のGoogle Chromeアプリが出現しました。スポンサー検索結果を通じて目立つ位置に表示されていたと報じられています。 このアプリはChromeのおなじみのアイコンと説明文をコピーしており、Google公式のブラウザのように見えます。しかし、
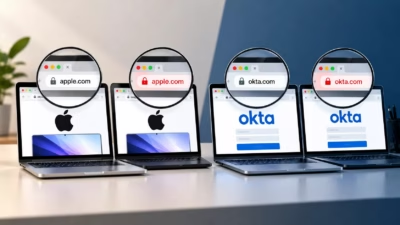
新たに確認されたUnicodeのエッジケースにより、見た目が酷似したドメインがChromiumのアドレスバー保護機能を回避できることが明らかになりました。 2026年10月3日に公開された調査で、Ian Muscat氏とLeanne Briffa氏は、キリル文字や鉤(かぎ)付きラテン文字を使うことで、Punycode
詐欺グループが、スポンサー提携先を探すブランドになりすまし、YouTubeクリエイターのGoogleアカウントを狙っています。 攻撃者はクリエイター本人の動画に言及した個別メールを送り、標的を精巧な偽のコラボレーションプラットフォームへ誘導します。クリエイターは一見ごく普通の案件契約のように手続きを進
Ontinueは、ION MXDRを拡張する新たなマネージド型アドオンサービス「ION for Dark Web Monitoring(DWM)」の提供開始を発表しました。このサービスは、漏えいした認証情報やブランドなりすましの試みを継続的に特定し、攻撃者に悪用される前に新たな外部脅威を検出します。
正規の暗号資産プロジェクトになりすまし、訪問者に今後の報酬配布日への投票を促す偽サイトが70件見つかりました。 これらのページは本物のサイトの外観を細部まで模倣しています。ほとんどのページで提示される特典は控えめで、もっともらしい内容です。投票するだけで、アクティブな投票者として報酬支払い時に1.25倍のブースト
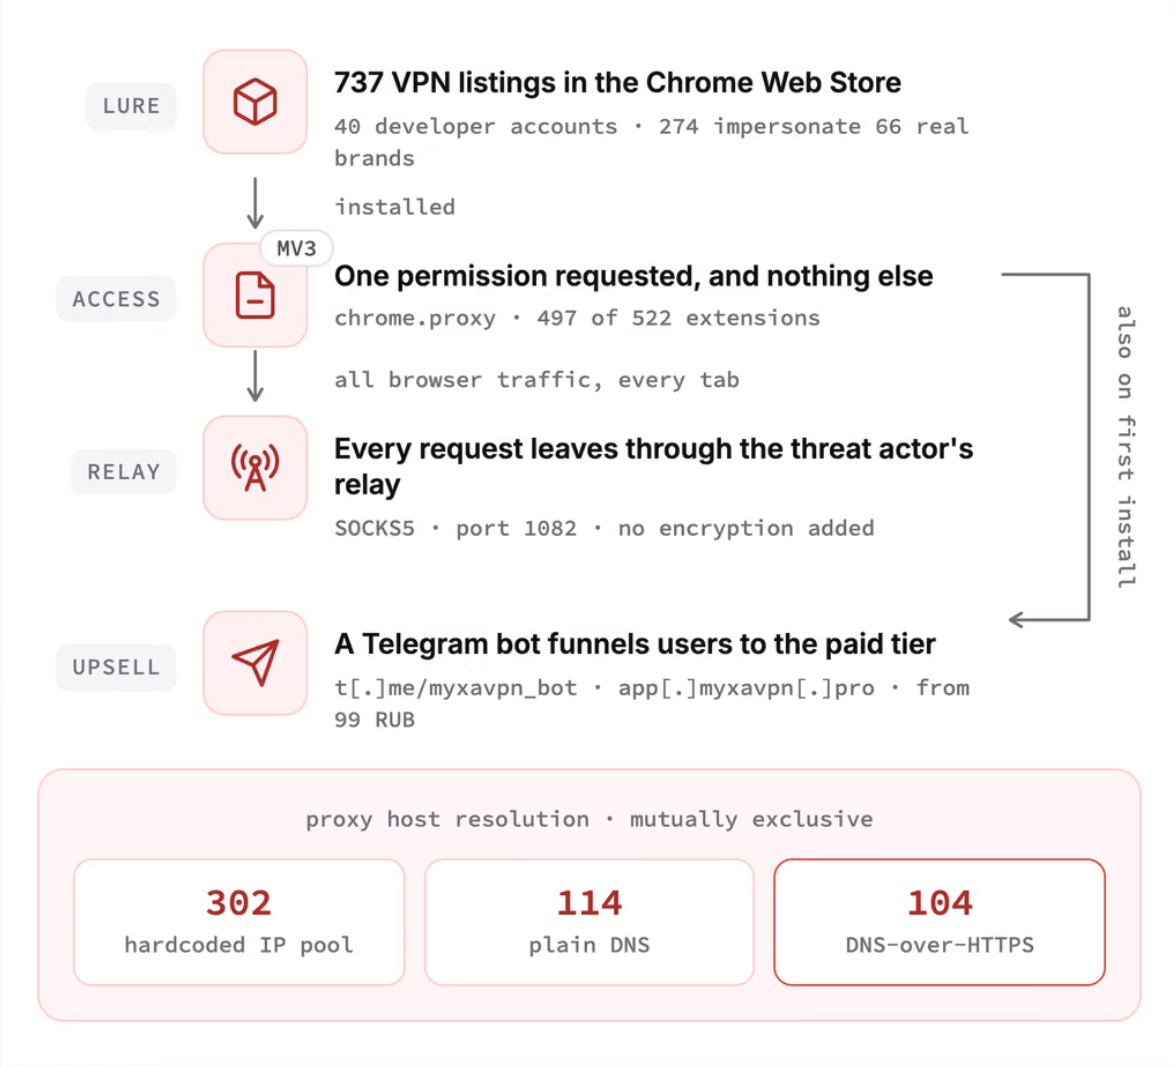
無料VPNの裏に隠れたネットワーク ユーザーが無料のVPNをインストールし、「接続」をクリックします。画面には見慣れた「保護されています」というメッセージが表示されます。しかし、数百種類の異なる名称の裏では、1つの共通インフラが動いていました。ブラウザトラフィックのほぼすべてが、そこを経由していた
研究者らが、119,000件以上のドメインにまたがる偽ショッピングネットワークを発見しました。 ドイツのサイバーセキュリティ企業Nebtyが、DoppelCartと名付けられたこの手口を特定しました。これは正規の小売業者のブランディング、商品カタログ、説明文、画像をコピーして装う手口です。偽の決済ページはカード
「DoppelCart」と名付けられた大規模な詐欺オペレーションが、11万9000以上のドメインを使って偽のネットショップ網を運営し、決済カード情報を盗み取っています。 ドメインの大半は.SHOPトップレベルドメインに集中しており、同TLD全体のサイトの2.72%を占めています。 ドイツのサイバーセキュリティ企業Ne
すべての記事を読み込みました