
FortiBleed攻撃者、被害組織をFortinet機器から締め出し
認証情報窃取とアクセスブローカー活動を組み合わせた攻撃キャンペーン「FortiBleed」が今も続いており、攻撃者は被害組織をFortinet機器から締め出しています。 このキャンペーンは、インターネットからアクセス可能なFortinet製ファイアウォール「FortiGate」とSSL VPNアプライアンスを標的にし
認証情報窃取とアクセスブローカー活動を組み合わせた攻撃キャンペーン「FortiBleed」が今も続いており、攻撃者は被害組織をFortinet機器から締め出しています。 このキャンペーンは、インターネットからアクセス可能なFortinet製ファイアウォール「FortiGate」とSSL VPNアプライアンスを標的にし
150を超える組織のAWSルートユーザーアカウントを標的とした新たなパスワードスプレー攻撃キャンペーンが明らかになり、クラウド環境において最も強力な権限を持つIDが依然として攻撃者にとって高い価値を持つことを改めて浮き彫りにしています。 Datadog Security Labsは、2026年7月24日から8月23日

ある脅威アクターがDahua製IPカメラを標的とした大規模ハッキングキャンペーンを実施し、ウクライナとロシア全域で14,000台以上のカメラを侵害していたことが、Hunt.ioの報告で明らかになりました。 この活動は「Operation CameraSwarm」と呼ばれ、6月17日から7月22日にかけて発生しました。

驚くべきサイバー攻撃の実態が明らかになりました。単独犯とみられる攻撃者が、わずか5週間のうちにDahua製防犯カメラ14,500台以上への侵入に成功していたのです。さらに深刻なことに、攻撃者はこれら侵害済みデバイスのうち約2,000台に、隠しバックドアアカウントを周到に仕込んでいました。この悪質な
研究者らが「CameraSwarm」と名付けた大規模なキャンペーンで、ハッカーは主にウクライナとロシアのDahua製IPカメラ14,500台以上を侵害しました。 この作戦は6月17日から7月22日までの間、少なくとも35日間にわたって実施され、脆弱性の悪用、ログイン情報のブルートフォース攻撃、さらにはクラウド登録済み

Akiraランサムウェアは防御機能を無効化しようとセーフモード起動を試みたが、結果的に自らの暗号化ツールを機能不全にしてしまいましたその後Defenderがペイロードを検知して隔離し、攻撃者の手元に残ったのは窃取したデータのみとなりましたHuntressは、VPNへのブルートフォース攻撃に対するアラート設定、MF

家庭用ルーターは、Wi-Fiを発信しながら何年も棚の上で静かに動作し、一見まったく問題なく機能しているように見えても、その裏で他人の攻撃トラフィックを密かに中継している場合があります。研究者らは、Dysphoriaボットネットに感染したデバイスが約29万6000台に上ることを特定しました。感染が確
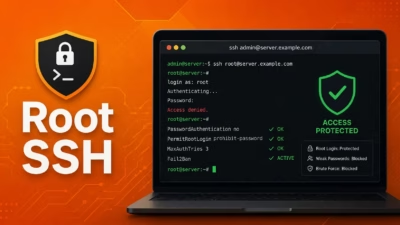
最近ハニーポットで観測された、ペイロード展開前に侵害先システムを見極める巧妙な偵察キャンペーンを受け、管理者は SSH設定を強化するよう呼びかけられています。 マルウェアを即座にインストールする典型的なブルートフォース攻撃とは異なり、今回の活動はより計算された手口を示しており、「ペイロードなし」の侵入であっても深刻な

マネージド検知・対応(MDR)サービスを提供するHuntressは、SonicWall製のVPNおよびファイアウォール機器を標的とする、活発かつ急速に拡大しているクレデンシャルスタッフィング攻撃について脅威アドバイザリを発表しました。同社によれば、この記事の公開時点で、すで
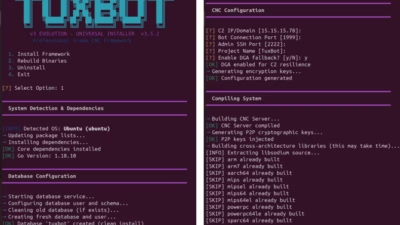
TuxBot v3 Evolutionは、ARMやMIPSからx86_64、PowerPC、RISC-Vまで幅広いアーキテクチャで動作するデバイスに感染できる、モジュール式のIoTボットネットフレームワークです。 このプラットフォームは大規模な侵害・永続化・分散型のサービス拒否攻撃を目的として設計されているとみられ、
すべての記事を読み込みました