
ChainDrop、PolinRiderがブロックチェーンC2を悪用 クラウドとCI/CDの認証情報を窃取
攻撃者は、開発者のエンドポイントやCI/CD環境からクラウドの認証情報を盗み出すため、耐障害性の高いコマンド&コントロール(C2)基盤としてブロックチェーンネットワークを利用するケースを増やしています。 最近確認された、npmワーム「ChainDrop」と、北朝鮮との関連が指摘される「PolinRider」の攻撃キャ
攻撃者は、開発者のエンドポイントやCI/CD環境からクラウドの認証情報を盗み出すため、耐障害性の高いコマンド&コントロール(C2)基盤としてブロックチェーンネットワークを利用するケースを増やしています。 最近確認された、npmワーム「ChainDrop」と、北朝鮮との関連が指摘される「PolinRider」の攻撃キャ
プラグインを削除しても不十分 悪意のあるプラグインを削除しても、問題は解決しません。残っていたコピーが感染環境を再構築してしまうためです。 セキュリティ企業のSucuriは、SCバックドアを分析しました。このバックドアは、WordPress内の複数の階層に同時に潜伏します。通常のクリーンアップを行
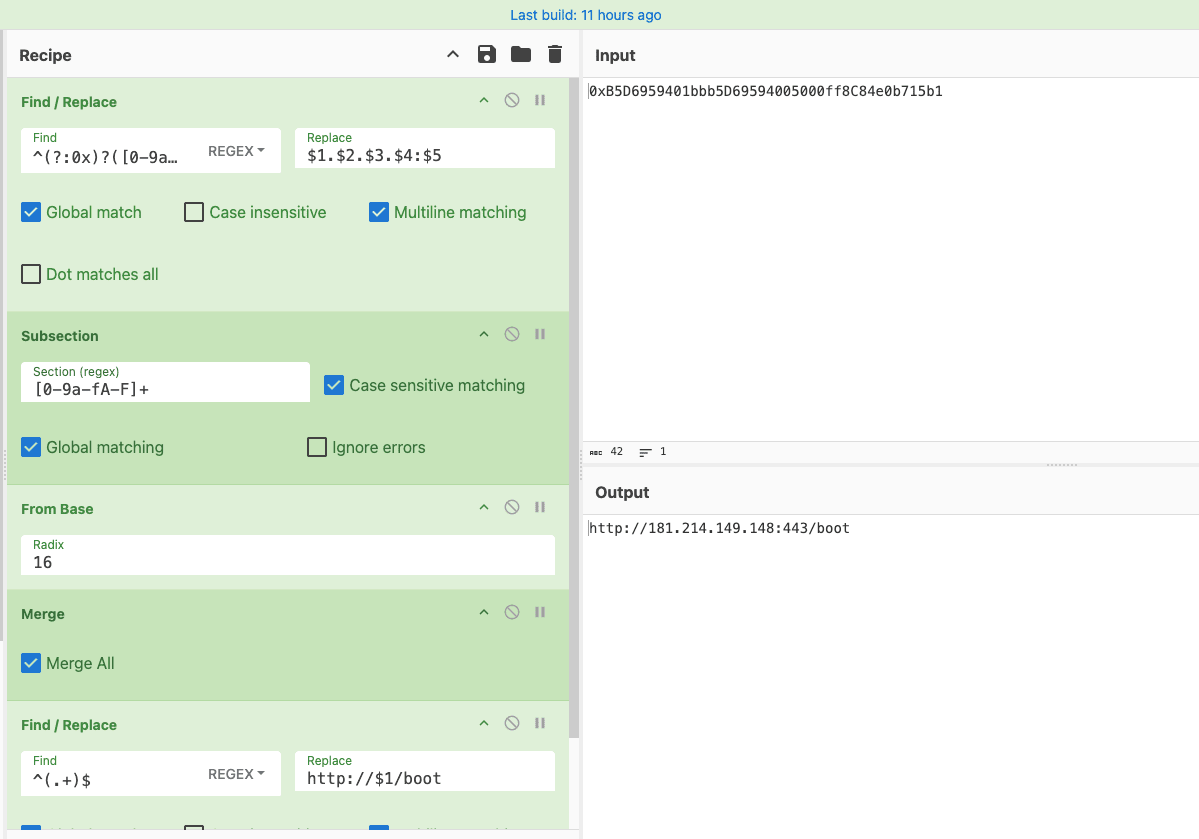
北朝鮮(DPRK)とつながりのある攻撃グループが、「Cross-Chain TxDataHiding(XCTDH)」キャンペーンで運用しているブロックチェーン基盤のコマンド&コントロール(C2)インフラを拡張しました。新たに加わったのは、イーサリアムを利用した復旧用チャネル「HashHiding」です。 この手法は、
5ヶ月間にわたって観測された4つのマルウェアチェーンでは、攻撃者が誘導用ドメイン、ペイロードの配布元、C2(コマンド&コントロール)の手法をそれぞれ変えていました。 しかし、どのチェーンも最初はブラウザが同一のホスティングプロバイダーからページを読み込むところから始まっていました。このプロバイダーはAS202412で
GHAPPIERマルウェアキャンペーンに関連するサプライチェーン攻撃が、正規のnpmパッケージ@dforge-core/dforge-mcpを侵害し、短期間にわたって自己削除型バックドアを配布していたことが判明しました。 今回の事件は2026年9月9日に始まりました。攻撃者はこのパッケージのメンテナーアカウントを約1
攻撃者は、HBO Maxの認証済み公式Redditアカウント「u/hbomax」を侵害し、その信頼されている広告掲載ステータスを悪用して、macOSおよびWindowsデバイスを狙った情報窃取マルウェアのClickFixキャンペーンを展開しました。 不正広告のスクリーンショット(出典:Alex Cu

セキュリティ研究者らは、ランサムウェアの実行者による初期侵入、情報収集、企業ネットワーク内の水平展開を支援する可能性のある新たなリモートアクセス型トロイの木馬「SloppyRAT」を発見しました。 Zscaler ThreatLabzは2026年6月、多段階のClickFix感染チェーンを観測し、このマルウェアを特定
Claude Desktopの偽インストーラーを使ったキャンペーンが確認されました。Bingの不正広告を悪用して信頼されているClaude.aiがホストするコンテンツになりすまし、DLLサイドローディングとブロックチェーンベースのコマンド&コントロール(C2)を組み合わせて、リモートアクセス型トロイの木馬Sectop
PavinLoaderは、ClickFix・偽ソフトウェアダウンロード・悪意あるゲームキャンペーンにまたがって活動する、多段階型の.NETマルウェアローダーです。比較するトップアンチウイルス製品 この活動は、攻撃者が単一の配布手段にとどまらなくなっている実態を示しています。被害者は偽のCloudflareやGoogl

セキュリティ研究者らは、Aeternumと呼ばれるC++ベースのボットネットローダーを発見しました。このマルウェアは、コマンド&コントロール(C2)命令をホストするためにPolygonブロックチェーンを利用します。 従来のサーバーやドメインに依存する代わりに、このマルウェアはスマートコントラクトからコマンドを取得する
すべての記事を読み込みました