
Bricksforgeの重大な脆弱性、悪用攻撃が進行中
WordPressのエコシステムで、深刻かつ重大な脆弱性が確認されました。攻撃者はすでにこの欠陥を悪用し、パスワード認証を完全に迂回して、実行可能なPHPファイルをひそかにアップロードしようと試みています。問題が見つかったのは、プラグイン「Bricksforge」の中核部分です。サイバーセキュリテ
WordPressのエコシステムで、深刻かつ重大な脆弱性が確認されました。攻撃者はすでにこの欠陥を悪用し、パスワード認証を完全に迂回して、実行可能なPHPファイルをひそかにアップロードしようと試みています。問題が見つかったのは、プラグイン「Bricksforge」の中核部分です。サイバーセキュリテ
ハッカーが、WordPressプラグイン「Ninja Forms」と「WPC Product Bundles for WooCommerce」に存在する格納型クロスサイトスクリプティング(XSS)の脆弱性を悪用し、バックドアの設置や不正な管理者アカウントの作成を行っています。両プラグインに関連はありません。 2件の脆
一見無害なリンクをクリックするだけで、WordPress管理者のログインセッションがサイト乗っ取りの手段に変わる恐れがあります。セキュリティ研究者はこのほど、広く使われているElementor Website Builderに深刻な脆弱性を発見しました。この重大な欠陥を悪用すると、攻撃者はREST
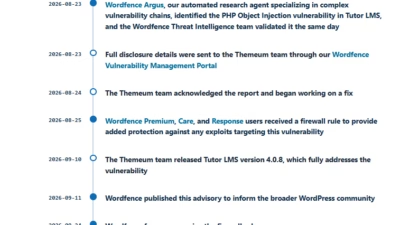
WordPressのeラーニングプラグイン「Tutor LMS」を利用する10万件以上のサイトが、低権限ユーザーによる脆弱なサーバーの乗っ取りを許しかねない、深刻度の高いリモートコード実行(RCE)の脆弱性にさらされていたことが分かりました。Remotecode execution この脆弱性は2026年8月23日、
Jenkinsは、広く導入されている13のプラグインにまたがる20件の脆弱性に対処するセキュリティアドバイザリを公開しました。これらには、サンドボックスエスケープ、Jenkinsコントローラー上での任意コード実行、認証情報の窃取、格納型クロスサイトスクリプティング、ファイルシステム操作を可能にする重大度の高い欠陥も含
WordPress向けプラグイン「Admin Menu Editor Pro」の悪意あるバージョンが200件を超える顧客に配布されていたことが分かりました。脅威アクターが開発元のウェブサイトを侵害し、隠しユーザーアカウントを作成するアップデートを配信していたということです。 開発者のJanis Elsts氏によると、
ハッカーが、WordPress用のプレミアムプラグイン「WooCommerce Wholesale Lead Capture」に存在する深刻な脆弱性を悪用し、PHP製バックドアをアップロードする攻撃を活発化させています。 この脆弱性はCVE-2026-27540として追跡されており、プラグインのバージョン2.0.3.
WordPressで広く使われているプラグイン「The Events Calendar」に存在する、認証不要で悪用可能な2つの重大な脆弱性チェーンにより、攻撃者がリモートからコードを実行し、対象サイトを完全に乗っ取れることが判明しました。Wordfence Argusが発見したこれらの欠陥は、プラグインのバージョン6
WordPressは、すべてのプラグインリリースを対象とした自動AIセキュリティ審査プロセスを新たに導入しました。同プラットフォームの更新インフラを通じて数百万のウェブサイトに配信される前に、脆弱性のある更新や悪意ある更新を阻止することを目的としています。 この新しい管理機構は、WordPressダッシュボードから直
WordPressの自動セキュリティレビューが、WordPress.orgの更新APIを通じて配信されるすべてのプラグインリリースを事前に審査するようになりました。セキュリティ上のリスクとみなされたリリースは自動的にブロックされます。 「プラグインは今日は安全でも、将来のリリースで脆弱性や悪意のある
すべての記事を読み込みました