
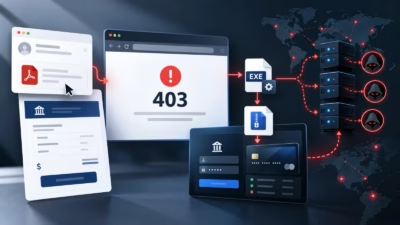
Casbaneiroバンキング型トロイの木馬、偽の403応答と分散サーバーで検知を回避
FortiGuard Labsは、中南米のユーザーを狙った2026年8月のCasbaneiroキャンペーンを詳細に報告しました。このキャンペーンは、地域を限定した多段階の感染チェーンを用い、意図的にHTTP 403応答を返すことで、コマンド&コントロール(C2)インフラが停止しているように見せかけます。 攻撃者は、請
FortiGuard Labsは、中南米のユーザーを狙った2026年8月のCasbaneiroキャンペーンを詳細に報告しました。このキャンペーンは、地域を限定した多段階の感染チェーンを用い、意図的にHTTP 403応答を返すことで、コマンド&コントロール(C2)インフラが停止しているように見せかけます。 攻撃者は、請
新たに公開されたWindowsのプロセスインジェクション手法を使うと、厳重に監視されている WriteProcessMemory や VirtualAllocEx といったAPIを呼び出さずに、コンソールアプリケーション内にペイロードを配置して実行できます。 「コンソール名前付きパイプインジェクション」と名付けられた
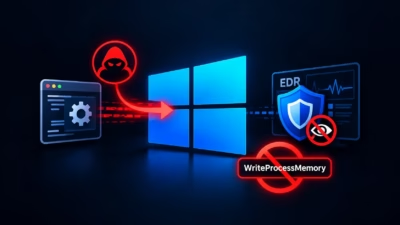
新たに公開されたWindowsのプロセスインジェクション手法は、リダイレクトしたコンソール入力と名前付きパイプを利用し、厳重に監視されているAPIのVirtualAllocExやWriteProcessMemoryを呼び出すことなく、ペイロードのデータを子プロセスへ転送します。GetDatabase Tools 「コ
新たに登場したEDR回避の手法が、研究者らによって他の回避手法と組み合わされた結果、検知が著しく困難になることが判明しました。Flashpointは、Windows環境でエンドポイント検知・対応(EDR)製品を欺くために最近発見された回避技術「プロセスパラメータポイズニング(process parameter pois
「ClosedQuorum」という名の新型Windowsマルウェアが、侵害後の攻撃段階における行動決定にGoogle Gemini、DeepSeek、Qwen、Mistralの各AIモデルを利用していることが判明しました。 このGo言語製マルウェアは、人間のオペレーターからの指示を一切受けずに動作します。偵察情報と投
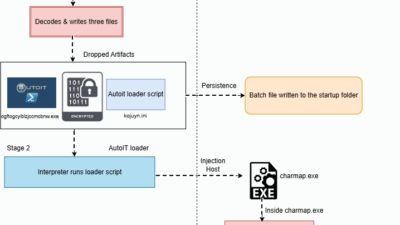
ソーシャルエンジニアリングによるバッチファイル、隠蔽されたPowerShell実行、AutoIt悪用、プロセスインジェクションを連鎖させ、Microsoftの正規プロセスであるcharmap.exeの内部に.NETリモートアクセス型トロイの木馬を潜伏させる5段階のAsyncRATキャンペーンが確認されました。 感染は
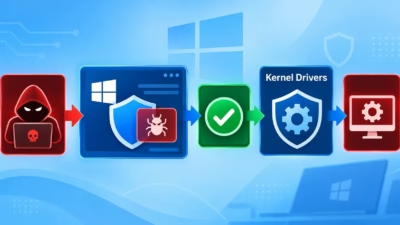
Bring Your Own Trusted Caller(BYOTC)と呼ばれる新たなWindows攻撃手法が明らかになりました。この手法は、攻撃者が信頼済みのセキュリティアプリケーションを悪用して強力なカーネルドライバにアクセスできることを示しています。 この手法は、攻撃者が正規だが脆弱性のある署名済みドライバを
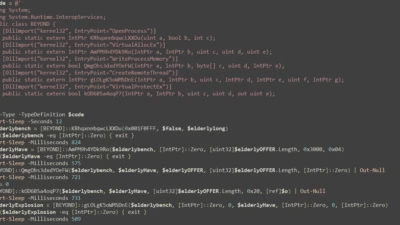
Phantom Stealerは、PNGファイルへのペイロード隠蔽、PowerShellによるプロセスインジェクション、テレメトリ抑制を組み合わせ、パスワードやブラウザデータ、暗号資産ウォレット、機密ローカルファイルを窃取する.NETベースの認証情報窃取マルウェアです。Antivirus& Malware 今
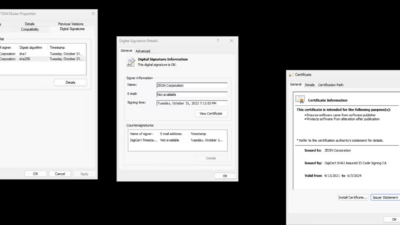
一見何の変哲もない請求書が、恐ろしく複雑な感染チェーンの引き金になることがあります。最近、悪名高い脅威アクター「SilverFox」は、日本の大手製造企業に対してまさにこの巧妙な欺瞞手口を仕掛けました。最終的な狙いは、遠隔操作型トロイの木馬「ValleyRAT」をひそかに展開することでした。 偽の
TrickBotの亜種が、この10年近く使われてきたHTTPによるコマンド&コントロール(C2)通信チャネルを、独自のDNSトンネリング方式に置き換えていることが確認されました。この方式では、ビーコンやペイロードを不正な形式のDNSクエリの中に隠して送受信します。 Fortinetの脅威研究チームFortiGuard
すべての記事を読み込みました