
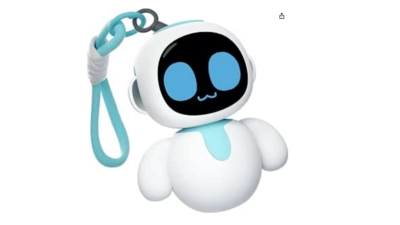
Eiliko搭載のロボットコンパニオンに脆弱性、非公開の会話が流出し、乗っ取りも可能に
The Vergeの報道によると、Energize Lab社が製造する小型のAIロボットコンパニオン「Eiliko」に深刻なセキュリティ上の欠陥が見つかりました。非公開の会話が外部から閲覧できる状態にあり、攻撃者が遠隔操作でこの玩具の発言内容を書き換えることも可能だということです。The Vergeによれば
The Vergeの報道によると、Energize Lab社が製造する小型のAIロボットコンパニオン「Eiliko」に深刻なセキュリティ上の欠陥が見つかりました。非公開の会話が外部から閲覧できる状態にあり、攻撃者が遠隔操作でこの玩具の発言内容を書き換えることも可能だということです。The Vergeによれば
OpenAIは、ChatGPTと子どもとのやり取りをめぐり、別々の訴訟に直面しています。The Guardianによると、米国の8つの州が、同社がチャットボットの安全性について保護者に誤解を与え、脆弱なユーザーを危険な会話にさらしたと主張しています。これとは別に、CNETによると、2人の子どもに代わって提訴
Airtiesは、ISPが接続された家庭や中小企業に対する脅威を検知・修復できるようにする、新しい統合サイバーセキュリティ機能をリリースしました。Airtiesの「Connectivity Experience Management Platform」の一環として、この新機能はルーターをネットワーク上
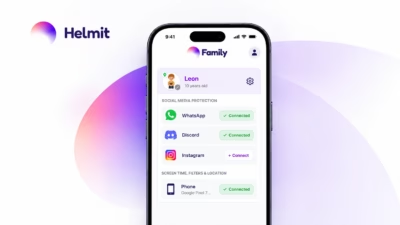
Helmitは、AIを活用したソーシャルメディア監視機能に、スクリーンタイム管理、Webフィルタリング、位置情報追跡、安全アラートを組み合わせたペアレンタルコントロールアプリです。懸念のあるやり取りを検知し、アラートに関連するメッセージを表示します。 Helmitは、iOS、Android、macO
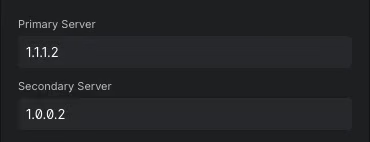
ホームネットワークのルーターでDNS設定を変更するだけで、接続している全デバイスのフィッシングページやマルウェアへの露出を減らせる手法が注目を集めています。 セキュリティ専門家のLuis Catacora氏が推奨しているのは、ルーターのデフォルトDNSリゾルバーを、Cloudflareのマルウェアフィルタリング用アド
TP-Linkは、複数のコマンドインジェクション脆弱性が発見されたことを受け、Archerシリーズの3機種向けにファームウェアアップデートをリリースしました。これらの脆弱性を悪用すると、攻撃者は任意のオペレーティングシステムコマンドをroot権限で実行できる可能性があります。 2026年8月24日に更新されたこのセキ
TP-Linkは、Archer BE800 V1、Archer BE3600 V1、Archer AX75 V1ルーターに影響する3件の深刻度「高」のコマンドインジェクション脆弱性を公開しました。 CVE-2026-9254、CVE-2026-16348、CVE-2026-78541として追跡されているこれらの脆弱性

Android 17のロールアウトが、対応Pixelデバイス向けに開始されました。今年後半に他のデバイスへ展開される前に、新たなセキュリティおよびプライバシー機能が提供されます。 セキュリティとプライバシーのアップデート Googleは位置情報のプライバシー機能を改善し、ユーザーがウェブサイトへのおお

Appleは、子ども向けのiPhoneやiPadを大きく刷新しようとしています。目指しているのは、これらのデバイスを「際限なく使える玩具」から脱却させ、継続的な大人の監督下で機能するものへと変えることです。次期iOSでは保護者コントロール機能が大幅に拡張され、オペレーティングシステムが重要な操作に対して大人による認証

Appleは、iPhone、iPad、Macに今年後半提供予定の新しい子ども向け安全機能を発表しました。アプリのアクセス、Webブラウジング、コミュニケーション、スクリーンタイムを管理するツールを通じて、保護者向けコントロール機能が大幅に拡充されます。 これらの機能は今秋のiOS 27、iPadOS
すべての記事を読み込みました