
現在募集中のサイバーセキュリティ求人:2026年10月20日
アプリケーションセキュリティアーキテクト Riskified | イスラエル | ハイブリッド – 求人詳細を見る アプリケーションセキュリティアーキテクトとして、アーキテクチャ、設計、コードをレビューし、セキュリティ上の不備や脆弱性を特定します。開発者、プロダクトマネージャー、セキュリティチームと
アプリケーションセキュリティアーキテクト Riskified | イスラエル | ハイブリッド – 求人詳細を見る アプリケーションセキュリティアーキテクトとして、アーキテクチャ、設計、コードをレビューし、セキュリティ上の不備や脆弱性を特定します。開発者、プロダクトマネージャー、セキュリティチームと
AIペンテストの台頭に伴い、「人間と同等の品質なのか」と疑問を抱く人が増えています。筆者は12年前にペンテスターとしてキャリアを始め、同様の職務を経て、現在はIntruderのAIペンテスターの開発に携わっています。 その経験から、両者の長所と短所が見えてきました。ここでは両者を比較します。 厳格な方法論は、そもそも
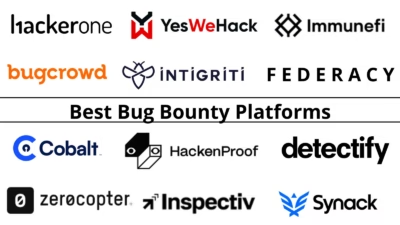
グローバル市場の中核を担うのはHackerOneとBugcrowdです。欧州ではIntigritiとYesWeHackが先頭に立ち、Synackは審査済みのレッドチームによって、非公開かつ高い保証水準を求める市場を牽引しています。 本記事では、クラウドの運営モデル、トリアージの品質、管轄(法
Cisco Talosは、自律型AIエージェントが新たなセキュリティ上の課題を生み出しているとして、企業にインシデント対応計画の策定と演習の実施を促しています。 Talosのガイダンスは、攻撃者が脆弱性の自動テスト、フィッシング、認証情報の窃取、インフラの構築を組み合わせ、複数の面から防御側に圧力をかける可能性がある
WorkNest Secureは、金融サービス向けの脅威ベース攻撃シミュレーション・対応評価「CREST Simulated Targeted Attack & Response for Financial Services(STAR-FS)」の認定を取得しました。高リスクで規制の厳しい環境で事業を営む組織に
中国を拠点とするとみられる攻撃者が、AIツールを活用して韓国の金融機関からデータを窃取するキャンペーンを成功させていたことが、CrowdStrikeの調査で明らかになりました。 同社によると、攻撃者は2026年9月下旬から10月上旬にかけて実行したこのキャンペーンで、中国で開発されたオープンソースのエージェント
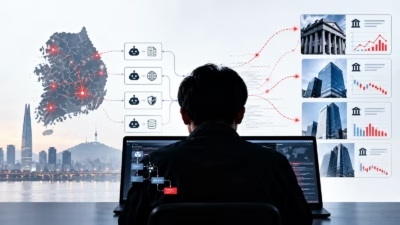
金銭目的のキャンペーンで、エージェント型AIツールが韓国の金融機関への侵入とデータの窃取に使われていた。StoreBig Data この攻撃は2026年9月下旬から10月上旬にかけて展開された。攻撃者は、中国で開発されたオープンソースのペネトレーションテストプラットフォーム「ARTEX」と、複数の大規模言語モデル(L
攻撃者はAIを使い、マシンの速度で脆弱性を見つけて悪用しています。Hadrianは、防御側が同じ速度で対抗できるようにするエージェント型のオフェンシブセキュリティプラットフォームを提供しています。 アムステルダムに拠点を置くHadrianは、シリーズBラウンドで新たに4,000万ドルを調達し、累計調達額が6,500万
審査を通過したセキュリティチームは、防御業務、レッドチーム演習、高リスクシステムのテストに向けて、Claudeモデルのサイバー関連の安全対策を緩和した状態で利用できるようになります。 Anthropicは「サイバー
Anthropicは「Cyber Verification Program(CVP)」を拡大しました。承認されたセキュリティ専門家は、Claudeの高度な機能を、マルウェア分析や脆弱性テストといった業務で自動ブロックを減らした状態で利用できます。 サイバーセキュリティ業務に応じた3つの段階 プログラ
すべての記事を読み込みました