
BPFDoorバックドアが示す、ネットワークエッジ攻撃の実態
音を立てないバックドアは発見が難しく、それこそがBPFDoorの狙いです。このLinuxマルウェアは、特別な「マジックパケット」を受け取るまで動作しません。Help Net Securityによる今回のインタビューでは、Rapid7インテリジェンス担当VPのChristiaan Beek氏が、攻撃者が
音を立てないバックドアは発見が難しく、それこそがBPFDoorの狙いです。このLinuxマルウェアは、特別な「マジックパケット」を受け取るまで動作しません。Help Net Securityによる今回のインタビューでは、Rapid7インテリジェンス担当VPのChristiaan Beek氏が、攻撃者が
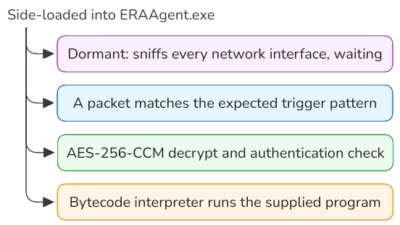
SLEEPWALKERと名付けられた新たに確認されたWindows向けバックドアは、パッシブなネットワーク監視、DLLサイドローディング、暗号化されたバイトコードを組み合わせ、攻撃者が精密に作成したトリガーパケットを送信するまで休眠状態を維持します。 このマルウェアは従来型のコマンド&コントロールサーバーにビーコン通
マルウェアは、必ずしも攻撃者のサーバーと通信しなくても、攻撃者の制御下に留まることができます。研究者のDominic Reichel氏は、特別に細工されたネットワークパケットをメモリ上で静かに待ち受ける、これまで知られていなかったWindowsバックドア「Sleepwalker」を発見しました。こ
人気記事