
Forescout、ClickFix攻撃を支える新たなマルウェア配信基盤「ROMULUS」を発見
Forescout の Vedere Labs は、ClickFix キャンペーンで使われていた、これまで文書化されていなかったマルウェア配信プラットフォームを特定しました。あわせて、Vice Society ランサムウェアの活動に関連するマルウェアローダーの新たな配信手法も確認しています。 調査結果は2本の研究ブロ
Forescout の Vedere Labs は、ClickFix キャンペーンで使われていた、これまで文書化されていなかったマルウェア配信プラットフォームを特定しました。あわせて、Vice Society ランサムウェアの活動に関連するマルウェアローダーの新たな配信手法も確認しています。 調査結果は2本の研究ブロ
Varonis Threat Labsは最近、ラテン語で「鳥」を意味する言葉にちなんで名付けられた新しい Windows 向けローダー「AvisLoader」を発見しました。ClickFix のおとり、補助ツール、管理画面(Command Center)とともに、公開状態のステージングサーバー上で見つかったものです。
GlassWormに関連するソフトウェアサプライチェーン攻撃のキャンペーンで、一見無害なVisual Studio Code(VS Code)のカラーテーマが悪用されました。攻撃者はこれらを通じて、Visual Studio MarketplaceとOpen VSX Registryの両方に悪意のあるローダーを配布し
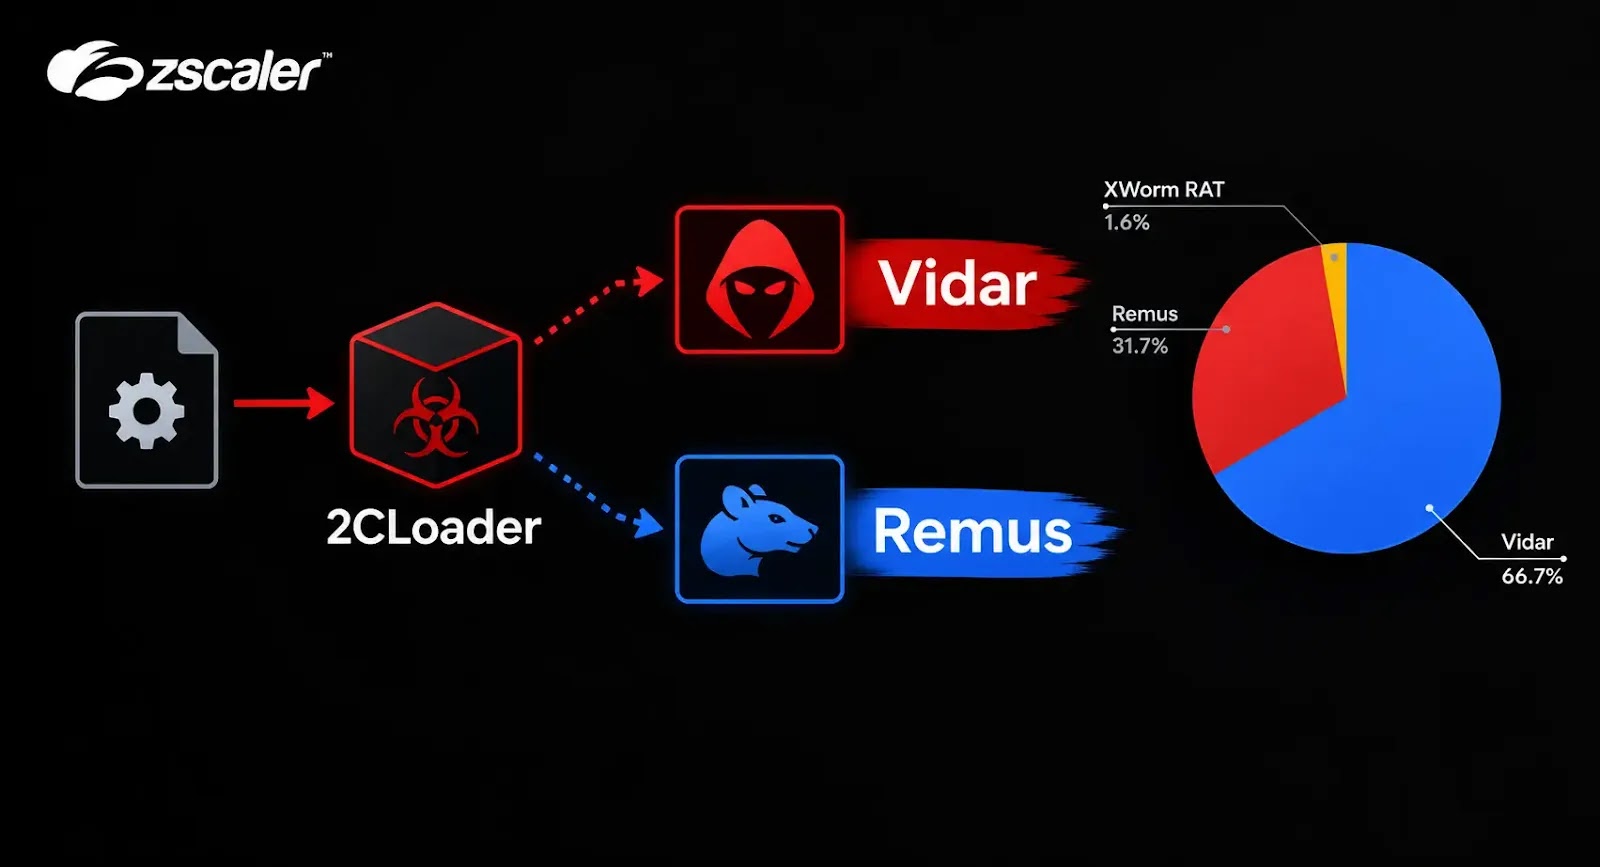
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化

YouTubeのゲーム系チャンネルとSEOポイズニングを施したソフトウェアダウンロードを利用し、大規模にマルウェアを拡散させていた長期にわたるペイパーインストール(PPI)型の攻撃基盤が明らかになりました。マルウェア対策ソフトウェア CL-CRI-1171として追跡されているこのクラスターは、OfferLoaderと
Gen Threat Labsは、ClearFakeキャンペーンでAmatera Stealerを配布するために使われる新型マルウェアローダー「WordlistLoader」を発見しました。 このキャンペーンは、侵害した正規のウェブサイトを悪用して偽のCAPTCHA認証を表示します。被害者は自分が人間であることを証明
新たに発見されたマルウェアローダーは、ごく普通の英単語のリストを使って悪意あるコードを隠蔽・再構築する手口を用いており、急速に感染を広げているインフォスティーラーが被害者を感染させる前に検知を回避するのを助けています。Gen Threat Labsの研究者らは最近、Amateraインフォスティーラーの感染に使われるロー
Arctic Wolf Labsは、デジタル署名付きインストーラー、Mark-of-the-Web(MotW)の除去、メモリ上でのシェルコード注入を組み合わせてマルウェアを配布する、新たなCastleLoaderキャンペーンを発見しました。 この活動は、CastleStealer、PythonRAT、NetSuppo
研究者たちは、ロシア語圏のサイバー犯罪キャンペーン「Operation STANDOFF」を発見しました。このキャンペーンは、Microsoft Defenderを無効化し、複数のマルウェアファミリーを展開し、偽のcsrss.exeプロセスを通じて長期的なアクセスを確立する「ペイ・パー・インストール」型ローダーを使用
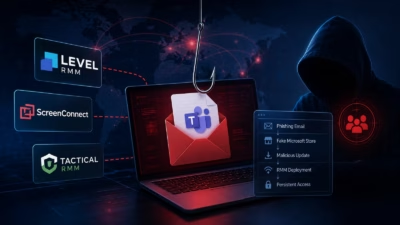
ZeroBECの研究者は、「Operation BlueDash」として追跡されている進行中のフィッシング活動を発見しました。この攻撃はMicrosoft Teamsの「安全な文書」を装った偽の誘導手口を悪用し、被害者のエンドポイントをLevel RMM、ScreenConnect、Tactical RMMを含む複数
すべての記事を読み込みました