
MATCHBOIL:新たな手口を加えても変わらない悪意
ESETの研究者らは、ロシアと連携するAPTグループ「UAC-0099」が使用するC#製のカスタムダウンローダー「MATCHBOIL」の進化を明らかにしました。このマルウェアは、グループのC&Cサーバからペイロードをダウンロードしてインストールし、永続化を図る役割を担います。MATCHBOILは202
ESETの研究者らは、ロシアと連携するAPTグループ「UAC-0099」が使用するC#製のカスタムダウンローダー「MATCHBOIL」の進化を明らかにしました。このマルウェアは、グループのC&Cサーバからペイロードをダウンロードしてインストールし、永続化を図る役割を担います。MATCHBOILは202
Anthropicは「Cyber Verification Program(CVP)」を拡大しました。承認されたセキュリティ専門家は、Claudeの高度な機能を、マルウェア分析や脆弱性テストといった業務で自動ブロックを減らした状態で利用できます。 サイバーセキュリティ業務に応じた3つの段階 プログラ
このマルウェアがデコードするペイロードは、ローカルドライブを検索して新規ファイルを監視し、収集したデータを2つのC2(コマンド&コントロール)サーバーへ送信します。さらにスクリーンショットの取得、保存済みWi-Fiパスワードやクリップボードのテキストの窃取、オペレーターからのコマンド実行にも対応しています。 確認され
国家プログラムは、自らが動かすインフラを構築することをほぼやめてしまいました。今では他の誰もが利用するのと同じ犯罪市場からレンタルしているのです。しかし、あなたのトリアージルールはその変化に追いついていません。 私が国家に
セキュリティ運用センターは、これまでにないスピードで自動化を進めています。 アラートは自動的にエンリッチメントされます。ドメインは人間の承認なしにブロックされます。エンドポイントは隔離されます。チケットは作成、優先順位付け、チーム間のルーティングまで自動で行われます。AIアシスタントは調査内容を数秒で要約します。
研究者らによると、OSコマンドインジェクションの脆弱性が今月初めに開示されました。 研究者らが、FortinetのFortiSandboxに存在する重大な脆弱性が悪用されているとして警告を発しています。 セキュリティ脆弱性の追跡を専門とするDefusedは火曜日、FortinetのFortiSand
これまでLinux専用とされていたバックドア「SprySOCKS」のWindowsバリアントが発見されました。FishMonger(別名:Earth Lusca/TAG-22)との関連が長く指摘されているこのマルウェアは、ツールセットの拡張が続いています。 内部ラベルが「WIN_DRV」と「WIN_PLUS」の2つの
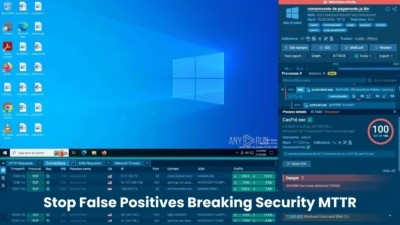
フォールスポジティブは無害に見えますが、SOC全体の処理速度を低下させる可能性があります。Tier 1チームがファイルやURLの危険性を素早く判断できない場合、Tier 2やTier 3へのエスカレーションが発生しやすくなります。 その結果、シニアスペシャリストが無害なアクティビティの確認に貴重な時間を費やす一方で、

オンライン詐欺の苦情、ランサムウェアの事案、フィッシング情報——スロベニアの国家サイバー対応センターには、こうした報告が絶え間なく届きます。十数名のアナリストからなるチームが、これらを日々選別・処理しています。公的機関ARNESでSI-CERTを統括するGorazd Božič氏は、Span Cybe

すべてのSOCとMSSPは、より迅速な対応、不必要なエスカレーションの削減、そして真の脅威への可視性向上を求めています。しかし、調査結果が生のログ、サンドボックス出力、断片的なメモ、そして各チームが異なる解釈をする技術的な調査結果の中に埋もれたままでは、これらの目標を達成することは困難です。 より優れたレポーティング
すべての記事を読み込みました