
ROMULUSマルウェアサーバー、ClickFixを悪用して複数のペイロードを配信
サイバー犯罪者は、ClickFixの手口を使った攻撃キャンペーンを、複数種類のマルウェアを繰り返し被害者に配信できるエコシステムへと発展させ始めています。セキュリティ研究者が警告しました。 10月14日に公開されたブログ記事によると、Forescout Researchの一部門であるVedere Labsのセキ
サイバー犯罪者は、ClickFixの手口を使った攻撃キャンペーンを、複数種類のマルウェアを繰り返し被害者に配信できるエコシステムへと発展させ始めています。セキュリティ研究者が警告しました。 10月14日に公開されたブログ記事によると、Forescout Researchの一部門であるVedere Labsのセキ
CastleStealerにリモートシェル機能が追加されました。攻撃者は感染したシステム上でコマンドを実行し、追加のマルウェアを配信できるようになります。 このC#製の情報窃取型マルウェアは2026年4月に初めて確認されて以降も進化を続けています。新しいサンプルでは、ブラウザの保護機能を回避するほか、盗んだ情報を小さ
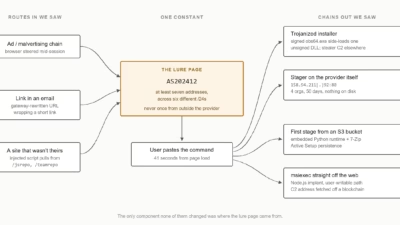
サイバー犯罪者は誘導用ドメインやクラウドストレージバケット、C2(コマンド&コントロール)チャネルを次々とローテーションさせていますが、インフラの中で一つだけ置き換えが格段に難しい要素があります。それは、最初の偽の認証ページを配信するブレットプルーフホスティングネットワークです。AuditCyber Security

インド企業にクラウドインフラを提供する政府機関が、意図せずマルウェアを拡散していました。 インドのソフトウェア技術パーク(STPI)に関連するあるウェブサイトが、偽装されたCloudflare認証ページを配信していること
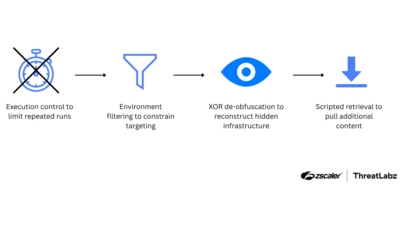
脅威アクター「SmartApeSG」がOkendo Reviewsウィジェットへのサプライチェーン型侵害を利用し、Eコマース分野の広範な環境に段階的なJavaScriptローダーを配信していたことが明らかになりました。 OkendoのクライアントHTMLレビューウィジェットは18,000以上のブランドが導入しており、
WordPressプラグインのOptinMonster、TrustPulse、PushEngageが、Awesome MotiveのCDN(コンテンツデリバリーネットワーク)を標的としたサプライチェーン攻撃により侵害されました。 3製品のうち、リード獲得・コンバージョン最適化プラットフォームであるOptinMonst

研究者らが警告:Ghost CMSの重大なSQL インジェクション脆弱性CVE-2026-26980(スコア9.4)が大規模なClickFix キャンペーンで悪用されているHarvard、Oxford、DuckDuckGo、主要なAI/SaaS企業を含む700以上のドメインが、DLLローダー、JavaScr
ハッカーが「Underminr」と呼ばれる新たに特定された技術を使用して、共有コンテンツデリバリーネットワーク(CDN)インフラを悪用し、ドメイン評価ベースのセキュリティ管理をバイパスする動きが急増しています。 Underminrは従来のソフトウェアの脆弱性ではなく、現代的なCDNがマルチテナントトラフィックを処理す

脅威アクターは、共有コンテンツ配信ネットワーク(CDN)インフラストラクチャの脆弱性を悪用して、悪意のあるドメインへの接続を隠しています。 「Underminr」と呼ばれるこの問題は、ドメインフロンティングの亜種であり、脅威アクターがHTTPSリクエストのSNIおよびTLS証明書検証フィールドに許可されたドメインを配

CISAは、Trend Micro Apex Oneの新たに開示された脆弱性を既知の悪用されている脆弱性(KEV)カタログに追加し、この欠陥が実世界の攻撃で積極的に悪用されていることを警告しています。 CVE-2026-34926として追跡されるこの問題は、Trend Micro Apex Oneのオンプレミスデプロ
すべての記事を読み込みました