
ロシア国家支援ハッカー、新手法「RedFlick」でマルウェアを配布
ロシアの国家支援グループ「Star Blizzard」が、「RedFlick」と呼ばれる新たなマルウェア感染手法を使い、同グループ特有のバックドア「CosmicPulse」を展開していることが分かりました。 この手法自体はサイバーセキュリティの世界で目新しいものではありません。ただ、同グループにとっては新しい配布手段
ロシアの国家支援グループ「Star Blizzard」が、「RedFlick」と呼ばれる新たなマルウェア感染手法を使い、同グループ特有のバックドア「CosmicPulse」を展開していることが分かりました。 この手法自体はサイバーセキュリティの世界で目新しいものではありません。ただ、同グループにとっては新しい配布手段
ロシアと関係する高度な持続的脅威(APT)アクターが、フィッシングとマルウェア配布の手口をかつてない規模に広げています。このアクターは2年前、MicrosoftおよびDOJ(米司法省)などの米当局によって大きな打撃を受けました。最近の攻撃では、従来のClickFix戦術をやめて新たな手法に切り替えており、より多くの標的
Rustプロジェクトは先週、Rust-langチームのメンバーや人気クレートの所有者を狙った進行中のソーシャルエンジニアリングキャンペーンについて警告を発しました。攻撃者は開発者の認証情報を乗っ取り、悪意あるパッケージを配布することを目的としているとみられます。 この警告はcrates.ioチームとセキュリティ対応ワ
「無料」で映画やテレビ番組が見られる代わりに、プライバシーや通信帯域、そして自宅ネットワークの制御権を失うことになりかねません。 これまでも当社は違法ストリーミングや改造版Amazon Fire TV Stickについて注意を呼びかけてきました。今回、研究者らが発見したところによると、特定のSuperBoxデバイ
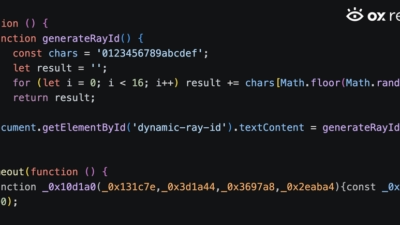
脅威アクターがnpmのパッケージ配信エコシステムを悪用し、信頼されたミラードメイン上で本物そっくりの偽Cloudflare認証ページをホストしていることが分かりました。開発者向けインフラをフィッシング配信の経路として利用する手口です。 OX Securityによると、同一のHTMLコードを含む悪意あるnpmパッケージ
脅威アクターがnpmおよびそのミラーを悪用し、Cloudflareの CAPTCHAになりすました悪質なHTMLページをホスティングして、訪問者を攻撃者が管理するウェブサイトへリダイレクトさせていることが分かりました。 この手口は7月にセキュリティ研究者のinf0stache氏がすでに発見しており、同氏は偽のClou
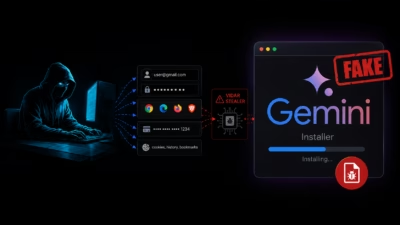
脅威アクターが生成AIソフトウェアへの関心を悪用し、Google Colab経由でホストされた偽のGoogle Geminiインストーラーを通じて情報窃取型マルウェア「Vidar」を配布していることが分かりました。 Darktraceは、EMEA地域の顧客環境で発生した2026年7月の侵入事例を調査しました。この事例
DarkCrystal RAT(DCRat)を用いた新たなキャンペーンの分析により、脅威アクターが一見無害なSVG添付ファイルをマルウェア配布メカニズムへと丸ごと転用している実態が明らかになりました。 顧客からのエスカレーションを受けてTrellix Advanced Research Center(ARC)が調査し

セキュリティ研究者らは、攻撃者がMicrosoft Windows Server Update Services(WSUS)のインフラをどのように悪用し、企業ネットワーク全体に悪意のあるソフトウェア更新プログラムを配布し得るかを実証しました。Securitytraining courses この手法は、別個のMicr

ゲームフォーラムやDiscordで現在出回っている「検出回避」を謳う偽Xeno Roblox Executorは、Powercat Javaステーラーを仕込む武器化されたローダーであることが判明しました。Powercatは多段階型のRAT兼インフォスティーラーで、Discord、Roblox、Minecraft、暗号
すべての記事を読み込みました