
Cisco Expressway脆弱性、PoC公開直後に悪用される
サイバーセキュリティ企業F6によると、ハッカーはCisco Expresswayの重大な脆弱性を悪用し、概念実証(PoC)のエクスプロイトコードが公開された直後にロシアの組織へ侵入しました。 Expresswayゲートウェイは、リモートで働く従業員やパートナー、外部ユーザーが、ビデオ通話、音声通話、インスタントメッセ
サイバーセキュリティ企業F6によると、ハッカーはCisco Expresswayの重大な脆弱性を悪用し、概念実証(PoC)のエクスプロイトコードが公開された直後にロシアの組織へ侵入しました。 Expresswayゲートウェイは、リモートで働く従業員やパートナー、外部ユーザーが、ビデオ通話、音声通話、インスタントメッセ
AppGateは、AppGate Optimizerの一般提供を開始したと発表しました。過剰に付与されたアクセス権によるリスクの低減、手作業によるアクセス権レビューの工数削減、そして監査担当者に対する最小権限アクセスの実証を支援する製品です。AppGate Optimizerはユーザーによるリソースへ
FBIのFLASH勧告によると、ハッカーは偽の法律文書のダウンロードを使ってGoogleの検索結果を操作し、WindowsコンピューターをGootloaderに感染させています。 このキャンペーンでは、侵害されたWordPressサイトと検索エンジン最適化(SEO)の手法を使い、特定の法律問題について調べている人々を
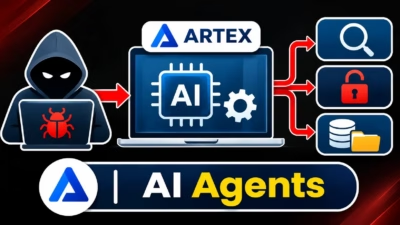
Cisco Talosによると、攻撃者はAI搭載のペネトレーションテスト用フレームワークを使い、人手をほとんど介さずに侵入の全工程を実行しています。 そのひとつであるARTEXは、公開から数週間のうちに、スパイ活動や犯罪キャンペーンとの関連が確認されました。正規のセキュリティテスト向けに作られたツールが悪用され、攻撃
FBIはFLASH-20261113-001を発表し、脅威アクターがオープンソースのLLM駆動型自律ペネトレーションテスト・フレームワーク「ARTEX」を悪用していると警告しました。 運用者は少なくとも2026年8月以降、ARTEXを使って偵察からデータ窃取までの侵入作業を自動化しています。なかには、最初の標的選定か
攻撃が行き詰まった場面で、脅威アクターがAIモデルを投入して攻撃を立て直し、横展開(ラテラルムーブメント)にまで成功していたことがわかりました。Symantecが本日詳細を公表した今回の攻撃は、9月に米国の小売企業(社名は非公表)を標的にしたものです。攻撃者が手作業で入力したコマンドは何度もブロックされました。そこで攻
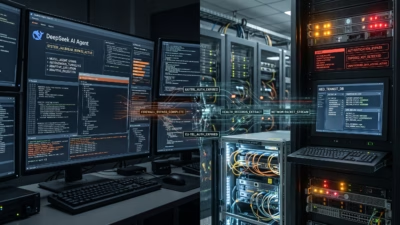
脱獄(ジェイルブレイク)されたDeepSeekのAIエージェントが、欧州の通信事業者に侵入し、数百万件の患者記録を含む医療データベースにまで到達したと報じられています。セキュリティ企業のMalbear Labsは、2週間以上にわたる活動の痕跡が残っていた攻撃者の作業環境が公開状態になっているのを調査し、この攻撃を公
研究者らは、大規模言語モデル(LLM)を攻撃ツールの実行ループに組み込み、その出力に基づいて次の行動を決める仕組みを持つオープンソースのフレームワークを、約45種類確認しました。 この調査は、エージェント型ペネトレーションテストプラットフォーム「ARTEX」が削除された後にまとめられたものです。リスクがこの1つのプロ
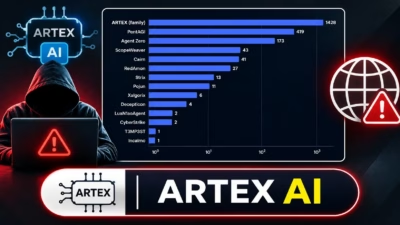
AIハッキングツール群「ARTEX」ファミリーに関連するサービスが、1,400件を超えてインターネットから到達可能な状態にあることが、研究者の調査で明らかになりました。 2026年11月7日にShodanで検索したところ、1,428件が該当しました。この結果は、AIモデルを使って攻撃を自動化する約45のオープンソース
研究者が、ホワイトハウスのネットワークトラフィックが数十のレジデンシャルプロキシサービス経由でルーティングされていることを確認調査結果は、政府インフラ上のデバイスがプロキシネットワークに組み込まれていた可能性を示唆セキュリティ専門家は、機密性の高いネットワーク上のプロキシサービスが悪用や匿名化、さらには横展開(ラ
すべての記事を読み込みました