
ロシアの影響工作、ラテンアメリカを広範に標的に
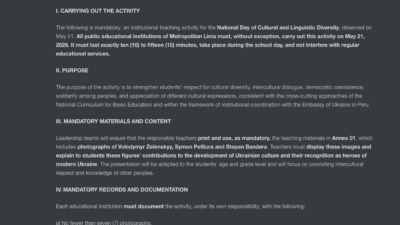
OpenAIが公表した報告書によると、ロシアを拠点とする影響工作グループが、ペルーとエクアドルの教育当局を装ったメールを送り、一部の学校をだまして行事を開催させていました。工作員らはその行事を利用して論争をあおっていました。「Dark Clark」と名付けられたこの「偽装組織(false front)」型の工作は、AI
OpenAIが公表した報告書によると、ロシアを拠点とする影響工作グループが、ペルーとエクアドルの教育当局を装ったメールを送り、一部の学校をだまして行事を開催させていました。工作員らはその行事を利用して論争をあおっていました。「Dark Clark」と名付けられたこの「偽装組織(false front)」型の工作は、AI
ロシアとイランの影響工作キャンペーンが、ChatGPTを使ってソーシャルメディアやニュースサイト、偽の研究機関を通じてプロパガンダを拡散していたことが、研究者の調査で明らかになりました。 ChatGPTを開発するOpenAIは木曜日、安全性に関する報告書を公開し、両キャンペーンに関連するアカウントを停止したと明らか
ESETの報告によると、Salt Typhoonは活動の重心をラテンアメリカに移し、アルゼンチン、ペルー、ベネズエラなどを攻撃同グループは、プロファイリング・情報窃取・監視のための30以上のコマンドを備えた新型バックドアSparroWockyを展開研究者らは、この方針転換をトランプ政権による同地域への再注力と結び
「FamousSparrow」として知られる中国のサイバースパイ集団が、刷新されたバックドアを使い、中南米の政府機関や主要産業内部に巣を作りつつあります。この高度標的型攻撃(APT)グループは、Earth EstriesやSalt Typhoonとの関連が指摘されているものの、確定的な裏付けは得られていません。同グルー
中国系とみられるハッカー集団が、研究者らが「SparroWocky」と呼ぶ新型バックドアを使い、ラテンアメリカ各国の政府機関への侵入を続けています。 ESETの研究者アレクサンドル・コテ・シル氏によると、同氏は少なくとも2025年8月からこのキャンペーンを追跡しており、グアテマラ、ホンジュラス、プエルトリコ、パナマ
FamousSparrowとして知られる脅威アクターが、長らく使用してきたインプラント「SparrowDoor」を新型バックドア「SparroWocky」に置き換え、少なくとも2025年8月以降、ラテンアメリカ各国の政府機関を標的に展開していることが分かりました。 ESET Researchは今回のキャンペーン
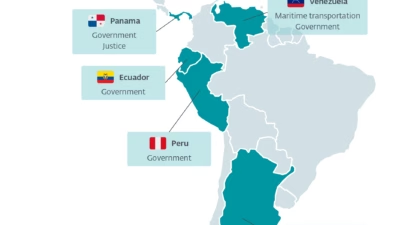
中国系の高度標的型攻撃(APT)グループFamousSparrowは、長年使用してきたインプラント「SparrowDoor」を新型モジュール式C++バックドア「SparroWocky」に置き換え、ラテンアメリカ全域の政府機関を標的とするサイバースパイ活動を継続的に展開しています。 ESETによると、このマルウェアは少
中国と関係の深いサイバースパイ集団「FamousSparrow」が、新たに発見されたカスタムバックドア「SparroWocky」を用いて、ラテンアメリカの8地域にまたがる政府機関への攻撃を拡大させています。 ESETの研究者らによると、この脅威アクターはアルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペル
中国と関連のあるスパイ活動グループFamousSparrowが、ラテンアメリカの政府機関を狙った攻撃において、SparroWockyという新たなバックドアを使用していることが分かりました。 この一連の攻撃は1年以上にわたって続いており、新しいマルウェアは、これまで使用されていた独自バックドアSparrowDoorに取
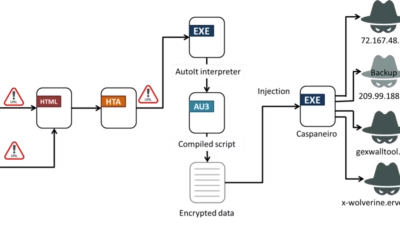
ラテンアメリカ全域の利用者を標的とするCasbaneiro銀行トロイの木馬キャンペーンが確認されました。フィッシングの誘導文、地域制限を設けた配信インフラ、そして悪意ある活動を隠蔽するための分散型コマンド&コントロール(C2)サーバーを組み合わせています。 2026年8月に観測されたこの攻撃では、偽の請求書や法的通知
すべての記事を読み込みました