
新たなオープンソースツール「REA」、AIエージェントによるソースコードなしのソフトウェアリバースエンジニアリングを可能に
「REA」(Reverse Engineer Anythingの略)は、AIコーディングエージェントとソフトウェア解析エンジンを接続するオープンソースのツールです。エージェントは、元のソースコードにアクセスできなくても、アプリケーションを調査できるようになります。 このプロジェクトはMITライセンスで公開されており、
「REA」(Reverse Engineer Anythingの略)は、AIコーディングエージェントとソフトウェア解析エンジンを接続するオープンソースのツールです。エージェントは、元のソースコードにアクセスできなくても、アプリケーションを調査できるようになります。 このプロジェクトはMITライセンスで公開されており、
「Reverse Engineer Anything」の略称であるREAは、AIコーディングエージェントとリバースエンジニアリングツールを接続し、ネイティブバイナリやアプリケーション、実行時の挙動を詳細に解析できるようにします。 このオープンソースプロジェクトは、ネイティブ解析プロバイダーとしてGhidra、Hopp
Thalesは、ソフトウェア保護ソリューション「Sentinel Envelope」の新製品として「Sentinel Envelope Plus」を発表しました。コンパイル済みアプリケーションに対し、AIを使ったリバースエンジニアリング、ゼロデイ脆弱性の自動発見、エクスプロイトの自動生成への耐性を大幅
匿名のGitHubアカウントが、発見される前にイランの遠心分離機の5分の1を破壊したとされるStuxnetマルウェアの「復元版」と称するものを公開しましたオリジナルのソースコードはこれまで一度も流出しておらず、このアカウントが使用する「Stuxnet」という呼称も、発見から数週間後にSymantecが命名したもの
セキュリティ研究者は、AIモデルの性能向上に伴い、産業機器を深部から攻撃する能力が高まり、PLCがより深刻な脆弱性にさらされるようになると予測しています。 この半年間で、LLMは脆弱性調査やエクスプロイト開発の能力を大きく向上さ
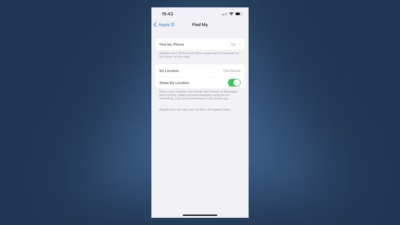
研究者がLinuxマシンをAppleのFind Myネットワーク上の信頼済みデバイスとして登録し、Apple本来なら自社ハードウェア専用としているリアルタイムの位置情報を取得することに成功今回の手法は大規模監視につながるような悪用ではなく、あくまで友人があらかじめ同意していた位置情報共有を読み取るという限定的なもので
ベンダーがときどき下す判断があります。脆弱性を静かに修正するというやり方です。アドバイザリもCVEも説明もなく、変更履歴に曖昧な一文が添えられるだけ。この判断は一見理にかなっているように思えます。パッチが何をしたかを説明しなければ、攻撃者に根本原因までの道筋を渡さずに済む、というわけです。わざわざ自社のバグを公表する
Quarkslabは、LLMを活用したリバースエンジニアリングによって難読化技術が不要になるわけではないものの、防御側の脅威モデルは変化させると主張しています。 同社が実施した最新の実験では、自律型コーディングエージェントが難解な逆難読化処理を避けて動的解析へと移行し、たとえ誤りであっても信頼できるように見える答えが
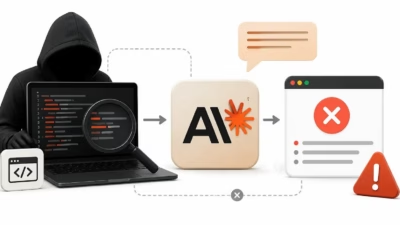
セキュリティ研究者らは、保護されたソフトウェアを解析する際に、Claude Codeが誤った結果を自信満々に報告するよう仕向けられる可能性があることを発見しました。 管理下で行われたテストでは、このAIエージェントはバイナリがどのように結果を生成したかを十分に検証するのではなく、もっともらしい答えにたどり着く最短経路
SentinelOneは、最近文書化されたFast16マルウェアに対する自社の調査を題材として、最先端AIモデル向けとしては初となる長時間軸のリバースエンジニアリング・ベンチマークを構築したと発表しました。 Fast16は、SentinelOne傘下のSentinelLabsが4月に詳細を公表したマルウェアで、イラン
すべての記事を読み込みました