
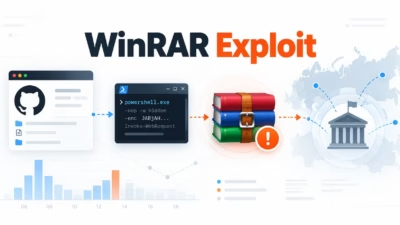
ハッカーがGitHubのPowerShellとWinRARの脆弱性を悪用、CIS諸国の政府機関を標的に
ハッカーが、GitHub上にホストしたPowerShellスクリプトとWinRARの脆弱性を使い、独立国家共同体(CIS)加盟国の政府機関を狙っています。 この活動を調査したのは、Cisco TalosとRecorded FutureのInsikt Groupです。Talosは「UAT-6275」、Recorded
ハッカーが、GitHub上にホストしたPowerShellスクリプトとWinRARの脆弱性を使い、独立国家共同体(CIS)加盟国の政府機関を狙っています。 この活動を調査したのは、Cisco TalosとRecorded FutureのInsikt Groupです。Talosは「UAT-6275」、Recorded
独立国家共同体(CIS)加盟国の政府機関を狙うスパイ活動が確認されました。水資源、環境、エネルギー分野にも関心を示しているとみられます。 調査の結果、2025年6月から2026年にかけて、4つの感染チェーンが稼働していたことが判明しました。 攻撃者はマクロ付きのWord文書、PS2EXEで作成した実行ファイル、Git
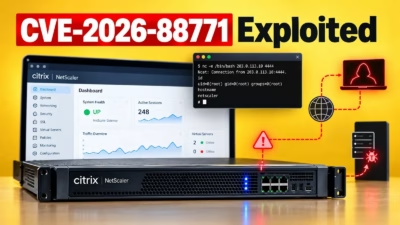
攻撃者が、Citrix NetScaler ADC および NetScaler Gateway に存在する認証前のコマンドインジェクションの重大な脆弱性 CVE-2026-88771 を悪用しています。リバースシェルの設置、特権アカウントの作成、永続的なアクセスの確立が狙いです。CVEデータベースへのアクセス Lev
攻撃者が、Citrix NetScaler ADCおよびNetScaler Gatewayの重大な脆弱性を悪用し、コマンドの実行、特権アカウントの作成、Webシェルの設置を行っています。 LevelBlueの脅威ハンティング部門「Threat Hunt Operations & Research(THOR)」
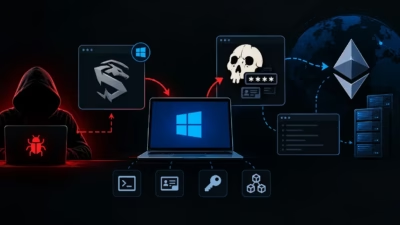
ランサムウェア調査に関連するWindowsポスト侵害ツールキットが、標的ネットワーク内でのアクセス維持のため、リバースシェル、認証情報窃取ユーティリティ、サービスなりすまし、Ethereumベースのコマンド&コントロール(C2)インフラを使用していたことが判明しました。 調査では当初、番号が振られた24個のバイナリを
攻撃者は現在、SangomaのVoIPプラットフォーム「Switchvox」に存在する未認証SQLインジェクション脆弱性CVE-2026-9586を積極的に悪用しており、この脆弱性はリモートコード実行につながる恐れがあります。 セキュリティ企業Horizon3の研究者によると、インターネットに公開されているSwitc
脅威アクターが、最近パッチが提供されたSQLインジェクションの脆弱性(CVE-2026-9586)を悪用し、インターネットに公開されたSangoma Switchvoxのインスタンスを積極的に狙っています。同製品を運用している組織は、直ちに侵害の兆候がないか確認する必要があります。 CVE-2026
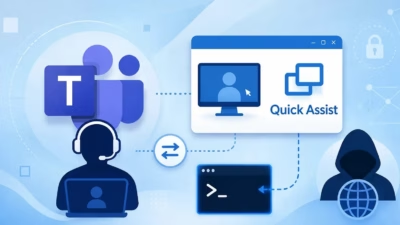
脅威アクターがMicrosoft Teams上で偽のITサポート依頼を装い、従業員をだましてQuick Assist経由でリモートアクセス権を取得させたうえで、通常のWindows活動に紛れ込むよう設計された多段階のリバースシェルを展開するキャンペーンが確認されました。 研究者のOfek Lahiani氏とRaz R
これまで確認されていなかった「SynkLoader」と呼ばれるマルウェアファミリーが、Microsoft Teamsを悪用したフィッシングキャンペーンで配布され、偽のロック画面を通じて認証情報を窃取していることが判明しました。 攻撃者は標的企業のITヘルプデスクになりすましており、これはMicrosoftが今年初めに
VMware vCenterの深刻度クリティカルな脆弱性が、Broadcomによる開示からわずか5日で悪用されていたことが判明しました。攻撃者はオープンソースのリバースシェルを展開し、侵害したシステムへのアクセスを維持していました。 ドイツのQuirso社の脅威調査チームは、インシデント対応業務の中でこのキャン
すべての記事を読み込みました