
ハッカーはDarkCore RATでパスワードなしにGmailやWhatsAppのセッションを乗っ取り可能
DarkCoreは、盗んだセッションを再利用するための専用ブラウザーとともに販売されているリモートアクセス型トロイの木馬(RAT)です。攻撃者はパスワードを入力せずに、Gmail、WhatsApp、MediaFireへアクセスできる可能性があります。 宣伝されているリバースプロキシ機能は、通信を感染端末のIPアドレス
DarkCoreは、盗んだセッションを再利用するための専用ブラウザーとともに販売されているリモートアクセス型トロイの木馬(RAT)です。攻撃者はパスワードを入力せずに、Gmail、WhatsApp、MediaFireへアクセスできる可能性があります。 宣伝されているリバースプロキシ機能は、通信を感染端末のIPアドレス
専用ブラウザを売りにしたリモートアクセス型トロイの木馬(RAT)が確認されました。攻撃者は盗んだセッションを再利用し、被害者のIPアドレスから接続しているように見せかけることができる可能性があります。 宣伝されている機能は、Gmail、WhatsApp、YouTube、MediaFireなどのサービスを標的としていま
脅威アクターがMicrosoft Teamsの外部チャット機能を悪用し、IT ヘルプデスクになりすまして従業員に悪意あるMSIファイルをインストールさせ、偽のロック画面を通じてWindowsパスワードを窃取する攻撃が確認されています。 Expelの研究者が8月の分析で詳細を明らかにしたこのキャンペーンは、SynkLo
pgAdmin 4に存在するクリティカルな脆弱性により、未認証のリモート攻撃者が悪意のあるHTTP識別ヘッダーを送信するだけで、既存の管理者アカウントを含む任意のユーザーになりすませることが判明しました。Hacking& Cracking この脆弱性はCVE-2026-86863として追跡されており、pgAd
Gambling Goblinと呼ばれる中国語系のハッカー集団が、1年以上にわたりブラジル政府のサーバーを侵害し、これらのドメインが持つ高い信頼性を悪用して、自らのフィッシングサイトの検索エンジンランキングを引き上げていたことが分かりました。攻撃者はリバースプロキシネットワークを構築することに重点を置いており、これによ
コンピュータからデータ窃取型マルウェアを駆除したからといって、そのシステムが安全になったとは限りません。サイバーセキュリティ企業のElasticは、認証情報を窃取するインフォスティーラー「REVSTEALER」に関連する、これまで知られていなかった4つのコンポーネントを明らかにしました。情報を盗ん
Kasperskyは、DoFun製の車載ヘッドユニットがTWCoreのアップデート機能を悪用されるAndroidマルウェアを発見しました多段階の攻撃によりローダーとリバースプロキシがインストールされ、コネクテッドカーによるボットネットの構築を狙っています今回のキャンペーンはMoYu Groupによるものとされ、D
Kasperskyの研究者は、車載ヘッドユニット専用に設計されたとみられる初のマルウェアを発見し、悪名高いBadBoxボットネットとの関連性を確認しました。 このマルウェアは、中国企業DoFunが製造するAndroid搭載のアフターマーケット向けインフォテインメントシステム上で発見されました。同製品は中国をはじめAP
要点 urlscan.ioで.vbsファイルを直接配信しているURLを調べたところ、世界全体でわずか3件しかヒットしませんでした。回収できるまで稼働していたのは1件のみで、未文書化のx86-64ペイロードに至る一連のチェーンをすべて内包した3.3 MBのスクリプトでした 5段階のチェーンは、難読化されたVBScri
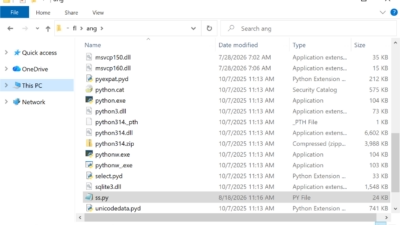
SynkLoaderは、Python、C#、C++、PowerShell、そしてメモリ常駐型ペイロードを組み合わせてエンドポイント検知を回避する、新たに確認されたモジュール型マルウェアフレームワークです。Anti-malwaresoftware Microsoft Teamsを悪用したフィッシングを通じて配布されるこ
すべての記事を読み込みました