
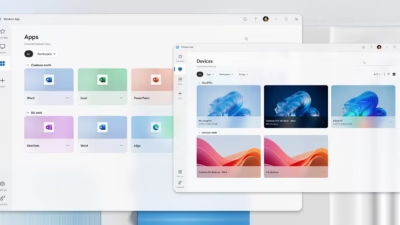
WindowsのPCから、Windows App経由で他のPCにも接続可能に
Microsoftは、Windows上のWindows Appでリモート PC接続の一般提供を開始しました。ユーザーは、Windows 365、Azure Virtual Desktop、Microsoft Dev Boxのリソースに加えて、物理または仮想のWindows PCにもアクセスできます。
Microsoftは、Windows上のWindows Appでリモート PC接続の一般提供を開始しました。ユーザーは、Windows 365、Azure Virtual Desktop、Microsoft Dev Boxのリソースに加えて、物理または仮想のWindows PCにもアクセスできます。
攻撃者は、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、複雑なマルウェアを展開することなく被害者のコンピューターへのアクセスを狙っています。 ISCのシニアハンドラーでSANSのプリンシパルインストラクターを務めるXavier Mertens氏が分析したフィッシングメールからは、署名付きのScreenCon
攻撃者は、独自のマルウェアを展開する代わりに、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、従来型のマルウェア検知を回避するケースを増やしています。 最近確認されたフィッシング攻撃では、デジタル署名付きの本物のConnectWise ScreenConnectクライアントが配布されました。このクライアントは
TeamViewerは、同社のリモートアクセスソフトウェアに存在する5件の重要度の高い脆弱性に対するセキュリティアップデートを公開しました。これらの脆弱性を悪用されると、リモートコード実行、ローカル権限昇格、任意のファイル書き込み、ユーザーが設定したセッション権限のバイパスが可能になるおそれがあります。 セキュリティ
攻撃者は、Lovableで作成したランディングページを使い、米国の主要な人事・給与管理プラットフォームになりすました偽のデスクトップクライアントを配布被害者はGitHubから改変版ScreenConnectをダウンロードし、攻撃者に気づかれない常時リモートアクセスを許すことにダウンロード数は約291件。給与担当者
8月下旬、コロラド州の民間水道事業者2社が運用技術(OT)システムを標的にしたサイバー攻撃を受けたことが分かりました。攻撃者は業務の妨害を狙っていたとみられています。 技術的な詳細はほとんど明らかになっていませんが、攻撃者は人口200人未満の地域に水道サービスを提供するこれらの水道事業者の産業制御システム(ICS)を
企業のセキュリティチームにとって、VPNを置き換えるかどうかはもはや議論の対象ではなく、どのように置き換えるかが焦点になっています。Gartnerは、ゼロトラストネットワークアクセス(ZTNA)を従来型VPNに代わるスケーラブルな選択肢と位置付けており、Verizonの2026年版データ漏洩調査報告書(DBIR)では

新たな脆弱性の公表を受け、同社はユーザーの不安払拭に努めています ConnectWiseは、ScreenConnectのセキュリティアップデートを公開しました。これは、アクティブなリモートセッションを通じて、認可
Huntressの研究者は、本物そっくりの偽ブラウザウィンドウと正規のリモート管理ソフトウェアを組み合わせ、被害者のデバイスへの永続的なアクセスを確立する2件のフィッシング攻撃を発見しました。 いずれの事案も8月に確認されたもので、攻撃者が制御するウェブサイトへ誘導するフィッシングメッセージから始まり
ConnectWiseは、クラウドホスト型とオンプレミス型の両方の導入環境に影響を及ぼすScreenConnect Remote Accessにおける未公開のファイル転送に関する問題について、セキュリティアドバイザリを発行しました。 この不具合はScreenConnect Remote Accessのサポートおよびア
すべての記事を読み込みました