
ConnectWise、ワーム型攻撃で悪用されたScreenConnectの脆弱性にパッチを適用
ConnectWiseは、リモートアクセス・サポートソフトウェア「ScreenConnect」に存在する深刻な脆弱性に対し、緊急パッチをリリースしました。この脆弱性はワーム型攻撃で悪用されています。 CVE-2026-84869として追跡されているこの脆弱性は、CVSSスコアが9.9/10で、認可の欠落および権限管理
ConnectWiseは、リモートアクセス・サポートソフトウェア「ScreenConnect」に存在する深刻な脆弱性に対し、緊急パッチをリリースしました。この脆弱性はワーム型攻撃で悪用されています。 CVE-2026-84869として追跡されているこの脆弱性は、CVSSスコアが9.9/10で、認可の欠落および権限管理
見慣れたGoogleのアドレスが不審なメールに記載されていたら、それこそが攻撃者の狙いかもしれません。 KnowBe4 Threat Labは、企業の標的をいったん正規のGoogleサービス経由で誘導してから悪質なページへリダイレクトする、大規模かつ現在進行中のフィッシングキャンペーンを発見しました。研究者によ
攻撃者は従業員をだまし、画面共有中にリモート操作要求を承認させたり、Quick Assistを開かせてアクセスコードを提供させたりします。侵入に成功すると、正規のリモート管理・サポートツールを使ってデバイスを制御します。 その後、PowerShellを実行してクラウドストレージから悪意のあるMSIパッケージをダウンロ
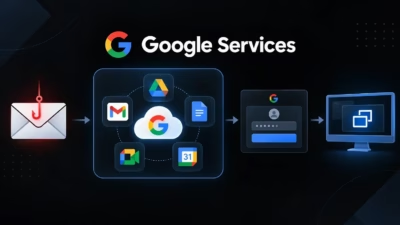
脅威アクターがGoogleの正規サービスを悪用し、フィッシング被害者を一見信頼できそうなリンク経由で誘導した上で、認証情報窃取ページへ誘導したりScreenConnectリモートアクセスソフトウェアをインストールさせたりする手口が確認されています。 KnowBe4 Threat Labの分析によると、この現在進行中の
ScreenConnectのリモートアクセスサポート・アクセスセッションにおけるファイル転送機能の脆弱性が、クラウド版とオンプレミス版の両方に影響を及ぼしていることを、ConnectWiseが確認しました。 「CVE識別子と正式な修正パッチは今週中に発行される予定です」と、同社は9月3日付のアドバイ
フリーランス求人プラットフォーム上で偽アカウントを使い、約8万人のユーザーにマルウェアを拡散したとして、ロシア国籍の男性がカリフォルニア州の連邦大陪審によって起訴されました。 米司法省によると、Searzhudin Tamirlanovich Aktulaev容疑者(40)は共謀罪、悪意あるコードの
by Nam Phong · September 3, 2026
あるロシア国籍の男が、2016年に実行したマルウェア攻撃キャンペーンに関連する複数の容疑で起訴されました。この攻撃では8万人以上のデバイスが感染したとされています。 セアルジュディン・タミルラノヴィチ・アクトゥラエフ被告は、2025年5月にキプロスで逮捕され、先週米国へ身柄を引き渡された後、月曜日にサンフランシスコ
ハッキングされたコンピュータは今や商品と化しており、その価値はバンキングソフトウェア、企業システム、保有者データなどの情報に基づいてアルゴリズムが算出しています。Group-IBの専門家は、地下マーケットプレイスに組織への即席の侵入口を供給する「BraZetsu」という悪意あるフレームワークを発見
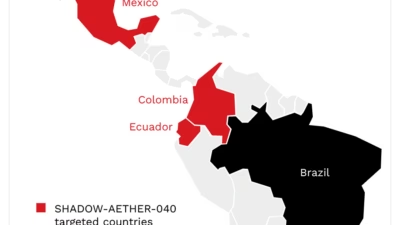
バンキング型トロイの木馬は通常、個人の一般顧客を標的にします。しかし、BREEZE COMETというグループが選んだのは、それよりもはるかに大規模な標的でした。Google Threat Intelligence Groupが最近、この危険な組織の実態を暴きました。同グループは2024年以降、ブラ
すべての記事を読み込みました