
Netgear、個人情報がオンラインに流出していないかを知らせるダークウェブ監視ツールを発表
Netgearの顧客向けに、新たなダークウェブ監視サービスが開始されたNetgear Dark Web Monitoringは、ArmorおよびArmor Plusプランに対応するNetgear製ルーターで利用可能専門家によるダークウェブの分析では、150億件を超える個人記録が購入可能な状態にあるNetgearは
Netgearの顧客向けに、新たなダークウェブ監視サービスが開始されたNetgear Dark Web Monitoringは、ArmorおよびArmor Plusプランに対応するNetgear製ルーターで利用可能専門家によるダークウェブの分析では、150億件を超える個人記録が購入可能な状態にあるNetgearは
セキュリティ
このLinuxバックドアは既知の脆弱性を悪用して感染機器に居座り、プロセスを隠蔽します。さらに、正規の公開STUNインフラを悪用してネットワーク接続を確保します。 新たなLinuxバックドアが、インターネットに公開された脆
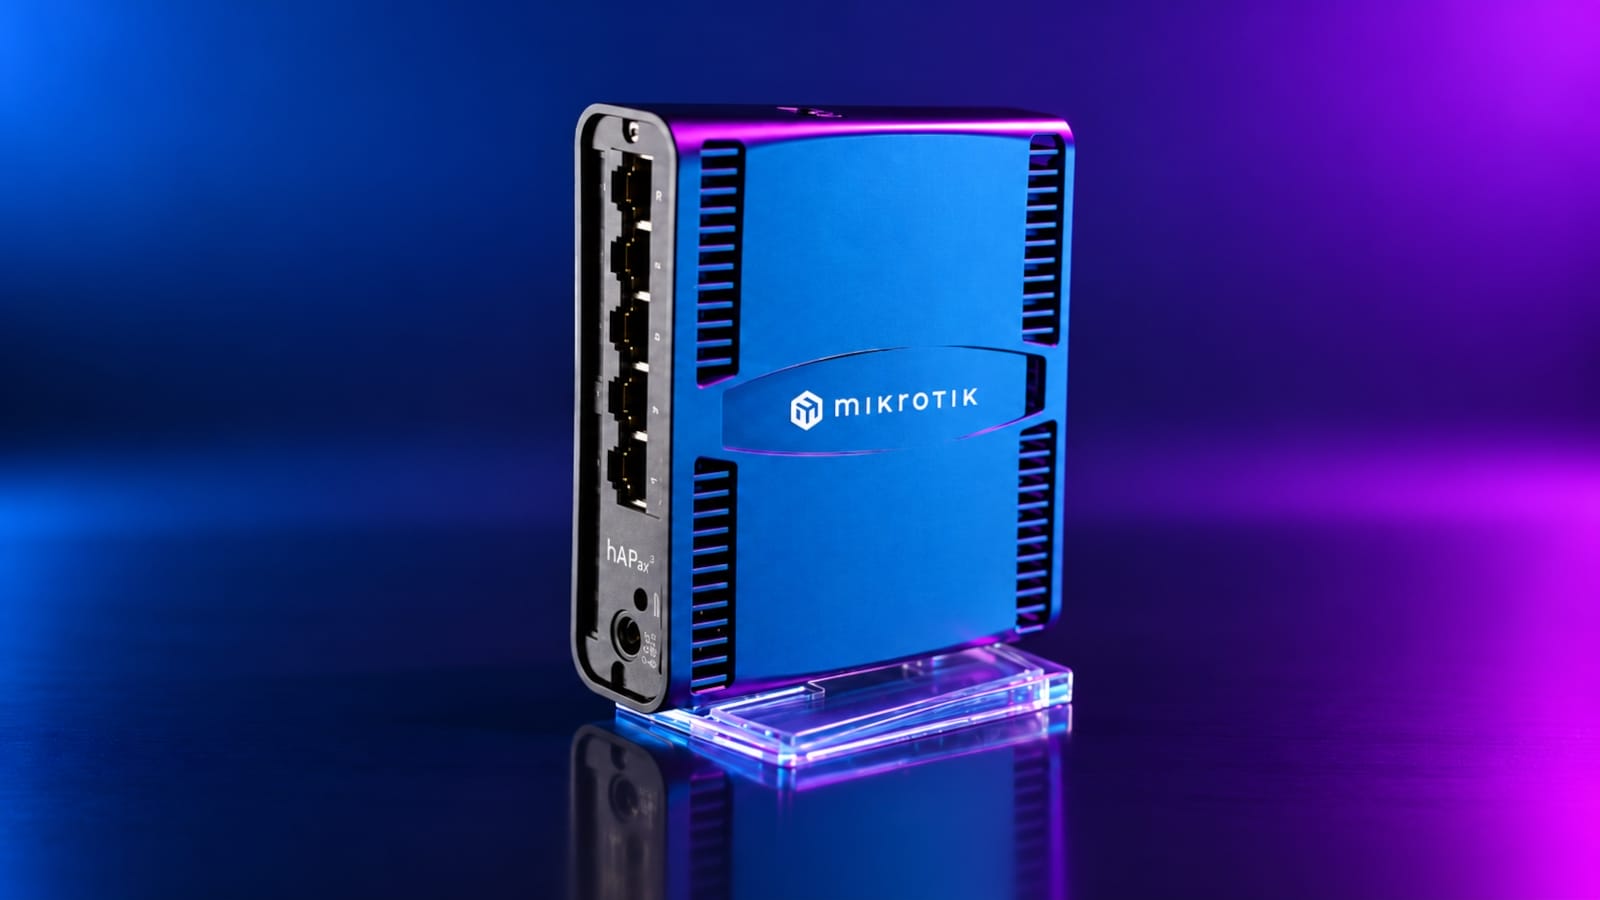
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、MikroTik RouterOSに新たな重大な脆弱性が見つかったとして警告を発しました。この脆弱性を悪用されると、リモートコード実行やサービス拒否(DoS)を引き起こされる恐れがあります。 この脆弱性は「CVE-2026-84411」として追
MikroTik RouterOSに深刻な脆弱性が見つかりました。認証なしのリモート攻撃者が、脆弱なデバイス上でコードを実行したり、サービス拒否(DoS)状態を引き起こしたりする可能性があります。 この脆弱性は「CVE-2026-84411」として追跡されており、MikroTik RouterOSの7.24より前のバ
MikroTik RouterOSに重大な脆弱性が見つかりました。認証を必要としないリモートの攻撃者が、影響を受けるデバイス上でroot権限による任意のコード実行や、サービス拒否(DoS)状態を引き起こせる恐れがあります。この脆弱性は「CVE-2026-84411」として追跡されており、7.24より前のRouterO
脆弱性を抱えたDIR-822Aルーターへの攻撃には、管理者パスワードも、機器所有者による操作も一切必要ありません。悪意ある攻撃者は同じローカルネットワーク上に存在し、細工したDHCPパケットをルーターに送信するだけで済みます。この一見何気ないデータ処理の不具合は、深刻なメモリ破損を引き起こしたり、
D-Linkは、公開の実証コード(PoC)が存在し、パッチが未提供の最大深刻度の脆弱性(CVE-2026-86296)について顧客に警告しました。この脆弱性はレガシー製品であるデュアルバンドWi-FiルーターDIR-822Aに影響します。 この脆弱性は、DHCPサーバーコンポーネントにおけるスタックベースのバッファオ
D-Linkは、同社のDIR-822Aルーターに、認証を経ていないリモート攻撃者が脆弱なデバイスを侵害できる重大なセキュリティ脆弱性が存在すると公表しました。 CVE-2026-86296として追跡されているこの脆弱性は、CVSS v3.1で最大値となる10.0の深刻度評価を受けており、ルーターのudhcpcdコンポ
攻撃者らが「MikroTrick」と名付けられた重大な脆弱性チェーンを悪用し、インターネットに公開されたMikroTik RouterOSデバイスの管理者権限を、正規の認証情報なしに完全に掌握する攻撃を実行していることが明らかになりました。 CERT Polskaは2026年9月5日、6件のRouterOS脆弱性を公
すべての記事を読み込みました