
Clingボットネット、C2コマンドをSTUNトラフィックに偽装してネットワーク検知を回避
Nozomi Networks Labsは、インターネットに露出したIoT機器やネットワーク機器に感染するボットネット「Cling」を発見しました。このボットネットは、正規のSTUN通信に似たやり取りの中にコマンド通信を隠しています。 2026年10月1日に公開された調査により、攻撃者が悪意ある命令を、通信アプリケー
Nozomi Networks Labsは、インターネットに露出したIoT機器やネットワーク機器に感染するボットネット「Cling」を発見しました。このボットネットは、正規のSTUN通信に似たやり取りの中にコマンド通信を隠しています。 2026年10月1日に公開された調査により、攻撃者が悪意ある命令を、通信アプリケー
FortiGuard Labsは、パッチ未適用のデバイスを悪用し、公開STUNサーバーを使って秘匿通信を行うLinuxバックドア「ClingSTUN」を確認しました。 このマルウェアは、感染したシステムを遠隔操作可能なプロキシノードに変えます。その際、正規のネットワークサービスを利用することで、通信を通常の活動に紛れ
D-Linkは、非米国向けルーターDIR-822Aに影響を及ぼす深刻なスタックベースバッファオーバーフロー脆弱性を発表しました。この脆弱性はCVE-2026-86296として識別されています。脆弱性スキャンサービス この脆弱性はCVSS v3.1スコアで最大値の10.0、CVSS v4.0スコアでも10.0を記録して
TP-Linkは、無線ルーター「Archer AX55 v4」に2件のセキュリティ脆弱性が存在することを公表しました。これらの脆弱性は、ローカルネットワーク上の攻撃者によってコアサービスをクラッシュさせられたり、任意コードを実行されたり、キャプチャしたログイントラフィックから管理者の認証情報を盗み取られたりする恐れが
複数の米国ブロードバンドプロバイダーが使用しているCalix GS7 XGS(GS5239XG)住宅用ルーターに未パッチの脆弱性が存在し、リモートの未認証攻撃者がポートフォワーディングルールを作成できてしまいます。これにより、ローカルネットワーク上のデバイスがインターネット上に公開されてしまう恐れがあります。 この脆
レジデンシャルプロキシネットワークはセキュリティチームにとって検知が難しいことが多いものの、新たな調査によって企業に深刻なリスクをもたらしかねないことが明らかになりました。 Silent Pushの調査により、帯域幅共有アプリケーションであるPEER2PROFITが、商用プロバイダーのASTROPROXYに対してレジ
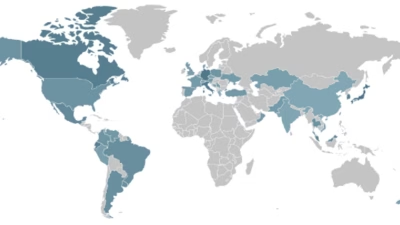
新たに確認されたLinuxボットネット「Evooo1Bot」が、インターネットに公開された脆弱なルーターやエッジアプライアンス、カメラ、企業システムを標的にしています。Mirai由来のDDoS機能に加え、プロキシ中継、認証情報の窃取、SSHブルートフォース、エクスプロイトによる感染拡大といった機能を兼ね備えています。
FortiGuard Labsは、これまで確認されていなかったLinuxボットネット「Evooo1Bot」を発見しました。この名称は、すべてのマルウェア検体に埋め込まれている「evooo1」という文字列に由来します。 この脅威はインターネットに公開されたルーター、ファイアウォール、カメラ、その他のエッジデバイスを標的
Mirai系の新たなモジュール式Linuxボットネットマルウェア「Evooo1Bot」が、インターネットに露出したゲートウェイ機器を標的とし、SOCKS5トラフィック中継ノードに変えていることが分かりました。 このマルウェアの機能はプロキシノード化にとどまらず、認証情報の窃取、SSHブルートフォース攻撃、そして分散型
悪名高いMiraiボットネットコードに複数の機能を追加したマルウェアが、インターネットに接続されたハードウェアの脆弱性を少なくとも1カ月にわたって積極的に悪用していることが、木曜日に研究者らによって明らかになりました。 Evooo1Botと名付けられたこのLinuxベースのマルウェアは、Alcatel、D-Link
すべての記事を読み込みました