
重要な医療システム、量子コンピューター時代への備えは未整備
医療分野のITおよびIoT(モノのインターネット)システムの大半は、ポスト量子暗号(PQC)時代への備えができていないようです。このため、機密データが「今収集し、後で解読する(harvest now, decrypt later)」型の攻撃にさらされる恐れがあります。特に深刻なのはインターネットに公開されている医療シス
医療分野のITおよびIoT(モノのインターネット)システムの大半は、ポスト量子暗号(PQC)時代への備えができていないようです。このため、機密データが「今収集し、後で解読する(harvest now, decrypt later)」型の攻撃にさらされる恐れがあります。特に深刻なのはインターネットに公開されている医療シス
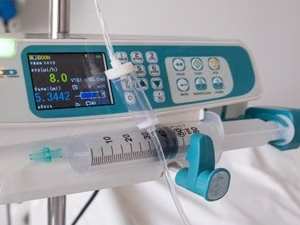
大半の医療機器はポスト量子暗号(PQC)へアップグレードできず、機密性の高い医療データが将来の量子コンピューターによる攻撃にさらされる恐れがあります。Forescoutの調査で明らかになりました。 調査チームは、50以上の医療提供組織(HDO)にある250万台超のデバイスを分析しました。その結果、PQCへの移行
セキュリティ
セキュリティ
Microsoftがクラウド認証でパスキーを採用したことで、パスワードレス技術の普及が加速する見通しです。しかし多くの企業は、当面ハイブリッド型の認証方式を継続することになりそうです。 本日、企業向けMicrosoft認証
時として、テクノロジーの信頼性を左右するのは、アーキテクチャそのものの古さよりも、攻撃者側に狙う動機がそもそも存在しないという単純な事実だったりします。サイバーセキュリティ界の権威であるミッコ・ヒッポネン氏は、この興味深い現象を「陳腐化による安全性(security by obsolescence

Secret Double Octoposの新たなレポートによると、金融機関では多くの労働力向け認証フローに依然としてパスワードが組み込まれており、フィッシングや認証情報窃取が主要なアイデンティティセキュリティリスクとなっています。 フィッシング耐性を備えたMFAの全面導入を妨げる主な課題(出典:S
今回Help Net Securityが実施したインタビューでは、水処理・化学・製造プロセスを動かすソフトウェアを守る産業サイバーセキュリティの専門家、OrbiaのCISOが登場します。彼女は、こうした現場でのサイバーインシデントが人・設備・環境にどのような被害をもたらし得るか、そして拠点の分散や老朽
SonicWallによると、英国の医療セクターは「限界まで追い詰められている」状態にあり、2026年1月〜5月の攻撃件数は2025年通年と比較して10倍にまで増加しています。 この数値は、同セキュリティベンダーが英国の医療機関クライアントに設置している侵入防止システム(IPS)センサーから得られたものです。 今年最初の
重要インフラ 現代のサイバー脅威からレガシーOTシステムを守る 多くの製造工場では、長年にわたって稼働し続けるOTシステムに依存しています。その長い稼働期間の陰に、重大なサイバーセキュリティリスクが潜んでいることがあります。 稼働率を最優先とする製造工
すべての記事を読み込みました