
ハッカーが34カ国の143台のデバイスを乗っ取り、レジデンシャルプロキシ化
ハッカーが34カ国で少なくとも143台のデバイスを侵害し、プロキシソフトウェアをインストールして、被害者のインターネット回線から収益を得ていました。この攻撃キャンペーンは、インターネットに公開されたネットワークデバイスを標的にしています。所有者の許可なく、これらをレジデンシャルプロキシのノードに変えていました。 この
ハッカーが34カ国で少なくとも143台のデバイスを侵害し、プロキシソフトウェアをインストールして、被害者のインターネット回線から収益を得ていました。この攻撃キャンペーンは、インターネットに公開されたネットワークデバイスを標的にしています。所有者の許可なく、これらをレジデンシャルプロキシのノードに変えていました。 この
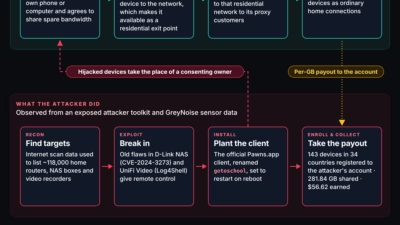
新たに明らかになったプロキシジャッキング攻撃により、34カ国で少なくとも143台のデバイスが侵害されました。攻撃者はネットワーク機器や企業向けソフトウェアの脆弱性を突き、被害者のインターネット接続を収益化しています。ExploitPrevention Tools GreyNoiseは、攻撃者が正規の帯域共有アプリ「P
プロキシジャッキング(proxyjacking)キャンペーンにより、34カ国のデバイスが被害を受けています。攻撃者は被害者のインターネット接続を、商用の residential proxy ネットワーク経由で収益化していました。 攻撃者は、利用者がインターネット接続を共有して報酬を得られる正規の帯域共有アプリ「Paw
低価格Androidスマホに、顧客の手元に届く前からファームウェアレベルのマルウェアがプリインストールされていたマルウェアは不正な広告収益を生み出し、感染端末をレジデンシャルプロキシに変えていた被害は150カ国に及び、駆除にはファームウェアレベルでの対処が必要になることも多い新品で未開封のAndroidスマホを購
低価格のAndroidスマートフォンに、ファームウェアへ悪意あるソフトウェアが組み込まれた状態で出荷されるマルウェアキャンペーン「Midnight Mimosa」が見つかりました。攻撃者は、ユーザーに気付かれることなくアプリをインストールし、広告詐欺を働き、端末をレジデンシャルプロキシに変えることができます。 このマ
Bitdefenderのセキュリティ研究者は、MediaTekプラットフォームを採用した低価格のマルチブランドAndroid端末で動作するマルウェアキャンペーン(「Midnight Mimosa」と命名)を特定しました。このマルウェアは端末のファームウェアにプリインストールされた状態で出荷されます。私たちは、端末ごとに
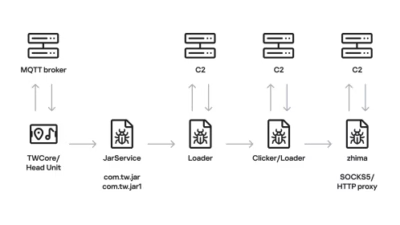
Android搭載の自動車用ヘッドユニットが持つファームウェア更新機能を悪用し、広告詐欺ツールを展開すると同時に、車両をレジデンシャルプロキシボットネットへ組み込む、複数段階から成るAndroidマルウェアキャンペーンが確認されました。 2026年6月に発見されたこの活動は、自動車用ヘッドユニットを標的として作られた
Androidベースのカーヘッドユニットを狙うサプライチェーン攻撃において、正規のデバイス更新アプリが悪用され、侵害したデバイスをプロキシボットネットに組み込んだり広告詐欺に利用したりするマルウェアの拡散手段となっていることが分かりました。 Kasperskyの研究者はこのマルウェアを分析し、その活動をBadBoxマ
レジデンシャルプロキシネットワークは、詐欺、クレデンシャルスタッフィング、アカウント乗っ取り、スパム、そして大規模な自動化された不正行為を可能にする重要な手段になっています。 新たな調査によると、帯域幅共有アプリケーションであるPEER2PROFITは、従業員や個人のデバイスを商用プロキシの出口ノードに変えることがで
レジデンシャルプロキシネットワークはセキュリティチームにとって検知が難しいことが多いものの、新たな調査によって企業に深刻なリスクをもたらしかねないことが明らかになりました。 Silent Pushの調査により、帯域幅共有アプリケーションであるPEER2PROFITが、商用プロバイダーのASTROPROXYに対してレジ
すべての記事を読み込みました