
HardBreacher、Kasperskyエンドポイントセキュリティ製品のWindows 11向けゼロデイ脆弱性を突く権限昇格エクスプロイト
HardBreacherと呼ばれる概念実証(PoC)コードが、Kaspersky Antivirus for Endpointに存在する未修正の権限昇格の欠陥を悪用すると主張しています。この脆弱性を突くと、ローカルユーザーが特権を持つコンポーネントを制御できるようになるとされています。脆弱性評価ツール このコードはM
HardBreacherと呼ばれる概念実証(PoC)コードが、Kaspersky Antivirus for Endpointに存在する未修正の権限昇格の欠陥を悪用すると主張しています。この脆弱性を突くと、ローカルユーザーが特権を持つコンポーネントを制御できるようになるとされています。脆弱性評価ツール このコードはM
Linuxカーネルの論理反転バグ(CVE‑2026‑23111)がローカル権限昇格を可能にDebian、Ubuntu、RHELなど主要ディストリビューションに影響、修正パッチの提供状況はまちまちAIによるバグレポート急増でメンテナーが苦境に立つなか、最近のLinux LPE多発に新たな事例が加わるLinuxカーネル

FreeBSDのセキュリティ機構は、setcred(2)システムコールのアーキテクチャ内に存在する高深刻度の脆弱性CVE-2026-45250を解決することに成功しました。この根本的な欠陥はカーネルのコアロジック内に潜んでおり、認証されていないローカルの攻撃者が壊滅的なカーネルパニックを引き起こしたり、特定の運用設定
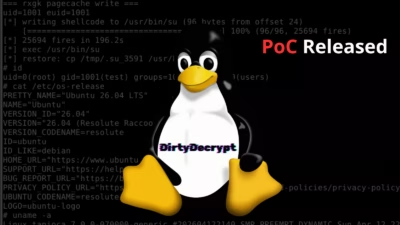
DirtyDecrypt(DirtyCBC)の実働する概念実証(PoC)エクスプロイトが公開されました。これはCVE-2026-31635にリンクされた高深刻度のLinuxカーネルローカル特権昇格脆弱性で、権限のないローカルユーザーが影響を受けたシステムで完全なroot アクセスを得ることができます。 エクスプロイト
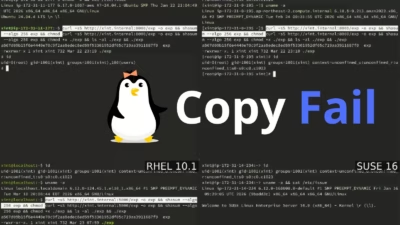
Linux カーネルの重大なゼロデイ脆弱性が公開されました。この脆弱性により、2017年以降に提供されたほぼすべての主要 Linux ディストリビューションで、権限のないローカルユーザーが完全な root アクセスを獲得できます。 CVE-2026-31431として追跡され、「Copy Fail」と名付けられたこの脆