
ハッカーがVeeam Agentの脆弱性を悪用、WindowsでSYSTEM権限を取得
Veeam Agent for Microsoft Windowsに新たに発見された権限昇格の脆弱性により、侵害された端末へのローカルアクセス権を持つ攻撃者がNT AUTHORITY\SYSTEMとしてコマンドを実行できる可能性があることが分かりました。 CVE-2026-32996の実証コード(PoC)は9月14日
Veeam Agent for Microsoft Windowsに新たに発見された権限昇格の脆弱性により、侵害された端末へのローカルアクセス権を持つ攻撃者がNT AUTHORITY\SYSTEMとしてコマンドを実行できる可能性があることが分かりました。 CVE-2026-32996の実証コード(PoC)は9月14日
Linux管理者に対し、新たに公表された4件のローカル権限昇格(LPE)脆弱性へのパッチ適用が呼びかけられています。これらはまとめてDirtyAH6、TUNderflow、PPPoEject、DiagSpillと呼ばれており、攻撃者がカーネルメモリを破損させ、影響を受けるシステムでroot権限を取得できる可能性があり
「BrokenPipe」と名付けられた新たな概念実証(PoC)により、Windowsシステム上のSteam Client Serviceにローカル権限昇格の脆弱性が存在することが明らかになりました。Vulnerabilitydiscovery service このプロジェクトのGitHubリポジトリによると、この脆弱
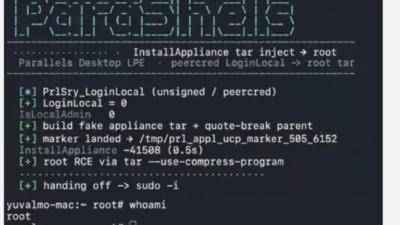
Parallels Desktopに存在する深刻なローカル権限昇格の脆弱性により、非特権のmacOSユーザーや悪意あるプロセスがホストシステムのroot権限を取得できる可能性があることがわかりました。 この問題はCVE-2026-90894として追跡されており、JFrogの脆弱性調査チームに所属するYuval Mor
Mac向けParallels Desktopに存在する重大なローカル権限昇格の脆弱性により、権限を持たないローカルユーザーが攻撃者の制御下にあるコードをroot権限で実行できる可能性があることが分かりました。開発者用ワークステーションや複数人で共有するmacOSシステムがリスクにさらされることになります。 CVE-2

最近公表されたLinuxのローカル権限昇格脆弱性CVE-2026-64531(通称OVSwrap)は、カーネルのOpen vSwitch(OVS)実装に影響を及ぼします。 この脆弱性により、権限を持たないローカルユーザーが影響を受けるシステム上でroot権限を取得できるおそれがあります。研究者のAsim Viladi
macOSのCUPSに存在するローカル権限昇格の脆弱性CVE-2026-39875について、実証コード(PoC)が公開されました。この脆弱性を悪用すると、権限を持たないローカルユーザーがroot権限で任意のファイル書き込みを実行できてしまいます。 この脆弱性は、macOS 26.6、15.7.8、14.8.8よりそれ
研究者「Chaotic Eclipse」が、ユーザーレジストリハイブを狙うローカル権限昇格バグ、新たなWindows 11ゼロデイ「LegacyHive」を公開この不具合を悪用すれば攻撃者は低権限アカウントを昇格させられる可能性があるものの、事前にデバイスへのアクセスが必要。CVEも完全なPoCも公開されていない専
ある研究者が、ログイン済みのデスクトップユーザーであれば誰でもroot権限に昇格できてしまうLinuxカーネルの脆弱性について、概念実証(PoC)エクスプロイトコードと詳細な技術解説を公開しました。特別な権限もコンテナエスケープもsetuidヘルパーも一切必要としません。 この脆弱性はCVE-2026-46215とし
セキュリティ研究者が、一般のローカルユーザーをrootに昇格させるLinuxの脆弱性を発見しました。注目すべき点は、ディスク上のファイルを一切変更せずに攻撃が成立することです。悪意ある変更はファイル本体ではなくメモリ上のコピーに存在するため、整合性チェックでは何も検出されない場合があります。 この
すべての記事を読み込みました