
中国のハッカー、米政府関係者になりすましてAI分野のサイバースパイ活動を展開
中国のハッカーが、米国の政策担当者になりすまし、アドバーサリー・イン・ザ・ミドル(AiTM)型のフィッシングキャンペーンを展開しました。標的は、米国のシンクタンク、大学、法律関連組織に所属する人工知能(AI)専門家で、認証情報の窃取が狙いです。このキャンペーンは7月に発生し、Proofpointの研究者が発見しました。
中国のハッカーが、米国の政策担当者になりすまし、アドバーサリー・イン・ザ・ミドル(AiTM)型のフィッシングキャンペーンを展開しました。標的は、米国のシンクタンク、大学、法律関連組織に所属する人工知能(AI)専門家で、認証情報の窃取が狙いです。このキャンペーンは7月に発生し、Proofpointの研究者が発見しました。
超党派の上院議員チームが、通信業界向けの自主的なサイバーセキュリティのベストプラクティス策定と、企業が任意で取得できる認証制度の構築を盛り込んだ新法案を提出しました。 マーク・ワーナー上院議員(民主党・バージニア州選出)とテッド・クルーズ上院議員(共和党・テキサス州選出)は木曜日、通信サイバーセキュリティ・レジリエ
上院の2つの委員会を率いる議員が、大規模なサケ・タイフーン作戦が公になってから約2年を経て、通信業界向けのサイバーセキュリティ基準を整備するための法案を提出しました。 CyberScoopが最初に報じたところによると、上院情報委員会の筆頭民主党議員であるバージニア州選出のマーク・ワーナー上院議員と、上院商業・科学・運
脅威インテリジェンス企業のGreyNoiseは、中国の脅威アクターが機密情報の窃取を目的に、脆弱性を抱えたZyXEL GS1900シリーズスイッチを世界各地で標的にしていると警告しました。 CVE-2026-7273として追跡されているこの脆弱性(CVSSスコア8.8)は、スタックベースのバッファオーバーフローで、細
Sogou Input Methodに存在する深刻度「クリティカル」の脆弱性が、中国の脅威アクターによってバックドア展開に悪用されていることが、Gen Threat Labsの報告で明らかになりました。 Tencentが開発したSogou Input Methodは、Windows向けの中国語入力方式エディタ(IME
by Nam Phong · 投稿日 2026年8月31日 · 更新日 2026年8月31日
米国の複数の政府機関・部局が、中国国家支援型ハッカーによる侵害を受けましたハッカーは侵害したIoTデバイスによる大規模ボットネットを使い、通信の発信元を隠蔽していましたハッカーはNASA、連邦準備制度理事会、上院、司法省などのコンピューターに侵入しました米司法省広報室(Office of Public Affai
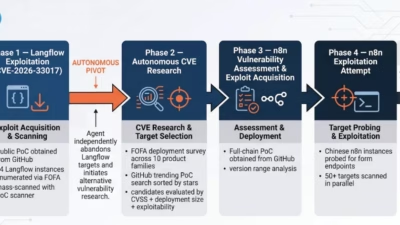
中国語圏の脅威アクターが、Hermes Agentフレームワークを通じてDeepSeekを利用し、インターネットに露出したインフラに対する偵察、脆弱性調査、エクスプロイトの入手、攻撃の試行を自動化していることが確認されました。ハッキング&クラッキング Unit 42によると、knaitheおよびKnYuanという別名
中国が台湾に対し、完全自律型の脆弱性ハンティング攻撃を仕掛けました攻撃では、8つのオープンソースAIモデルを駆使して新たな攻撃経路を探索していましたこの攻撃は台湾政府のアカウントや人事記録、原子力安全機関などを標的にしました自律型AIを用いた初めてのサイバー攻撃が台湾に対して確認され、政府アカウント85件が侵害さ
ある報告書により、幅広い脅威グループでAIの悪用が広がっている実態が改めて裏付けられました。 AIの悪用が急速に加速しており、一部の脅威グループはすでにサイバー攻撃活動全般にこの技術を組み込む段階に至っていることが、月曜日に発表された報告書で明らかになりました。この報告書はCrowdStrikeによ
すべての記事を読み込みました