
米国、QTFYグループに関連するドメインを押収
by Nam Phong · 公開日 September 3, 2026 · 更新日 September 3, 2026
by Nam Phong · 公開日 September 3, 2026 · 更新日 September 3, 2026
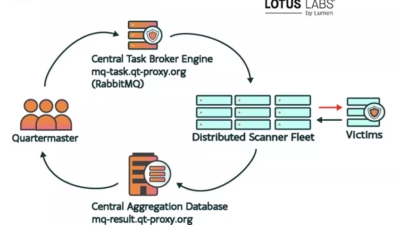
米司法省とFBIは、中国国家が支援するハッキンググループが構築・運用していた2種類のハッキングツールに紐づくドメインを押収しました。これにより、米政府機関に対して長年使用されてきたマルウェアへのアクセスが遮断されました。 QScanとQTRouterと呼ばれるこれらのツールは、QTFYというグループ
T-Mobileのサイバーセキュリティチームは2024年、中国国家の支援を受けているとみられる侵入者を排除するため、異例なほど直接的な対応を取ったと報じられています。侵害されたインフラと外部ネットワークをつなぐケーブルを、物理的に切断したのです。 Bloombergによると、この対応は中国に関連するスパイ活動集団Sa

今月の主要ニュースNotepad++への6ヶ月にわたるサプライチェーン侵害(Lotus Blossom)巧妙なサプライチェーン攻撃において、中国に関連するAPTグループ Lotus Blossom(Lotus PandaまたはBillbugとも追跡されている)が、テキストエディタNotepad++の共有ホステ

シンガポールの主要通信事業者が、強大な敵対組織UNC3886によって仕組まれた高...

中国の国家支援アクターAPT40は、新たに発見されたソフトウェア脆弱性(Nデイ)...

CloudSEKの脅威調査・情報分析部門(TRIAD)は、所得税をテーマにしたフ...

米国とカナダの主要なセキュリティ機関は、中華人民共和国(PRC)に支援されている...
Warp Pandaとして追跡されている高度な中国関与の脅威アクターが、Bric...

読了時間 3分 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(C...
すべての記事を読み込みました